

Den första officiella utgåvan av den experimentella implementeringen av servern och klienten för protokoll SSH3 har blivit tillgänglig. Den är utformad som en överbyggnad på protokollet HTTP/3 och använder QUIC (baserat på UDP) och TLS 1.3 för att etablera en säker kommunikationskanal samt HTTP-mekanismer för användarautentisering. Projektet utvecklas av François Michel, doktorand vid det Katolska Universitetet i Leuven (Belgien), med deltagande av Olivier Bonaventure, professor vid samma universitet, känd för utvecklingen av underkomponenten Multipath TCP och koden för segmentrouting av IPv6 för Linux-kärnan, samt medförfattare till 10 RFC och utkast till mer än 60 nätverksspecifikationer. Koden för den referensimplementationen av klienten och servern är skriven i Go och distribueras under Apache 2.0-licensen.
Utvecklingen av SSH3 är ett resultat av en fullständig översyn av protokollet SSH, genomförd av en separat forskargrupp oberoende av OpenSSH och andra projekt som utvecklar implementationer av det klassiska SSH-protokollet. I SSH3 har semantiken av det klassiska SSH-protokollet implementerats genom HTTP-mekanismer, vilket möjliggjort vissa ytterligare funktioner och säkerställt att SSH-aktiviteten döljs bland annan trafik.
Vid användning av SSH3 är servern odifferentierbar från en HTTP-server och accepterar förfrågningar på nätverksport 443 (HTTPS). SSH3-trafiken smälter samman med typisk HTTP-trafik, vilket komplicerar genomförandet av attacker kopplade till portskanning och upptäckten av SSH-servrar för lösenordsåterställning. För att försvåra utförandet av attacker på servrar SSH3, utöver att känna till information om närvaron av servern på en specifik IP-adress, kan en hemlig väg-identifierare för SSH3-servern anges. Utan korrekt identifierare kommer servern att behandla svar som en vanlig HTTPS-server och inte avslöja närvaron av SSH3-anslutning. Till exempel, genom att ange identifieraren "e6ae772cbdaafd6918865cc2ce449dae", kan man endast ansluta till servern via URL "https://192.0.2.0:443/e6ae772cbdaafd6918865cc2ce449dae", och om identifieraren anges inkorrekt, kommer servern att returnera det vanliga felet "404".
Från den avancerade funktionaliteten i SSH3 nämns möjligheten att använda X.509-certifikat och OAuth 2.0/OpenID Connect-metoder för autentisering, förutom klassiska SSH-metoder; stöd för att vidarebefordra UDP-portar genom en SSH-tunnel utöver möjligheten att vidarebefordra TCP-portar (till exempel för att vidarebefordra QUIC, DNS och RTP); användning av avancerade funktioner i QUIC-protokollet, som sömlös migrering av anslutningar utan avbrott och multipath-anslutningar för att parallellisera trafik över flera vägar.
En betydande minskning av anslutningstiden vid användning av SSH3 framhävs separat. När du ansluter till en SSH3-server krävs endast 3 nätverksiterationer (Round Trip), medan SSHv2 kräver 5-7 iterationer av paketutbyte. Reaktionstiden på tangentbordsinmatning för redan etablerade sessioner i SSH3 och SSHv2 ligger på samma nivå.
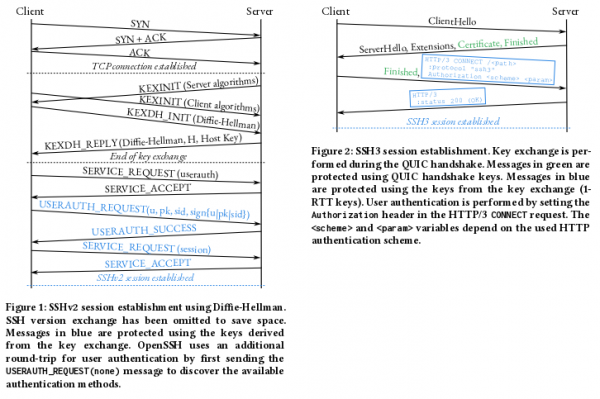
För kryptering av kommunikationskanalen i SSH3 används TLS 1.3-protokollet, och för autentisering kan klassiska metoder baserade på lösenord och offentliga nycklar (RSA och EdDSA/ed25519) användas. Dessutom kan metoder baserade på OAuth 2.0-protokollet tillämpas i SSH3, vilket möjliggör att delegera autentisering till externa leverantörer, till exempel för att möjliggöra inloggning med bekräftelse via konton på Google, Microsoft och GitHub. För att koppla upp mot servrar med nycklar kan, förutom SSH-nycklar, X.509-certifikat användas, som används för HTTPS.
Den publicerade implementationen av SSH3-klienten och servern stöder många av de grundläggande funktionerna i OpenSSH, bland vilka finns:
- Stöd för filen ~/.ssh/authorized_keys med nyckelinställningar. servern.
- Möjlighet att använda konfigurationsfilen ~/.ssh/config på klientsidan. För närvarande stöds parametrarna Hostname, User, Port och IdentityFile, medan övriga ignoreras.
- Stöd för autentisering av anslutning till servern baserat på certifikat.
- Stöd för known_hosts-mekanismen (i situationer där X.509-certifikat inte används).
- Stöd för att klienten arbetar med OpenSSH Agent (ssh-agent) och automatiskt använder agenten för autentisering med offentliga nycklar.
- Stöd för SSH-agentens vidarebefordringsfunktion för att använda lokala nycklar på en extern server.
- Direkt vidarebefordran av TCP-portar.
Källa: opennet.ru
