

Varnish Software, som utvecklar system för att bygga leveransnät och cache-lösningar för innehåll, har presenterat det öppna projektet TinyKVM, som utvecklar verktyg för isolering av enskilda processers körning med hjälp av hypervisorn KVM. Projektets mål är att skapa det snabbaste sandbox-isolationssystemet för enskilda processer som använder hårdvaruvirtualisering. Projektets kod är skriven i C och C++ och distribueras under GPLv3-licensen (för dem som inte kan uppfylla krav på GPLv3 finns en kommersiell licens tillgänglig).
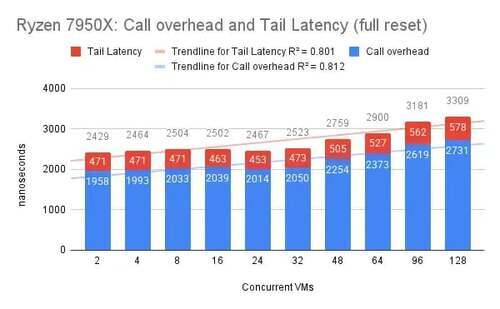
TinyKVM är avsett för isolerad körning av alla konsolprogram för Linux med prestanda nära normal körning. Överheaden för varje systemanrop är cirka 2 mikrosekunder. Som exempel på användning av projektet nämns ytterligare isolering av processer i cache- och webbförfrågningsbehandlingssystem. TinyKVM har utvecklats för att ersätta emulatorn libriscv, som används för att isolera behandlingen av varje webbförfrågan i Varnish-plattformen. Dessutom har en variant av biblioteket libvmod skapats, vilket möjliggör modulutveckling till Varnish med hjälp av TinyKVM.
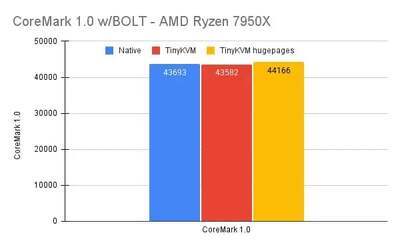
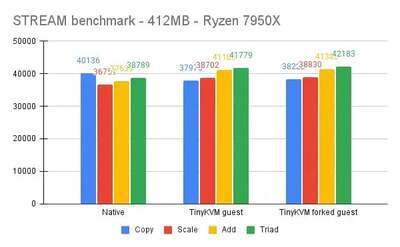
Vid körning med TinyKVM exekveras programmets maskinkod utan emulerande lager på CPU och begränsas via KVM-hypervisorens API, vilket gör att overheaden kan uteslutas och prestandan kan nå nivåer nära prestandan utan virtualisering. Huvudfunktionerna i TinyKVM är:
- Begränsning av maximal exekveringstid. Programmet kan tvångsstoppas efter att tidsgränsen uppnåtts, utan att signalhanterare och trådar kallas.
- Begränsning av minnesanvändning.
- Möjlighet att skapa (forka) oinitierade instanser virtuella maskiner från en initierad instans av det isolerade programmet. Kopior av virtuella maskiner skapas i copy-on-write-läge, vilket möjliggör avsevärda besparingar i minne genom att endast lagra en instans av gemensamma data.
- Forkade processer kan återställas till ett tidigare tillstånd (till exempel kan en forkad http-begärarprocessor återgå till sitt ursprungliga tillstånd efter att ha behandlat varje begäran utan att startas om). En instans av en isolerad process kan också återställas till tillståndet för en annan virtuell maskin, inte nödvändigtvis den den forkades från, men kostnaderna kommer att vara högre eftersom det krävs en ändring av sidtabellen.
- Möjlighet att skapa statiska minnessidor under initiering, som är lämpliga även för avancerade runtime-miljöer, som till exempel Go-språket. I detta fall tillåts ändringar endast för sidor i copy-on-write-läge.
- Stöd för fjärrdebugging med GDB. Debugging i realtid med återupptagning av exekveringen är möjlig.
Gästmiljön TinyKVM bildar en komprimerad kärna, skyddad mot förändringar, som är sammansatt med minnesskydd aktiverat och använder SMAP (Supervisor Mode Access Prevention) och SMEP (Supervisor Mode Execution Prevention) för extra isolering mellan kärnan och användarrummet. TinyKVM använder stora minnessidor (hugepages) för att förbättra prestandan. Systemanrop som görs av program fångas av emulatorn och omdirigeras till värdmiljön (fördröjningen för behandling och översättning av det emulerade anropet är cirka 2 mikrosekunder). I själva en virtuell maskin används inga drivrutiner, in- och utmatning eller virtuella enheter.
Källa: opennet.ru
