

Google har presenterat den första testversionen av den öppna mobila plattformen Android 13. Release av Android 13 förväntas under tredje kvartalet 2022. För att utvärdera plattformens nya funktioner har ett program för förhandsgranskning föreslagits. Firmware-versioner har förberetts för enheter i Pixel 6/6 Pro, Pixel 5/5a, Pixel 4/4 XL/4a/4a (5G).
Nyckelfunktioner i Android 13:
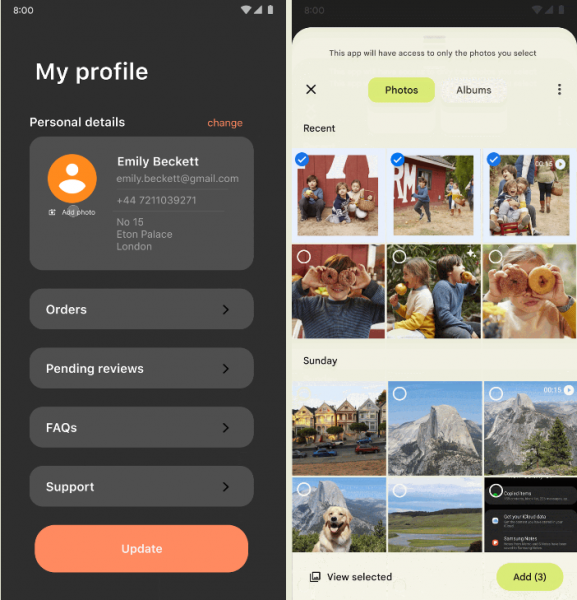
- Ett systemgränssnitt för val av foton och videor har implementerats, liksom ett API för selektiv åtkomst av appar till utvalda filer. Arbetet kan ske både med lokala filer och med data som lagras i molnlagring. Gränssnittets funktion är att det gör det möjligt att ge åtkomst till enskilda bilder och videor utan att ge appen fullständig åtkomst för att se alla multimediafiler i lagringen. Tidigare har ett liknande gränssnitt implementerats för dokument.

- En ny typ av behörighet för Wi-Fi har lagts till, vilket ger appar som är utformade för att hitta trådlösa nätverk och ansluta till åtkomstpunkter möjligheten att få åtkomst till ett delmängd av API:er för Wi-Fi-hantering, med undantag för anrop relaterade till positionering (tidigare fick appar som anslöt till Wi-Fi också åtkomst till positionsinformation).
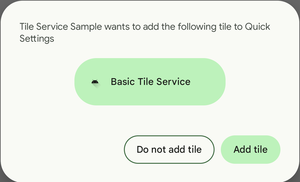
- Ett API har lagts till för att placera knappar i sektionen med snabba inställningar högst upp i rullgardinsmenyn för aviseringar. Med detta API kan appen göra en begäran om att placera sin knapp med snabbåtgärd, vilket gör det möjligt för användaren att lägga till knappen utan att lämna appen och utan att gå till inställningarna.

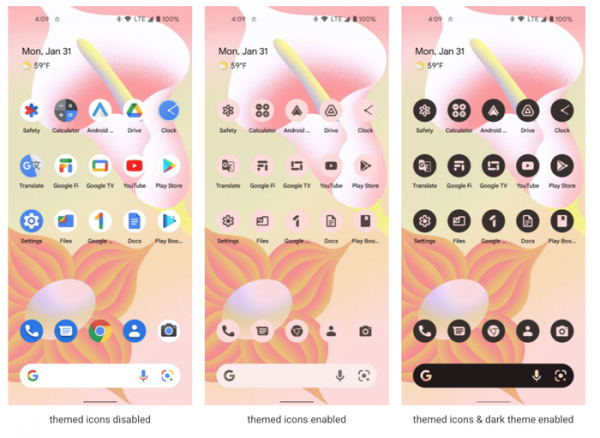
- Möjlighet att anpassa bakgrunden av ikoner för alla appar till färgschemat för temat eller färgen på bakgrundsbilden har tillhandahållits.

- Möjlighet att koppla individuella språkinställningar till appar, olika från de språkinställningar som valts i systemet, har lagts till.
- Operationen för orddelning (avbrott av ord som inte får plats i raden med hjälp av bindestreck) har optimerats. I den nya versionen har prestandan för orddelning ökat med 200% och påverkar nu praktiskt taget inte renderingens hastighet.
- Stöd för programmerbara grafiska shaderar (RuntimeShader-objekt) har lagts till, definierade på AGSL (Android Graphics Shading Language), som är en delmängd av GLSL, anpassad för användning med renderingsmotorn på Android-plattformen. Sådana shaderar används redan på Android-plattformen för att implementera olika visuella effekter, som pulsation, oskärpa och förlängning vid rullning bortom siden. Liknande effekter kan nu också återskapas i appar.
- De grundläggande Java-biblioteken för plattformen och utvecklingsverktygen har uppdaterats till OpenJDK 11. Uppdateringen är även tillgänglig för enheter baserade på Android 12 via Google Play.
- Inom ramen för Mainline-projektet, som möjliggör uppdatering av separata systemkomponenter utan att uppdatera plattformen i sin helhet, har nya uppdateringsbara systemmoduler förberetts. Uppdateringar berör hårdvaruoberoende komponenter som laddas ner via Google Play separat från OTA-uppdateringar av firmware från tillverkaren. Bland de nya modulerna som kan uppdateras via Google Play utan att firmware uppdateras finns Bluetooth och Ultra wideband. Även moduler med Photo picker och OpenJDK 11 distribueras via Google Play.
- Optimering av verktyg för att bygga applikationsgränssnitt för större skärmar, som används på surfplattor, vikbara enheter med flera skärmar och Chromebook-laptops, har genomförts.
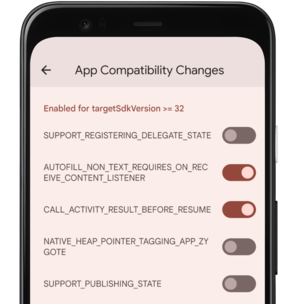
- Testningen och avlusningen av nya plattformsfunktioner har förenklats. Ändringar kan nu selektivt aktiveras för appar i inställningarna för utvecklare eller via adb-verktyget.

Dessutom har en uppsättning lösningar för säkerhetsproblem publicerats i februari för Android, där 37 sårbarheter åtgärdats, varav 2 tilldelats kritisk risknivå och de övriga en hög risknivå. Kritiska problem möjliggör en fjärrattack för att köra sin kod i systemet. Problem som märkts som farliga tillåter genom manipulationer av lokala appar att köra kod i kontexten av en privilegierad process.
Den första kritiska sårbarheten (CVE-2021-39675) orsakas av en buffertöverskridning i funktionen GKI_getbuf (Generic Kernel Image) och gör det möjligt att på distans få privilegerad åtkomst till systemet utan några åtgärder från användarens sida. Detaljer om sårbarheten avslöjas för närvarande inte, men det är känt att problemet endast påverkar Android 12-grenen. Den andra kritiska sårbarheten (CVE-2021-30317) finns i stängda komponenter för Qualcomm-chips.
Källa: opennet.ru
