

IETF (Internet Engineering Task Force), som arbetar med utvecklingen av internetprotokoll och arkitektur, har slutfört utarbetandet av RFC för protokollet HTTP/3.0 och publicerat relaterade specifikationer med identifierarna RFC 9114 (protokoll) och RFC 9204 (teknologin för komprimering av rubriker QPACK för HTTP/3). Specifikationen för HTTP/3.0 har fått status "Föreslagen standard", efter vilken arbetet med att ge RFC status som utkaststandard (Draft Standard) kommer att inledas, vilket i praktiken betyder full stabilisering av protokollet och beaktande av alla framförda kommentarer. Samtidigt publicerades uppdaterade versioner av specifikationerna för protokollen HTTP/1.1 (RFC 9112) och HTTP/2.0 (RFC 9113), samt dokument som definierar semantik för HTTP-förfrågningar (RFC 9110) och HTTP-rubriker för cachekontroll (RFC 9111).
Protokollet HTTP/3 definierar användningen av protokollet QUIC (Quick UDP Internet Connections) som transport för HTTP/2. QUIC är en överbyggnad på UDP-protokollet som stöder multiplexering av flera anslutningar och tillhandahåller krypteringsmetoder som motsvarar TLS/SSL. Protokollet skapades år 2013 av Google som ett alternativ till kombinationen TCP+TLS för webben, vilket löser problem med lång tid för att etablera och samordna anslutningar i TCP och minskar latens vid paketförlust under datatransmission.
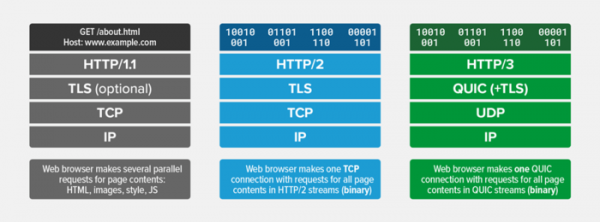
För närvarande har stöd för QUIC och HTTP/3.0 redan implementerats i alla populära webbläsare (i Chrome, Firefox och Edge är stöd för HTTP/3 aktiverat som standard, medan det i Safari kräver aktivering av inställningen "Advanced > Experimental Features > HTTP/3"). På serversidan finns implementeringar av HTTP/3 tillgängliga för nginx (i en separat gren och som en separat modul), Caddy, IIS och LiteSpeed. Stöd för HTTP/3 erbjuds också av innehållsleveransnätverket Cloudflare.
Huvudfunktioner i QUIC:
- Hög säkerhet, liknande TLS (i praktiken ger QUIC möjlighet till användning av TLS över UDP);
- Kontroll av strömmens integritet, vilket förhindrar pak förlust;
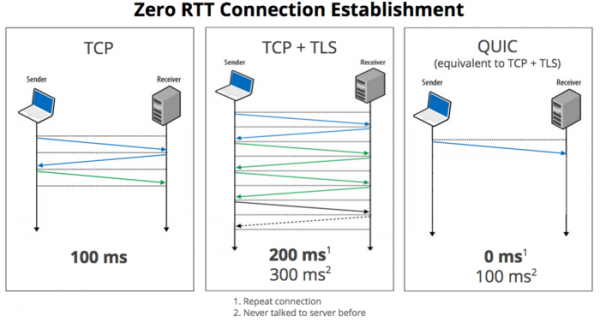
- Möjlighet att omedelbart etablera anslutning (0-RTT, i cirka 75% av fallen kan data överföras omedelbart efter att installationspaketet har skickats) och säkerställa minimi-latens mellan begäran och svar (RTT, Round Trip Time);

- Användning av ett annat sekvensnummer vid omöverföring av paket, vilket undviker tvetydighet vid identifiering av mottagna paket och eliminerar tidsavbrott;
- Paketsförlust påverkar endast leveransen av den relaterade strömmen och stoppar inte dataöverföringen i parallella strömmar som sänds via den aktuella anslutningen;
- Felkorrekteringsmedel som minimerar förseningar på grund av återöverföring av förlorade paket. Användning av speciella felkorrekteringskoder på paketnivå för att minska situationer där återöverföring av förlorad data krävs.
- Gränserna för kryptografiska block överensstämmer med gränserna för QUIC-paketen, vilket minskar påverkan av paketförluster på avkodningen av innehållet i efterföljande paket;
- Ingen köblockering som uppstår i TCP;
- Stöd för anslutningsidentifierare som gör att tiden för att återansluta till mobila kunder minskar;
- Möjlighet att ansluta avancerade mekanismer för överbelastningskontroll;
- Användning av tekniker för kapacitetsprognoser i varje riktning för att säkerställa optimal paketöverföringstakt och förhindra att man hamnar i en överbelastad status där paketförluster observeras;
- En märkbar ökning av prestanda och bandbredd jämfört med TCP. För videotjänster som YouTube har användningen av QUIC visat en minskning av buffring under videovisning med 30%.
Bland förändringarna i specifikationen för HTTP/1.1 kan nämnas förbudet mot användning av återgångssymbolen (CR) utanför innehållskroppen, det vill säga i protokollens element kan CR endast användas tillsammans med radmatningssymbolen (CRLF). Algoritmen för chunked-förfrågningar har reviderats för att förenkla separationen av bifogade fält och rubriksektionen. Riktlinjer har lagts till för att hantera tvetydigt innehåll för att blockera attacker av typen 'HTTP Request Smuggling', vilket möjliggör inbrytning i andra användares förfrågningar i flödet mellan frontend och backend.
I uppdateringen av specifikationen för HTTP/2.0 definieras stöd för TLS 1.3 tydligt. Schemat för prioritering och relaterade fält i rubrikerna har klassificerats som föråldrat. Den underutvecklade mekanismen för uppdatering av anslutning från HTTP/1.1 har förklarats som föråldrad. Kraven på fält- och värdeförteckningar har minskats. Vissa tidigare reserverade ramtyper och parametrar har föreslagits för användning. Förbjudna rubrikfält relaterade till anslutningen har definierats mer noggrant.
Källa: opennet.ru
