

En grupp forskare från VU Amsterdam och ETH Zürich har utvecklat en nätverksattackteknik (Network Cache ATtack), vilket gör det möjligt att avläsa de tangenter som användaren trycker på under en SSH-session genom att använda dataanalysmetoder via externa kanaler. Problemet uppstår endast på servrar som använder teknologier som (Remote direct memory access) och (Data-Direct I/O).
Intel , vilket gör att attacken är svår att genomföra i praktiken, eftersom den kräver att angriparen har tillgång till det lokala nätverket, sterila förhållanden och en uppkoppling mellan värdar med hjälp av teknologierna RDMA och DDIO, som vanligtvis används i isolerade nätverk, till exempel i beräkningskluster. Problemet har tilldelats en obetydlig risknivå (CVSS 2.6, ) och det rekommenderas att inte aktivera DDIO och RDMA i lokala nätverk där säkerhetsperimeter inte upprätthålls och obehöriga klienter får ansluta. DDIO används i serverprocessorer från Intel sedan 2012 (Intel Xeon E5, E7 och SP). System som baseras på AMD-processorer och andra tillverkare är inte påverkade av problemet, eftersom de inte stöder cachning av nätverksdata i CPU.
Metoden som används för attacken liknar sårbarheten "", vilket möjliggör att man ändrar innehållet i individuella bitar i RAM genom manipulation av nätverkspaket i system med RDMA. Det nya problemet är en följd av arbetet med att minska latens vid användning av DDIO-mekanismen, som möjliggör direkt interaktion mellan nätverkskortet och andra periferienheter med CPU:ns cache (under bearbetningen av nätverkspaket sparas data i cache och hämtas från cache utan att behöva gå till minnet).
Tack vare DDIO når också data som genereras under skadlig nätverksaktivitet CPU-cachen. NetCAT-attacken bygger på att nätverkskort aktivt cachar data, och hastigheten för paketbehandling i moderna lokala nätverk är tillräcklig för att påverka cache-fyllning och avgöra om data finns i cachen eller inte genom att analysera latens vid dataöverföring.
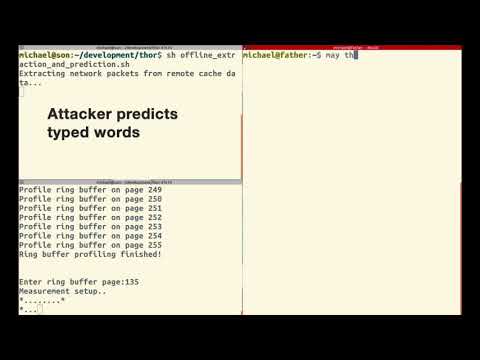
Vid användning av interaktiva sessioner, exempelvis via SSH, skickas nätverkspaket direkt efter att en tangent trycks ner, dvs. fördröjningar mellan paketen korrelerar med fördröjningar mellan tangenttryckningar. Genom att använda statistiska analysmetoder och med tanke på att fördröjningar mellan tangenttryckningar vanligtvis beror på tangentens position på tangentbordet kan information som skrivs in återskapas med viss sannolikhet. Till exempel skriver de flesta människor mycket snabbare 's' efter 'a' än 'g' efter 's'.
Den information som sätter sig i processorcacheminnet möjliggör också bedömning av exakt tid för paket som skickas av nätverkskortet vid bearbetning av sådana anslutningar som SSH. Genom att generera en viss trafikström kan en angripare avgöra när nya data visas i cachen, relaterade till specifik aktivitet i systemet. För att analysera cacheinnehållet används metoden , vilket innebär att cachen fylls med en referensuppsättning av värden och att åtkomsttiden till dem mäts vid omfyllning för att bestämma förändringar.
Det utesluts inte att den föreslagna tekniken kan användas för att bestämma inte bara tangenttryckningar utan även andra typer av konfidentiella data som sätter sig i CPU-cachen. Potentiellt kan attacken utföras även utan RDMA, men utan RDMA minskar dess effektivitet och utförandet blir betydligt mer komplicerat. Det är också möjligt att använda DDIO för att skapa en dold kommunikationskanal som används för att överföra data efter att servern har komprometterats, förbi säkerhetssystem.
Källa: opennet.ru
