

Google har släppt en ny version av webbläsaren Chrome 102. Samtidigt finns en stabil version av det fria projektet Chromium tillgänglig, som är grunden för Chrome. Chrome-webbläsaren skiljer sig från Chromium genom användning av Googles logotyper, ett system för att skicka meddelanden vid krascher, moduler för att spela upp skyddat videoinnehåll (DRM), ett system för automatisk uppdatering, konstant aktivering av sandbox-isolering, leverans av nycklar till Google API och överföring av RLZ-parametrar vid sökning. För dem som behöver mer tid för uppdatering, stöds en separat Extended Stable-version under 8 veckor. Nästa version av Chrome 103 är planerad till den 21 juni.
Huvudändringar i Chrome 102:
- För att blockera exploatering av sårbarheter orsakade av anrop till redan frigjorda minnesblock (use-after-free) har man börjat använda typen MiraclePtr (raw_ptr) istället för vanliga pekare. MiraclePtr ger ett wrapper-lager ovanpå pekarna som utför extra kontroller av åtkomst till frigjorda minnesområden och avslutar programmet om sådana åtkomster upptäcks. Effekten av den nya skyddsmekanismen på prestanda och minnesanvändning bedöms som obetydlig. MiraclePtr-mekanismen kan inte tillämpas på alla processer, särskilt inte i renderingprocesser, men kan avsevärt öka säkerheten. Till exempel, i den aktuella versionen av 32 korrigerade sårbarheter orsakades 12 av problem av typen use-after-free.
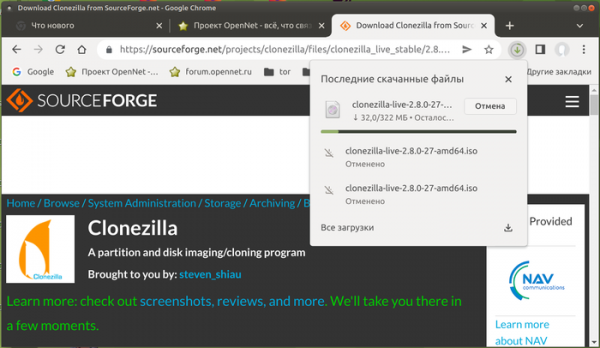
- Gränssnittet för nedladdningar har fått en ny design. Istället för en nedre rad med information om nedladdningsprogression har en ny indikator lagts till adressfältet. När du klickar på den visas nedladdningsprogressionen och en historia med en lista över redan nedladdade filer. Till skillnad från den nedre panelen visas knappen alltid på panelen och ger snabb åtkomst till nedladdningshistoriken. Det nya gränssnittet erbjuds för närvarande som standard endast till en del av användarna och kommer att spridas till alla om det inte uppstår några problem. För att återgå till det gamla gränssnittet eller aktivera det nya finns en inställning "chrome://flags#download-bubble".

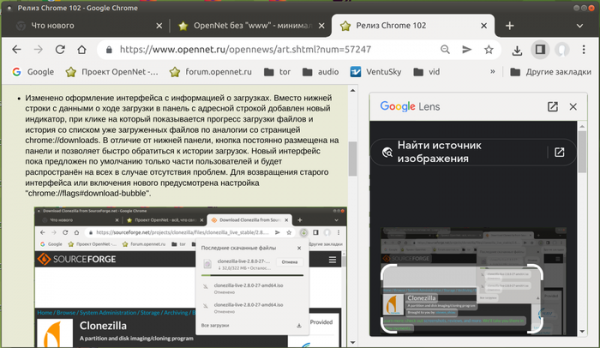
- När du söker efter bilder via kontextmenyn ("Search image with Google Lens" eller "Hitta med Google Lens") visas resultaten nu inte på en separat sida, utan i en sidopanel bredvid innehållet på den ursprungliga sidan (i ett och samma fönster kan du se både sidan och resultaten från sökmotorn).
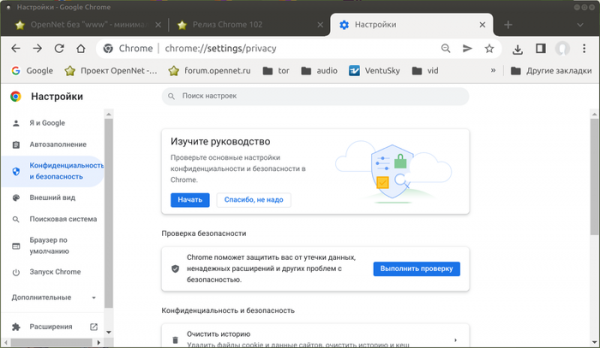
- I inställningarna under avsnittet "Integritet och säkerhet" har en sektion "Integritetsguide" lagts till, som ger en översikt över de viktigaste inställningarna som påverkar integriteten med detaljerade förklaringar om hur varje inställning påverkar. Till exempel kan man i sektionen bestämma policyn för dataöverföring till Googles tjänster, hantera synkronisering, cookies och historik. Funktionen erbjuds till en del användare och kan aktiveras med inställningen "chrome://flags#privacy-guide".
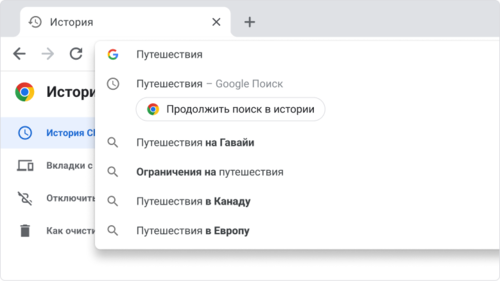
- Historiken för sökningar och besökta sidor har nu strukturerats. När du försöker göra en ny sökning i adressfältet visas en prompt "Fortsätt söka i historiken" ("Resume your journey"), vilket gör det möjligt att fortsätta sökningen där den sist avbröts.

- I Chrome Web Store har sidan "Extensions Starter Kit" lanserats med en början urval av rekommenderade tillägg.
- I testläge har servern på huvudwebbplatsen aktiverat begäran om bekräftelse av CORS (Cross-Origin Resource Sharing) med rubriken "Access-Control-Request-Private-Network: true" när en begäran görs från en sida till en resurs i det interna nätverket (192.168.x.x, 10.x.x.x, 172.16.x.x) eller till localhost (128.x.x.x). Vid bekräftelse av operationen ska servern returnera rubriken "Access-Control-Allow-Private-Network: true". I Chrome version 102 påverkar resultatet av bekräftelsen ännu inte begäran — om det inte finns någon bekräftelse visas en varning i webbkonsolen, men själva delad resursbegäran blockeras inte. Blockering vid frånvaro av serverbekräftelse förväntas inte förrän i Chrome version 105. För att aktivera blockering i tidigare versioner kan inställningen "chrome://flags/#private-network-access-respect-preflight-results" aktiveras.
Behörighetsbekräftelse servern infördes för att stärka skyddet mot attacker relaterade till åtkomst till resurser i det lokala nätet eller på användarens dator (localhost) från skript som laddas vid öppning av webbplatsen. Sådana förfrågningar används av illvilliga aktörer för att utföra CSRF-attacker på routrar, åtkomstpunkter, skrivare, företagswebbgränssnitt och andra enheter och tjänster som endast tar emot förfrågningar från det lokala nätet. För att skydda mot sådana attacker kommer webbläsaren att skicka en uttrycklig begäran om behörighet att ladda dessa delresurser vid åtkomst till eventuella delresurser i det interna nätverket.
- Vid öppning av länkar i inkognitoläge via högerklicksmenyn garanteras automatisk borttagning av vissa parametrar som påverkar integriteten från URL:en.
- Strategin för distribution av uppdateringar för Windows och Android har ändrats. För en mer omfattande jämförelse av beteendet mellan den nya och den gamla versionen av nedladdningen skapas nu flera byggnader av den nya versionen.
- Tekniken för nätverkssegmentering har stabiliserats för att skydda mot metoder för att spåra användarens rörelser mellan webbplatser, baserade på lagring av identiteter i områden som inte är avsedda för permanent informationslagring ("Supercookies"). Eftersom resurser i cachen lagras i ett gemensamt namnutrymme, oavsett ursprungsdomän, kan en webbplats bestämma om resurser laddas från en annan webbplats genom att kontrollera om den resursen finns i cachen. Skyddet baseras på tillämpningen av nätverkssegmentering (Network Partitioning), vars kärna består av att lägga till ytterligare kopplingar av poster i de gemensamma cachen. domän, från vilken den huvudsakliga sidan öppnas, vilket begränsar åtkomstområdet för cachen för spårningsskript bara till den aktuella webbplatsen (ett skript från iframe kan inte kontrollera om resursen laddades från en annan webbplats). Separering av tillstånd omfattar nätverksanslutningar (HTTP/1, HTTP/2, HTTP/3, websocket), DNS-cache, ALPN/HTTP2-data, TLS/HTTP3, konfiguration, nedladdningar och information i rubriken Expect-CT.
- För installerade separata webbanvändningar (PWA, Progressive Web App) finns möjligheten att ändra utseendet på fönstrets rubrikområde med hjälp av Window Controls Overlay-komponenter, som utökar webbanvändningens skärmområde till hela fönstret. Webbanvändningen kan hantera rendering och inmatningsbehandling i hela fönstret, med undantag för den överlappande blocken med standard fönsterkontroller (stänga, minimera, maximera), för att ge webbanvändningen utseendet av en vanlig skrivbordsapplikation.

- I systemet för automatisk ifyllnad av formulär har stöd för att generera virtuella kreditkortsnummer i fälten för betalningsinformation i e-handelsbutiker lagts till. Användningen av ett virtuellt kort, vars nummer genereras för varje betalning, möjliggör att ingen information om det verkliga kreditkortet lämnas, men kräver att den nödvändiga tjänsten erbjuds av banken. För närvarande kan funktionen endast användas av kunder från vissa banker i USA. För att hantera aktiveringen av funktionen föreslås inställningen "chrome://flags/#autofill-enable-virtual-card".
- Mekanismen "Capture Handle" är aktiverad som standard, vilket gör det möjligt att överföra information till appar som utför videoinspelning. API:et möjliggör samverkan mellan applikationer vars innehåll spelas in och appar som utför inspelningen. Till exempel kan en app för videokonferenser som fångar video för att sända en presentation få information om presentationskontroller och visa dem i videofönstret.
- Stödet för spekulativa regler (Speculation rules) är aktiverat som standard, vilket ger en flexibel syntax för att definiera möjligheten till förhandsbelastning av relaterade data innan användaren följer en länk.
- Den stabiliserade mekanismen för att paketera resurser i Web Bundle-formatet ökar effektiviteten vid nedladdning av många tillhörande filer (CSS-stilar, JavaScript, bilder, iframe). Till skillnad från Webpack-paket har Web Bundle-formatet följande fördelar: HTTP-cache får inte paketet självt, utan dess beståndsdelar; kompilering och körning av JavaScript börjar inte förrän paketet har laddats helt; det är tillåtet att inkludera ytterligare resurser, såsom CSS och bilder, som i Webpack måste kodas i form av JavaScript-strängar.
- Möjligheten att definiera PWA-appar som hanterare av vissa MIME-typer och filändelser har införts. Efter att bindningen har definierats genom file_handlers-fältet i manifestet kommer appen att få ett specialevenemang när en användare försöker öppna en fil som är kopplad till appen.
- En ny inert-attribut har lagts till, vilket gör det möjligt att märka en del av DOM-trädet som "inaktivt". För DOM-noder i detta tillstånd inaktiveras hanterarna för textmarkering och muspekare, d.v.s. CSS-egenskaperna pointer-events och user-select är alltid inställda på 'none'. Om noden tillät redigering blir den icke-redigerbar i inert-läget.
- API:et Navigation har lagts till, vilket gör det möjligt för webbappar att fånga navigationsoperationer i fönstret, initiera övergångar och analysera historiken för åtgärder med appen. API:et ger ett alternativ till egenskaperna window.history och window.location, optimerade för enstaka sidors webbapplikationer.
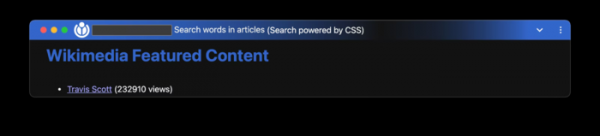
- För attributet "hidden" föreslås en ny flagga "until-found", vilket gör att elementet blir tillgängligt för sökning på sidan och kan bläddras genom en textmask. Till exempel kan man lägga till dold text på sidan vars innehåll kommer att hittas vid lokal sökning.
- I API:et WebHID, som är avsett för låg nivå åtkomst till HID-enheter (Human Interface Device, tangentbord, möss, spelkontroller, pekplattor) och organisera arbete utan behov av specifika drivrutiner i systemet, har egenskapen exclusionFilters lagts till i objektet requestDevice(). Denna egenskap gör det möjligt att exkludera vissa enheter när webbläsaren visar listan över tillgängliga enheter. Till exempel kan man exkludera enhetsidentifierare där kända problem finns.
- Det är förbjudet att visa betalningsformuläret via anropet PaymentRequest.show() utan en tydlig användaråtgärd, till exempel genom att klicka på ett element kopplat till en händelsehanterare.
- Stödet för en alternativ implementation av SDP-protokollet (Session Description Protocol), som används för att etablera sessioner i WebRTC, har upphört. I Chrome fanns det två varianter av SDP — en enhetlig med andra webbläsare och en som var specifik för Chrome. Från och med nu finns endast den bärbara varianten kvar.
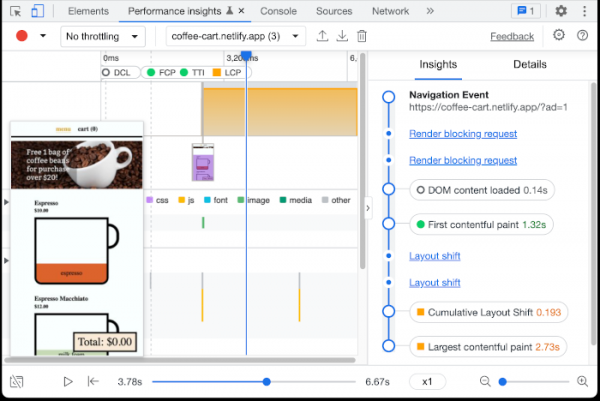
- Förbättringar har gjorts i verktygen för webbutvecklare. I panelen Stilar har knappar lagts till för att simulera tillämpningen av ett mörkt och ljust tema. Skyddet för fliken Förhandsgranskning i nätverksinspektionsläget har förstärkts (tillämpning av Content Security Policy är aktiverat). I felsökaren har funktioner för att avsluta körningen av skript införts för att snabbare återgå till brytpunkter. En förhandsimplementation av den nya panelen "Prestandainsikter" har föreslagits, vilket möjliggör analys av prestanda vid vissa operationer på sidan.

Förutom nyheter och bugfixar i den nya versionen har 32 sårbarheter åtgärdats. Många av sårbarheterna upptäcktes genom automatiserade tester med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. En av problemen (CVE-2022-1853) har tilldelats en kritisk risknivå, vilket innebär en möjlighet att kringgå alla skyddsnivåer i webbläsaren och köra kod i systemet utanför sandbox-miljön. Detaljer om denna sårbarhet har ännu inte avslöjats, endast att den orsakas av åtkomst till ett frigivet minnesblock (use-after-free) i implementationen av API:et Indexed DB.
Som en del av programmet för att belöna upptäckten av sårbarheter har Google betalat ut 24 belöningar för den aktuella versionen, totalt 65600 USD (en belöning på 10000 USD, en på 7500 USD, två på 7000 USD, tre på 5000 USD, fyra på 3000 USD, två på 2000 USD, två på 1000 USD och två på 500 USD). Storleken på 7 av belöningarna är ännu inte fastställd.
Källa: opennet.ru
