

Google har släppt version 103 av webbläsaren Chrome. Samtidigt finns den stabila versionen av det fria projektet Chromium tillgänglig, som utgör grunden för Chrome. Chrome skiljer sig från Chromium genom att använda Googles logotyper, ha ett system för att skicka meddelanden vid krasch, moduler för att återge kopieringsskyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, kontinuerlig aktivering av sandbox-isolering, leverans av nycklar till Google API och överföring av RLZ-parametrar vid sökning. För dem som behöver mer tid för uppdateringar finns också en separat version, Extended Stable, som stöds i 8 veckor. Nästa version av Chrome, 104, planeras att släppas den 2 augusti.
Huvudförändringar i Chrome 103:
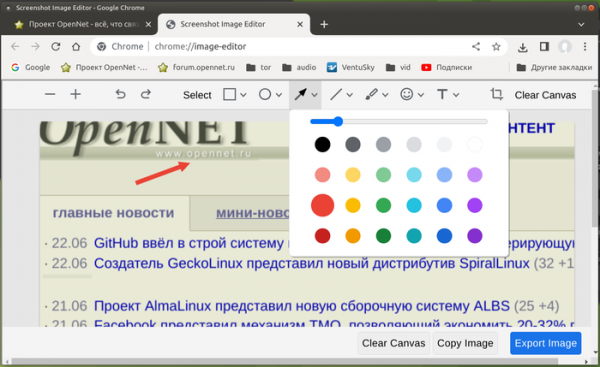
- En experimentell bildredigerare har lagts till, som kan öppnas för att redigera skärmdumpar av sidor. I redigeraren finns funktioner som beskärning, markering av områden, penselmålning, färgval, tillägg av textetiketter och utmatning av standardformer och primitiva figurer som linjer, rektanglar, cirklar och pilar. För att aktivera redigeraren måste inställningarna "chrome://flags/#sharing-desktop-screenshots" och "chrome://flags/#sharing-desktop-screenshots-edit" aktiveras. Efter att en skärmdump skapats via menyn Dela i adressfältet kan man gå till redigeraren genom att klicka på knappen "Ändra" på sidan med förhandsvisning av skärmdumpen.

- Funktionerna för den förebyggande renderingen (prerender) av rekommendationer i adressfältet Omnibox, som tillkom i Chrome 101, har utökats. Den förebyggande renderingen kompletterar den tidigare tillgängliga funktionen för att ladda de mest sannolika rekommendationerna för transition innan användaren klickar. Förutom att ladda kan det rekommenderade innehållet nu renderas i bufferten (inklusive att skript körs och DOM-trädet bildas), vilket möjliggör omedelbar visning av rekommendationerna efter klick. För att styra den förebyggande renderingen erbjuds inställningarna "chrome://flags/#enable-prerender2", "chrome://flags/#omnibox-trigger-for-prerender2" och "chrome://flags/#search-suggestion-for-prerender2".
I Chrome 103 för Android har API Speculations Rules lagts till, vilket gör det möjligt för webbplatsförfattare att förse webbläsaren med information om de mest troliga sidor som användaren kan besöka. Webbläsaren använder denna information för att förladda och rendera sidinnehållet proaktivt.
- I Android-versionen har en ny lösenordshanterare aktiverats, som erbjuder samma enhetliga gränssnitt för hantering av lösenord som används för Android-appar.
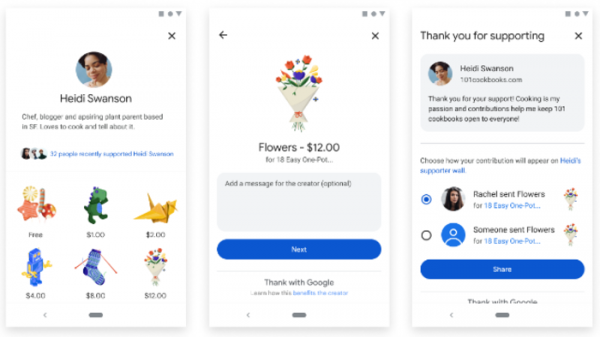
- Android-versionen har fått stöd för tjänsten "With Google", vilket tillåter användaren att uppskatta favoritwebbplatser som registrerat sig i tjänsten genom att skicka betalade eller gratis digitala klistermärken. Tjänsten är för närvarande endast tillgänglig för användare i USA.

- Autofyllningen av fält med kredit- och betalkortsnummer har förbättrats, och nu stöds kort som har sparats via Google Pay.
- I Windows-versionen används en inbyggd DNS-klient som standard, vilken även används i versionerna för macOS, Android och Chrome OS.
- API Local Font Access har stabiliserats och erbjuds nu till alla intresserade, vilket möjliggör bestämning och användning av teckensnitt installerade på systemet samt manipulation av teckensnitt på låg nivå (till exempel filtrering och transformering av gliffrar).
- Stöd för HTTP-svarskoden 103 har lagts till, vilket gör det möjligt att informera klienten om innehållet i vissa HTTP-rubriker omedelbart efter förfrågan, utan att vänta på att server utföra alla relaterade operationer och börja leverera innehållet. På så sätt kan man ge insikter om relaterade element på den levererade sidan som kan förladdas (till exempel länkar till de CSS- och JavaScript-filer som används på sidan). När webbläsaren har fått information om sådana resurser kan den påbörja deras nedladdning utan att vänta på att huvudsidan ska slutföras, vilket minskar den totala behandlingstiden för förfrågan.
- I läget Origin Trials (experimentella funktioner som kräver separat aktivering) har testningen av API:et Federated Credential Management (FedCM) påbörjats, vilket gör det möjligt att skapa sammanslagna identifieringstjänster som säkerställer integritet och fungerar utan mekanismer för spårning mellan webbplatser, såsom behandling av tredjepartscookies. Origin Trial innebär möjligheten att arbetas med det angivna API:et från applikationer laddade från localhost eller 127.0.0.1, eller efter registrering och erhållande av en speciell token som är giltig under en begränsad tid för en specifik webbplats.
- I API Client Hints, som utvecklas som en ersättning för User-Agent-headern och gör det möjligt att selektivt lämna data om specifika webbläsar- och systemparametrar (version, plattform osv.) endast efter förfrågan. servern, möjligheten att infoga fiktiva namn i listan över webbläsaridentifierare har lagts till, på liknande sätt som i det som används i TLS-mekanismen GREASE (Generate Random Extensions And Sustain Extensibility). Till exempel, utöver ‘»Chrome»; v=»103″‘ och ‘»Chromium»; v=»103″‘ kan en slumpmässig identifierare för en icke-existerande webbläsare ‘»(Not;Browser»; v=»12″‘ läggas till i listan. En sådan inmatning kommer att identifiera problem med hantering av identifierare för okända webbläsare, vilket gör att alternativa webbläsare tvingas låtsas vara andra populära webbläsare för att kringgå kontrollen mot listor över tillåtna webbläsare.
- Filer i AVIF bildformat har lagts till i listan över tillåtna för utbyte via API iWeb Share.
- Stöd för komprimeringsformatet 'deflate-raw' har lagts till, vilket gör det möjligt att få tillgång till den råa komprimerade strömmen utan rubriker och slutblock, vilket kan användas, till exempel, för att läsa och skriva zip-filer.
- För webformulärelement finns det möjlighet att använda attributet 'rel', vilket gör att parametrar som 'rel=noreferrer' kan tillämpas för att inaktivera överföring av Referer-headern eller 'rel=noopener' för att inaktivera inställningen av egenskapen Window.opener och förbjuda åtkomst till kontexten där övergången genomfördes.
- Implementeringen av popstate-händelsen har anpassats till Firefox-beteendet. Popstate-händelsen genereras nu omedelbart efter att URL:en har ändrats utan att vänta på att load-händelsen ska inträffa.
- För sidor som öppnats utan HTTPS och från iframe-block är åtkomst till Gamepad API och Battery Status API förbjuden.
- Metoden forget() har lagts till i SerialPort-objektet för att avsäga tidigare erhållna behörigheter för att få åtkomst till den serielle porten.
- I CSS-egenskapen overflow-clip-margin har ett attribut visual-box lagts till, som definierar var klippningen av innehåll som går utanför området ska börja (kan ta värdena content-box, padding-box och border-box).
- I iframe-block med attributet sandbox är anrop av externa protokoll och körning av externa applikationshanterare förbjudna. För att avbryta begränsningen finns egenskaperna allow-popups, allow-top-navigation och allow-top-navigation-with-user-activation.
- Stödet för elementet har upphört, vilket har blivit irrelevant efter att stöd för plugins har upphört.
- Förbättringar har gjorts i verktygen för webbutvecklare. Till exempel har möjligheten att definiera färgen på punkten utanför webbläsarfönstret lagts till i panelen Stilar. Förhandsvisningen av parameterinställningar har förbättrats i avlusaren. Möjligheten att ändra ordningen på panelerna i gränssnittet Elementen har också lagts till.
Förutom nyheterna och buggfixarna i den nya versionen har 14 sårbarheter åtgärdats. Många av sårbarheterna upptäcktes genom automatiserad testning med hjälp av verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Ett av problemen (CVE-2022-2156) har tilldelats en kritisk nivå av fara, vilket innebär möjligheten att kringgå alla säkerhetsnivåer i webbläsaren och köra kod i systemet utanför sandbox-miljön. Detaljer om denna sårbarhet avslöjas för närvarande inte, det är endast känt att den orsakas av åtkomst till ett frigivet minnesblock (use-after-free).
Som en del av programmet för belöningar för upptäckta sårbarheter har Google betalat ut 9 priser på totalt 44 tusen dollar (ett pris på $20000, ett pris på $7500, ett pris på $7000, två priser på $3000 och ett pris vardera på $2000, $1000 och $500). Beloppet för belöningen för en kritisk sårbarhet har ännu inte fastställts.
Källa: opennet.ru
