Google har släppt version 105 av webbläsaren Chrome. Samtidigt finns det en stabil version av det fria projektet Chromium, som utgör grunden för Chrome. Chrome skiljer sig från Chromium genom att använda Google-logotyper, ha ett system för att skicka meddelanden vid krascher, moduler för att spela upp skyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, ständig aktivering av Sandbox-isolering, tillhandahålla nycklar för Google API och överföra RLZ-parametrar vid sökning. För dem som behöver mer tid för att uppdatera finns det en separat stödlinje för Extended Stable, som stöds under 8 veckor. Nästa version av Chrome, 106, är planerad till den 27 september.
Huvudsakliga förändringar i Chrome 105:
- Stödet för specialiserade webbaserade applikationer, Chrome Apps, har upphört, och de har ersatts av fristående webbaserade applikationer baserade på tekniken Progressive Web Apps (PWA) och standard Web API. Google meddelade först sin avsikt att överge Chrome Apps redan 2016 och planerade att avsluta stödet innan 2018, men sköt sedan upp denna plan. I Chrome 105 kommer ett meddelande att visas vid installation av Chrome Apps, men själva applikationerna kommer fortsätta att fungera. I Chrome 109 kommer möjligheten att köra Chrome Apps att stängas av.
- Ytterligare isolering av renderarprocessen, ansvarig för rendering, har säkerställts. Denna process körs nu i en extra behållare (App Container), implementerad ovanpå det existerande systemet för sandbox-isolering. Vid utnyttjande av sårbarheter i renderingskoden kommer de tillagda begränsningarna inte att tillåta en angripare att få tillgång till nätverket, tack vare ett förbud mot att göra systemanrop kopplade till nätverksfunktioner.
- Ett eget enhetligt lagringssystem för rotcertifikat från certifieringsmyndigheter (Chrome Root Store) har implementerats. Det nya lagringssystemet är ännu inte aktiverat som standard, och fram till dess att implementeringen är klar kommer certifikat att fortsätta att verifieras med hjälp av specifika lagringssystem för varje operativsystem. Den testade lösningen liknar den strategi som Mozilla använder, som stödjer ett separat, oberoende lagringssystem för rotcertifikat för Firefox, vilket används som det första ledet för att verifiera certifikatens förtroendekedja när man öppnar webbplatser via HTTPS.
- Förberedelserna för att avveckla stödet för Web SQL API har börjat. Det är en icke-standardiserad teknik som sällan används och kräver omarbetning för att möta moderna säkerhetskrav. I Chrome 105 är åtkomst till Web SQL förbjuden från kod som laddats utan HTTPS, och ett meddelande om teknikens avskrivning har lagts till i DevTools. I 2023 planeras Web SQL API att tas bort. För utvecklare som behöver liknande funktionalitet kommer det att erbjudas en ersättning baserad på WebAssembly.
- I Chrome har synkroniseringen med Chrome 73 och tidigare versioner upphört.
- För plattformarna macOS och Windows har en inbyggd certifikatvisare aktiverats, vilket ersätter anropet till gränssnittet som tillhandahålls av operativsystemet. Tidigare användes den inbyggda visaren endast i versioner för Linux och ChromeOS.
- I versionen för Android har inställningar för att hantera API:et "Topics & Interest Group" lagts till, vilket främjas inom ramen för initiativet Privacy Sandbox. Detta gör det möjligt att definiera användarens intressekategorier och använda dem istället för spårningscookies för att särskilja grupper av användare med liknande intressen utan att identifiera individer. I den senaste utgåvan lades liknande inställningar till versionerna för Linux, ChromeOS, macOS och Windows.
- När den avancerade webbläsarskyddet (Safe Browsing > Enhanced protection) är aktiverat, samlas telemetridata in om installerade tillägg, åtkomst till API:er och anslutningar till externa webbplatser. Denna information används på Googles servrar för att identifiera skadlig aktivitet och överträdelser av reglerna för webbläsartillägg.
- Möjligheten att använda icke-ASCII-tecken i domäner som anges i Cookie-huvudet har klassificerats som föråldrad och kommer att blockeras i Chrome 106. För IDN-domäner ska domäner anges i punycode-format. Ändringen kommer att anpassa webbläsaren till kraven i RFC 6265bis och beteendet som implementerats i Firefox.
- Ett erbjudet Custom Highlight-API, avsett för att anpassa stilen för markerade textområden, vilket möjliggör att inte begränsas till den fasta stil som webbläsaren erbjuder för markerade områden (::selection, ::inactive-selection) och för syntaktiska felmarkeringar (::spelling-error, ::grammar-error). I den första versionen av API:t finns stöd för att ändra färgen på text och bakgrund med hjälp av pseudoelementen color och background-color, men senare kommer även andra stiljusteringsmöjligheter att läggas till.
Som exempel på uppgifter som kan lösas med det nya API:et nämns möjligheten att lägga till egna textmarkeringsmekanismer i webb-ramverk som erbjuder verktyg för textredigering, olika markeringsalternativ vid samtidig redigering av flera användare, sökning i virtualiserade dokument och markering av fel under stavningskontroll. Tidigare krävdes komplicerade manipulationer av DOM-trädet för att skapa anpassad markering, men Custom Highlight-API:t erbjuder färdiga operationer för att lägga till och ta bort markeringar utan att påverka DOM-strukturen och som tillämpar stilar kopplade till Range-objekt.
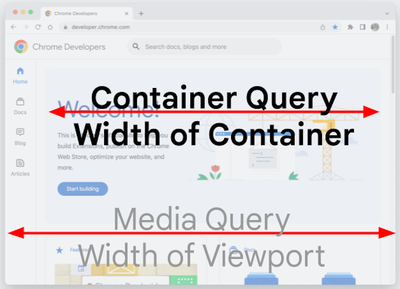
- CSS har fått en @container-fråga som möjliggör att stilar för element kan formuleras beroende på storleken av föräldraelementet. @container påminner om @media-frågor, men tillämpas utifrån storleken av den block (containern) som elementet placeras i, vilket gör att det går att ange en egen logik för stilval för barn-element, oberoende av var på sidan elementet är placerat.

- CSS-pseudoklassen «:has()» har lagts till för att kontrollera om det finns ett barn i föräldern. Till exempel, «p:has(span)» täcker element. <p>, där ett element finns <span>.
- Ett HTML Sanitizer-API har lagts till, vilket möjliggör att ta bort element som påverkar visningen och exekveringen när man använder metoden setHTML(). API:t kan vara användbart för att rengöra inkommande data från HTML-taggar som kan användas för XSS-attacker.
- Möjligheten att använda API Streams (ReadableStream) för att sända fetch-förfrågningar innan svaret har laddats, det vill säga att man kan börja skicka data utan att vänta på att sidgenereringen ska avslutas.
- För installerade isolerade webbtjänster (PWA, Progressive Web App) finns möjligheten att ändra utseendet på fönstrets rubrikområde med hjälp av komponenter som Window Controls Overlay, vilka utökar webbtjänstens skärmområde till hela fönstret och ger webbtjänsten utseendet av en vanlig skrivbordsapplikation. Webbtjänsten kan hantera rendering och inmatning över hela fönstret, med undantag för det överlagrade blocket med standardfönsterkontroller (stänga, minimera, maximera).

- Åtkomsten till Media Source Extensions har stabiliserats från dedikerade arbetare (i kontexten DedicatedWorker), vilket kan användas för att öka prestandan för buffrat multimediauppspelning genom att skapa ett MediaSource-objekt i en separat arbetare och överföra resultaten till HTMLMediaElement i huvudtråden.
- I API:t Client Hints, som utvecklas för att ersätta User-Agent-headern och som gör det möjligt att selektivt skicka information om specifika webbläsar- och systemparametrar (version, plattform etc.) endast efter begäran, servern, har stöd för egenskapen Sec-CH-Viewport-Heigh lagts till, vilket gör det möjligt att få information om höjden på den synliga ytan. Formatet för markup har ändrats för att ange i taggen "meta" parametrar för Client Hints för externa resurser: Tidigare: Nu:
- Möjligheten att skapa globala händelsehanterare för onbeforeinput (document.documentElement.onbeforeinput) har lagts till, vilket gör att webbtjänster kan åsidosätta beteendet vid textredigering i block av ,