

Google har släppt version 113 av webbläsaren Chrome. Samtidigt finns den stabila versionen av det fria projektet Chromium tillgänglig, vilket utgör grunden för Chrome. Chrome-browsen skiljer sig från Chromium genom att använda Googles logotyper, ha ett system för att skicka meddelanden vid krascher, moduler för att återge kopieringsskyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, ständig aktivering av Sandbox-isolering, leverera nycklar till Google API samt skicka RLZ-parametrar vid sökningar. För dem som behöver mer tid för uppdateringar finns en separat version som kallas Extended Stable, vilket stöds under 8 veckor. Nästa version av Chrome 114 är planerad till den 30 maj.
Huvudförändringar i Chrome 113:
- Stödet för grafik-API:t WebGPU och shaderspråket WGSL (WebGPU Shading Language) har aktiverats som standard. WebGPU tillhandahåller ett gränssnitt för programmering av GPU-operationer som rendering och beräkningar, liknande Vulkan, Metal och Direct3D 12, och möjliggör användning av shaderspråk för att skriva program som körs på GPU. För närvarande är stödet för WebGPU aktiverat endast i versioner för ChromeOS, macOS och Windows, medan det för Linux och Android kommer att aktiveras senare.
- Arbetet med att optimera prestanda fortsätter. Jämfört med version 112 har hastigheten vid körning av Speedometer 2.1-testet ökat med 5%.
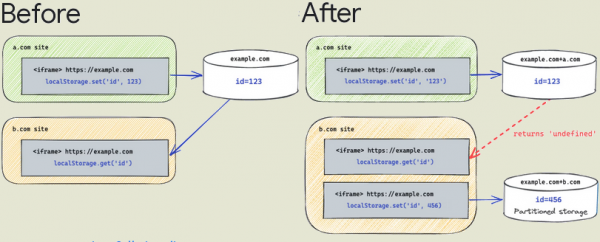
- För användare har en gradvis aktivering av lagringssegmenteringsläget, Service Workers och kommunikations-API:er påbörjats, som under sidbehandling skiljs åt baserat på domäner, vilket isolerar tredjepartsbehandlare. Detta läge gör det möjligt att blockera metoder för att spåra användarens rörelser mellan webbplatser som bygger på att spara identifierare i gemensamma lagringsutrymmen och områden som inte är avsedda för långvarig lagring av information ("Supercookies"), till exempel genom att bedöma om vissa data finns i webbläsarens cachar. Ursprungligen sparades alla resurser vid sidbehandling i ett gemensamt namnrum (same-origin), oavsett ursprungsdomän, vilket tillät en webbplats att identifiera laddningen av resurser från en annan webbplats genom manipulation av lokalt lagring, IndexedDB-API eller kontroll av dators tillgänglighet i cachen.
Vid segmentering av nyckeln, som används för att hämta objekt från cache och webbläsarlagring, bifogas en särskild egenskap som definierar bindningen till den primära domän, från vilken den huvudsakliga sidan öppnas, vilket begränsar räckvidden för spårningsskript, till exempel de som laddas via iframe från en annan webbplats. För att tvinga aktivering av segmentering utan att vänta på standardaktiveringen kan inställningen "chrome://flags/#third-party-storage-partitioning" användas.

- En mekanism för First-Party Sets (FPS) har föreslagits, som möjliggör att definiera sambandet mellan olika webbplatser inom samma organisation eller projekt för gemensam hantering av cookies mellan dem. Detta är användbart när en webbplats är tillgänglig via olika domäner (till exempel opennet.ru och opennet.me). Cookies för sådana domäner är helt separerade, men med hjälp av FPS kan de nu kopplas till ett gemensamt lagringsutrymme. För att aktivera FPS kan flaggan "chrome://flags/enable-first-party-sets" användas.
- En betydande optimering av programimplementeringen av videokodaren i AV1-format (libaom) har genomförts, vilket har möjliggjort en ökning av prestandan för webbapplikationer som använder WebRTC, såsom system för videokonferenser. En ny hastighetsläge 10 har lagts till, lämplig för enheter med begränsade CPU-resurser. Vid testning av Google Meet-applikationen på en kanal med en bandbredd på 40 kbps, gav AV1 Speed 10, jämfört med VP9 speed 7, en ökning av kvaliteten med 12 % och en prestandaförbättring på 25 %.
- När den utökade skyddet i webbläsaren (Safe Browsing > Enhanced protection) aktiveras, för att identifiera skadlig aktivitet på Googles sida i tillägg, har insamling av telemetridata om webbläsartilläggen, som inte installerats från Chrome Store-katalogen, genomförts. Sådana data som hash-koder för tilläggsfiler och innehållet i manifest.json skickas.
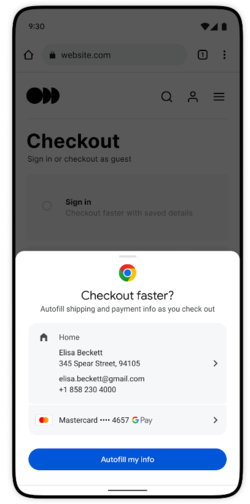
- En del användare har aktiverat ytterligare funktioner för automatisk ifyllning av formulär, som syftar till att snabbt fylla i leveransadress och betalningsinformation vid köp i vissa nätbutiker.

- Menyn som visas när du trycker på ikonen "tre prickar" har omstrukturerats. Punkten "Tillägg" och "Chrome Web Store" har flyttats till första nivån i menyn.
- Möjligheten att översätta endast den markerade delen av sidan, istället för hela sidan, har lagts till (översättning initieras från snabbmenyn). För att hantera aktiveringen av partiell översättning erbjuds inställningen "chrome://flags/#desktop-partial-translate".
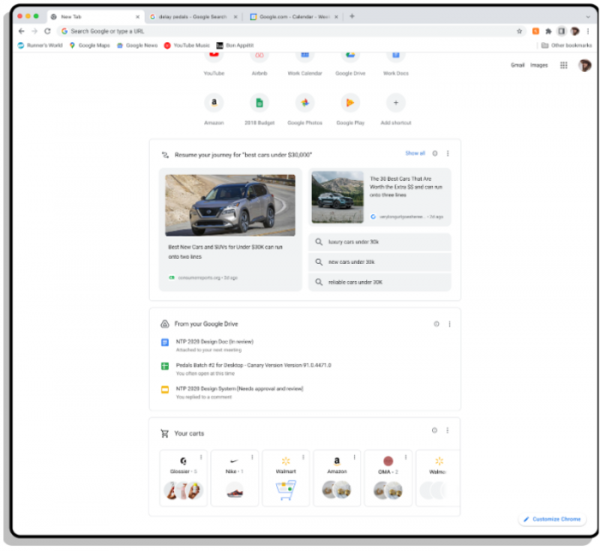
- På sidan som visas när du öppnar en ny flik har möjligheten att återuppta avbrutet arbete ("Journey") lagts till, till exempel kan du fortsätta sökningen från den avbrutna positionen.

- I Android-versionen har en ny tjänstsida "chrome://policy/logs" implementerats för att underlätta administratörens felsökning av de regler som ställts in för användare av centralt styrt system.
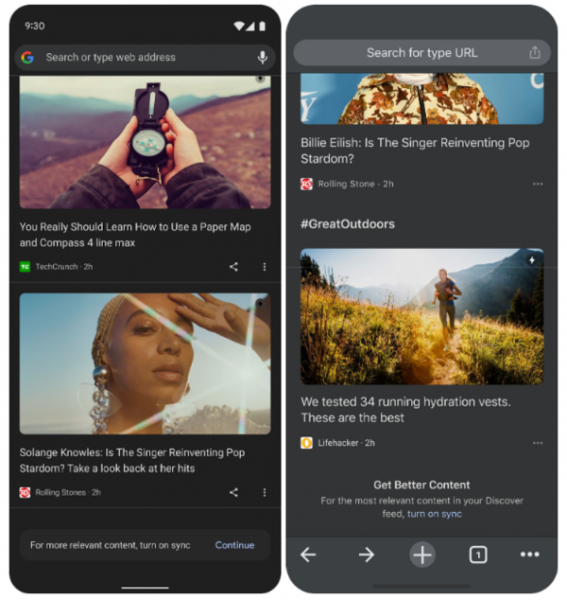
- I byggnaden för Android-plattformen har möjligheten för mer personligt innehåll i avsnittet rekommenderat innehåll (Discover) implementerats. Dessutom har möjligheten att ställa in föredragna typer av rekommendationer lagts till (till exempel kan du dölja innehåll från vissa källor) för användare som inte är inloggade på ett Google-konto.

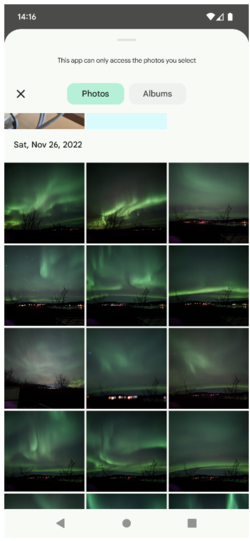
- I versionen för Android-plattformen har ett nytt gränssnitt för att välja multimediafiler för uppladdning av foton och videor föreslagits (istället för en egen implementering används Android Media Picker-standardgränssnittet).

- I CSS har den standardiserade syntaxen för funktionsanropet image-set() implementerats, vilket gör att det går att välja en bild från en uppsättning alternativ med olika upplösningar, som är mest lämplig för de aktuella skärmparametrarna och nätverkskapaciteten. Den tidigare stödda funktionen med prefixet -webkit-image-set(), som erbjöd en syntax specifik för Chrome, har nu ersatts med standardversionen image-set.
- I CSS har stöd för nya mediafrågor (@media) overflow-inline och overflow-block lagts till, vilket möjliggör att bestämma hur utfallet av innehåll utanför blockets ursprungliga gränser ska hanteras.
- I CSS har mediafrågan update lagts till, vilket ger möjlighet att definiera stilar vid utskrift eller när de visas på långsamma (till exempel e-boks-skärmar) och snabba (vanliga monitorer) skärmar.
- I CSS har funktionen linear() lagts till för att tillämpa linjär interpolering mellan ett angivet antal punkter, vilket kan användas för att skapa komplexa animationer, som studseffekter och sträckningar.
- Metoden Headers.getSetCookie() möjliggör extrahering av värden från flera Set-Cookie-rubriker som skickas i en och samma begäran utan att de slås ihop.
- I API:t WebAuthn har tilläggsfunktionen largeBlob lagts till för att lagra stora binära data kopplade till autentiseringsuppgifter.
- API:t Private State Token har aktiverats för att separera användare utan att använda webbplatsövergripande identifierare.
- Webbplatser får inte ställa in egenskapen document.domain för att tillämpa same-origin-villkor på resurser som laddas från olika subdomäner. Om en anslutning mellan subdomäner behöver upprättas, bör funktionen postMessage() eller API:t Channel Messaging användas.
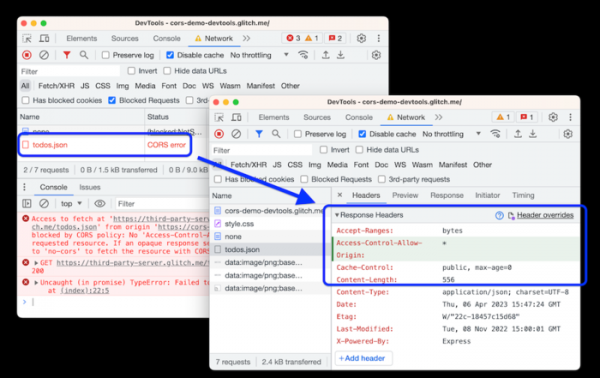
- Förbättringar har gjorts i verktygen för webbutvecklare. I nätverksaktivitetsinspektören har möjligheten att åsidosätta eller skapa nya HTTP-svarshuvuden som returneras av webbservern lagts till (Nätverk > Huvuden > Svarshuvuden). Dessutom ges möjligheten att redigera alla åsidosättningar på ett ställe genom att redigera .headers-filen i avsnittet Källor > Åsidosättningar och skapa ersättningar efter mönster. Buggjakt på applikationer som använder webb-ramverken Nuxt, Vite och Rollup har förbättrats. Diagnostiken för CSS-problem i panelen Stilar har förbättrats (fel i egenskapsnamn och tilldelade värden markeras särskilt). I webbkonsolen har möjligheten att visa autocompletionsrekommendationer vid tryck på Enter lagts till (och inte bara vid tryck på Tab eller högerpiltangent).

Förutom nyheter och buggfixar åtgärdades 15 sårbarheter i den nya versionen. Många av sårbarheterna upptäcktes genom automatiserad testning med hjälp av verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem som skulle möjliggöra att kringgå alla nivåer av webbläsarsäkerhet och köra kod i systemet utanför sandbox-miljön har identifierats. Inom ramen för programmet för belöning av sårbarhetsupptäckter har Google betalat ut 10 priser på totalt 30,5 tusen dollar (ett pris på $7500, ett på $5000 och ett på $4000, två priser på $3000, tre priser på $2000 och två priser på $1000).
Källa: opennet.ru
