

Google har släppt version 118 av webbläsaren Chrome. Samtidigt finns en stabil version av det fria projektet Chromium, som ligger till grund för Chrome. Chrome skiljer sig från Chromium genom att den använder Googles logotyper, har ett informationssystem för att skicka meddelanden vid krasch, moduler för att spela upp skyddat videoinnehåll (DRM), ett system för automatisk uppdatering, konstant aktiverad Sandbox-isolering, leverans av nycklar till Google API och överföring av RLZ-parametrar vid sökningar. För dem som behöver mer tid för uppdatering finns en separat Extended Stable-version som stöds under 8 veckor. Nästa version av Chrome 119 planeras att släppas den 31 oktober.
Huvudsakliga förändringar i Chrome 118:
- Förberedelser har påbörjats för att avsluta stödet för tredjepartscookies i Chrome, som sätts när man besöker webbplatser som ligger utanför domänen för den aktuella sidan. Dessa cookies används för att spåra användarens rörelser mellan webbplatser inom koder för annonsnätverk, sociala mediefunktioner och webbanalysystem. Förändringarna görs inom ramen för initiativet Privacy Sandbox, som syftar till att nå en balans mellan användarnas behov av att skydda sin integritet och annonsnätverks och webbplatsers önskan att spåra besökares preferenser.
I Chrome 118 har verktygen för webbutvecklare fått en varning som visas vid sändning av cookies som kommer att blockeras i framtiden. Dessutom har alternativet "--test-third-party-cookie-phaseout" och inställningen "chrome://flags/#test-third-party-cookie-phaseout" lagts till för att tvinga fram blockeringen för teständamål. Den faktiska blockeringen av tredjepartscookies börjar under första kvartalet 2024, och under testperioden fram till tredje kvartalet kommer endast 1% av Chrome-användare att omfattas. Efter tredje kvartalet 2024 kommer blockeringen att utvidgas till 100%.
Istället för spårande cookies föreslås följande API:er:
- FedCM (Federated Credential Management), som möjliggör skapandet av sammanlänkade identifieringstjänster som bevarar integriteten och fungerar utan tredjeparts-cookies.
- Private State Tokens, som gör det möjligt att åtskilja olika användare utan att använda korswebbplats-ID:n och överföra autentiseringsinformation mellan olika kontexter.
- Topics (intressen), vilket ger möjlighet att definiera användarens intressekategorier, som kan användas för att särskilja grupper av användare med liknande intressen utan att identifiera enskilda användare med hjälp av spårande cookies. Intressena beräknas baserat på användarens aktivitet i webbläsaren och lagras lokalt på användarens enhet. Genom API:et Topics kan annonseringsnätverket få allmän information om specifika intressen utan att ha information om enskild användaraktivitet.
- Skyddad publik, en lösning för retargeting och bedömning av egen publik (arbete med användare som tidigare har besökt webbplatsen).
- Attributionsrapportering, möjliggör att bedöma sådana reklamens effektivitetsegenskaper som klick och konvertering (köp på webbplatsen efter klick).
- Storage Access API, kan användas för att begära användarens behörighet för att få åtkomst till Cookie-lagringen, om tredjeparts-Cookies blockerades som standard.
- För alla användare är stödet för mekanismen ECH (Encrypted Client Hello) aktiverat, vilket fortsätter utvecklingen av ESNI (Encrypted Server Name Indication) och används för att kryptera information om TLS-sessionernas parametrar, såsom det efterfrågade domännamnet. Denna nyckelfunktion hos ECH jämfört med ESNI är att istället för att kryptera på fält-nivå krypteras hela TLS-meddelandet ClientHello, vilket förhindrar läckage genom fält som inte täcks av ESNI, till exempel PSK-fältet (Pre-Shared Key). För att hantera aktiveringen av ECH finns inställningen "chrome://flags#encrypted-client-hello".
- När den utökade skyddet för webbläsaren (Safe Browsing > Enhanced protection) är aktiverad, implementeras möjligheten till fjärravstängning av skadliga tillägg som inte är installerade från den officiella tilläggskatalogen. Beslutet om borttagning fattas på Googles servrar baserat på manuell granskning eller efter att det automatiska detekteringssystemet för skadlig kod har aktiverats.
- När det standard skyddet för webbläsaren (Safe Browsing > Standard protection) är aktiverat, genomförs realtidskontroller av säkerheten för öppna URL:er, baserat på att överföringen skickas till servrar delade hash-värden av de URL:er som användaren öppnar till Google. För att förhindra matchning IP-adresser användaren och hash, datan överförs genom en mellanliggande proxy. Tidigare gjordes kontrollen genom att ladda ner en lokal kopia av listan över osäkra URL:er till användarens system. Det nya schemat möjliggör en snabbare blockering av skadliga URL:er.
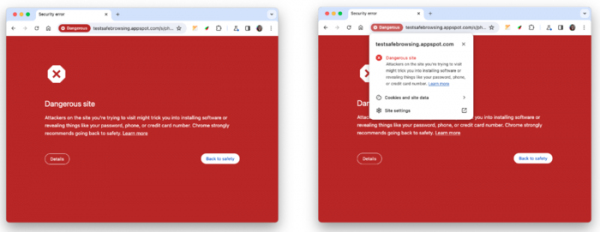
- Utseendet på sidor som visas vid försök att öppna en webbsida som bedömts som osäker genom Safe Browsing-mekanismen har förbättrats.

- I den telemetri som skickas till Googles servrar när det utökade skyddet för webbläsaren (Safe Browsing > Enhanced protection) är aktiverat, tas nu hänsyn till tilläggens API-anrop till chrome.tabs. Datan samlas in för att identifiera skadlig aktivitet och regelbrott i tillägg.
- När den utökade skyddet för webbläsaren (Safe Browsing > Enhanced protection) är aktiverad, garanteras stöd för djupskanning av krypterade ZIP- och RAR-arkiv på Googles sida (användaren ombeds ange uppackningslösenord, varefter innehållet skickas för kontroll till Googles servrar).
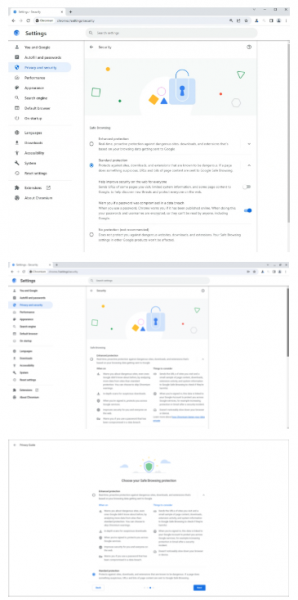
- I konfigurationsverktyget och i guiden för dataskydd har ny text lagts till som förklarar innebörden av skyddsnivåerna för Safe Browsing, samt länkar till relevanta artiklar med mer information. Beskrivningarna av standard skydd, avstängning av skydd och varningar för komprometterade lösenord har förenklats.

- I sektionen Quests (prisspårning i nätbutiker) på sidan för den nya fliken har information om tillgängliga rabatter lagts till. Rabattindikatorn kan även visas i adressfältet när sidor med produkter från nätbutiker som övervakas av tjänsten Google öppnas.
- I enlighet med specifikationen RFC-6265bis har blockeringen av alla cookies som innehåller styrtecken och ställs in via JavaScript säkerställts. Tidigare klipptes cookies med nolltecken, returstecken och radbrytningar vid det problematiska tecknet, istället för att blockeras, vilket i vissa situationer kunde utnyttjas för skadliga åtgärder. För att inaktivera det nya beteendet kan alternativet "—disable-features=BlockTruncatedCookies" användas.
- I registrerade tillägg för Service Workers har åtgärder mot API WebUSB blivit tillåtna.
- Kravet på att användaren ska aktivera möjligheten för dialoger som begär och bekräftar betalningar har tagits bort.
- Avkodningen av ASCII-teckenrepresentationer som koder "%xx" har upphört. Tidigare avkodades "http://example.com/" till "http://example.com/A" innan det skrevs in i url.href, men nu kommer det att förbli "http://example.com/".
- Möjligheten att vertikalt placera text i web-formulärens element select, meter, progress, button, textarea och input har lagts till. Textens positionering i formulär anges med CSS-egenskapen writing-mode, som för vertikal visning kan anta värdena vertical-rl eller vertical-lr.
- I CSS-egenskapen "appearance" har stöd för icke-standardiserade nyckelord upphört: inner-spin-button, media-slider, media-sliderthumb, media-volume-slider, media-volume-sliderthumb, push-button, searchfield-cancel-button, slider-horizontal, sliderthumb-horizontal, sliderthumb-vertical och square-button. För att utvärdera efterfrågan på dessa nyckelord, som inte ingick i specifikationen, har statistik samlats som visar att de endast användes i 0.001% av fallen.
- CSS-regeln @scope har lagts till, vilket binder CSS-stilar med hänsyn till hur nära stildefinitionen är elementen. Regeln @scope kan användas för att kringgå standardlayouten av stilar baserat på ordningen på elementen eller för att justera stilen på en komponent utan att röra de stilar som ligger i den komponentens inre. Till exempel för inre div-element: <div class="»lightpink-theme»"> <a href="/sv/»/#»">Jag är ljusrosa!</a> <div class="»pink-theme»"> <a href="/sv/»/#»">Olika rosa!</a> </div> </div> Allt innehåll kommer att färgas ljusrosa på grund av att hela stilblocket "lightpink-theme" anges i den överordnade div:en. Genom att använda @scope kan man ändra synligheten och få den inre div:en att få stilen "pink-theme" baserat på hur nära stildefinitionen är, snarare än ordningen i koden: @scope (.pink-theme) { a { color: hotpink; } } @scope (.lightpink-theme){ a { color: lightpink; } }
- Stöd för mediafrågan (@media) "scripting" har lagts till, vilket gör det möjligt att kontrollera tillgången till möjligheten att köra skript (till exempel kan det i CSS definieras om JavaScript-stöd är aktiverat).
- Stöd för mediafrågan prefers-reduced-transparency har lagts till, vilket gör det möjligt att identifiera ändringar i systeminställningar som ansvarar för minskning av användningen av transparens- eller semi-transparenta effekter (till exempel läget "Reduce transparency" i macOS, som används för att öka läsbarheten av text).
- Nya värden har lagts till i CSS: "float: inline-start", "float: inline-end", "clear: inline-start", "clear: inline-end", "resize: block", "resize: inline", som styr logisk positionering av element (för stöd av språk som skrivs inte uppifrån och ner och från vänster till höger, använder logisk positionering begrepp som början, slut och riktning av text).
- I CSS-egenskapen "transform-box" har stöd för värdena stroke-box, content-box och border-box lagts till, vilket gör det möjligt att ändra metoden för beräkning av referensområdet för transformationsoperationer, till exempel för att implementera avancerade grafiska effekter.
- Möjlighet har lagts till för att fokusera på rullningsblock vid navigering med tangentbordet (till exempel kan fokus på rullning ställas in genom att trycka på Tab-tangenten och rulla med piltangenterna).
- Förbättringar har gjorts i verktygen för webbutvecklare. Möjligheterna i panelen Sources har utvidgats, där avsnittet "Filesystem" har bytts ut mot fliken "Workspace", genom vilken ändringar kan synkroniseras med ursprungsfilerna som lagts till via utvecklarverktygen.
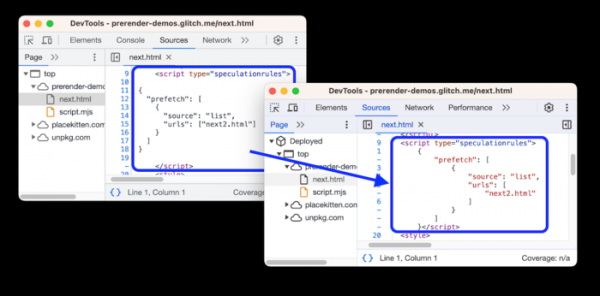
Möjlighet har givits att ändra ordningen på flikarna i panelen Sources genom att dra och släppa dem med musen. Formateringen av JavaScript-kod inbäddad i script-element med typerna module, importmap och speculationrules har säkerställts. Syntaxmarkering för skript av typen importmap och speculationrules har lagts till.

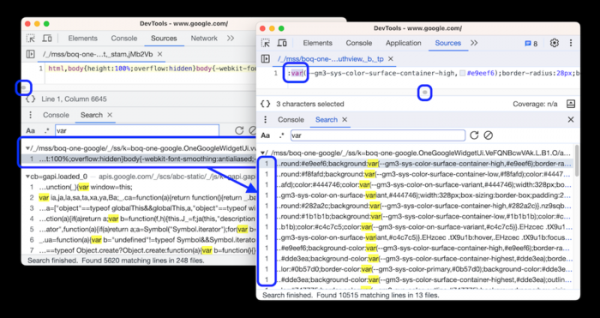
I panelen Elements i fliken Stilar har en separat sektion lagts till för användarens egenskaper, vilket möjliggör definiering av egna CSS-egenskaper utan att behöva köra JavaScript. I sökresultaten visas alla träffar i raden, inte bara den första, vilket är praktiskt när man söker i JavaScript-filer som har packats för att minska storleken (när man klickar på en träff öppnas filen i redigeraren och rullas både vertikalt och horisontellt för att visa den hittade positionen).

Förutom nyheterna och buggfixarna i den nya versionen har 20 sårbarheter åtgärdats. Många av sårbarheterna upptäcktes genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Bland annat har en kritisk sårbarhet CVE-2023-5218 åtgärdats, relaterad till minnesåtkomst efter att det har frigjorts (Use after free) i mekanismen för isolering av webbplatser. Denna sårbarhet gör det möjligt att kringgå alla skyddsnivåer i webbläsaren och köra kod på systemet utanför sandbox-miljön. Inom ramen för programmet för belöningar för att upptäcka sårbarheter har Google betalat ut 14 priser på totalt 30,5 tusen dollar för denna release (ett pris på $6000, två priser på $5000, två priser på $3000, ett pris på $2000, sex priser på $1000 och ett pris på $500). Storleken på en belöning har inte fastställts än.
Källa: opennet.ru
