

Google har släppt en ny version av webbläsaren Chrome 120. Samtidigt finns en stabil version av det fria projektet Chromium, som är grunden för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom att använda Googles logotyper, ha ett system för att sända meddelanden vid krasch, moduler för att spela upp skyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, konstant aktiverad sandbox-isolering, tillhandahålla nycklar för Google API och överföra RLZ-parametrar vid sökningar. För dem som behöver mer tid för uppdateringar finns en separat Extended Stable-version med 8 veckors support. Nästa version av Chrome, 121, är planerad att släppas den 23 januari.
Huvudsakliga förändringar i Chrome 120:
- Ett experiment har inletts för att stänga av stödet för tredjeparts-cookies som sätts vid besök på webbplatser som skiljer sig från domän den nuvarande sidan. Sådana cookies används för att spåra användarens rörelser mellan webbplatser i reklamnätverkets kod, sociala mediers widgets och webbanalysystem. I januari 2024 kommer tredjeparts-cookies att stängas av för 1% av webbläsarens användare. Förändringarna drivs inom ramen för Privacy Sandbox-initiativen, som syftar till att nå en balans mellan användarnas behov av att bevara sin integritet och reklamnätverks och webbplatsers önskan att spåra besökares preferenser.
Istället för spårande cookies föreslås följande API:er:
- FedCM (Federated Credential Management), som möjliggör skapandet av sammanlänkade identifieringstjänster som bevarar integriteten och fungerar utan tredjeparts-cookies.
- Private State Tokens, som gör det möjligt att åtskilja olika användare utan att använda korswebbplats-ID:n och överföra autentiseringsinformation mellan olika kontexter.
- Topics (intressen), vilket ger möjlighet att definiera användarens intressekategorier, som kan användas för att särskilja grupper av användare med liknande intressen utan att identifiera enskilda användare med hjälp av spårande cookies. Intressena beräknas baserat på användarens aktivitet i webbläsaren och lagras lokalt på användarens enhet. Genom API:et Topics kan annonseringsnätverket få allmän information om specifika intressen utan att ha information om enskild användaraktivitet.
- Skyddad publik, en lösning för retargeting och bedömning av egen publik (arbete med användare som tidigare har besökt webbplatsen).
- Attributionsrapportering, möjliggör att bedöma sådana reklamens effektivitetsegenskaper som klick och konvertering (köp på webbplatsen efter klick).
- Storage Access API, kan användas för att begära användarens behörighet för att få åtkomst till Cookie-lagringen, om tredjeparts-Cookies blockerades som standard.
- I enlighet med kraven i den EU-godkända lagen DMA (Digital Markets Act) kommer vissa användare att få upp dialoger för att välja en standard sökmotor, vars möjligheter motsvarar inställningarna chrome://settings/search. I Chrome 120 kommer dialogen att visas för 1 % av användarna, och vid tiden för publiceringen av Chrome 122 kommer det att nå 100 %.
- Processen för avstängning av stöd för videocodecen Theora har inletts. I det initiala steget har Theora stängts av för 1 % av användarna, men till 16 januari planeras det att stängas av för alla användare. Under övergångsperioden finns det en inställning för att återaktivera codec:en "chrome://flags/#theora-video-codec". Anledningen till att stöd för Theora avskaffas nämns vara farhågor om att det i implementationen av Theora, där det finns en ganska komplex logik för att tolka binära data och avkoda strömmar, kan finnas sårbarheter liknande de nyliga kritiska problemen med VP8-kodaren.
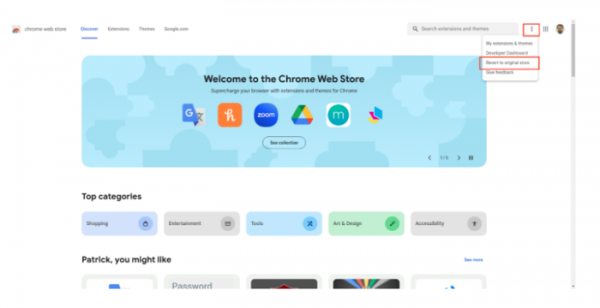
- Utformningen av Chrome Web Store-katalogen har omarbetats för att förenkla sökning och hantering av tillägg. Nya kategorier av tillägg har lagts till (till exempel har en kategori med maskininlärningsbaserade tillägg och en 'redaktionens val' lagts till). I menyn » ⋮ » har möjligheten att återvända till den tidigare designen lagts till.

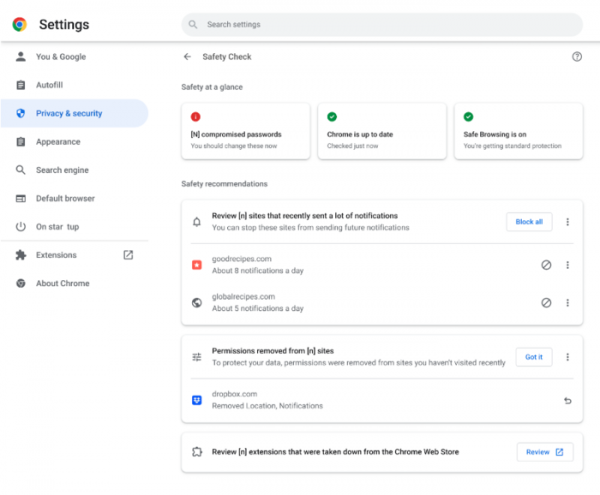
- Funktionaliteten i gränssnittet 'Säkerhetskontroll' (Safety check) har utvidgats, vilket visar en översikt över potentiella säkerhetsproblem, såsom användning av komprometterade lösenord, status för skanning av skadliga webbplatser (Safe Browsing), förekomst av ounderhållna uppdateringar och identifiering av skadliga tillägg. I den nya versionen erbjuds en proaktiv läge som periodiskt utför relaterade säkerhetskontroller av webbläsaren och informerar användaren vid upptäckta problem. Inställningarna har utökats med alternativ för att styra åtgärderna i det proaktiva läget.

- En anpassningsbar verktygsfält har implementerats som ändras beroende på fönstrets storlek.
- I lösenordshanteraren är det möjligt att ge delat åtkomst till enskilda lösenord för medlemmar i Google Family Group, som ställts in via Google-kontot. Åtkomst kan endast ges till ett lösenord i taget, och det delade lösenordet kan därefter inte uppdateras eller återkallas av avsändaren.
- Interaktionen med skrivare har flyttats till en separat tjänsteprocess, vilket har förbättrat stabiliteten i webbläsaren och ökat responsiviteten i sidans förhandsgranskning innan utskrift.
- TLS har inkluderat implementeringen av en nyckelinkapslingsmekanism (KEM, Key Encapsulation Mechanism) som använder den hybrida algoritmen X25519Kyber768, som är motståndskraftig mot krackning av kvantdatorer. För att skapa sessionsnycklar som används för datakryptering inom TLS-anslutningar kan nu en kombination av nyckelutbytesmekanismen X25519, baserad på elliptiska kurvor och som för närvarande används i TLS, användas tillsammans med algoritmen Kyber-768, som baseras på kryptografiska metoder för att lösa gitterteoriuppgifter, vars lösningstid inte skiljer sig mellan vanliga och kvantdatorer.
- I tjänsten för automatisk undertryckning av begäran om behörighetsbekräftelse (Permission Suggestions Service) har hänsyn tagits till URL:en för sidan som begär behörigheter (på servrar Google kommer hashar från begärande URL:er för behörigheter att överföras).
- Stödet för Android-plattformen 7.0 "Nougat" har upphört i Android-versionen.
- Ett ramverk har lagts till som implementerar konceptet av Close-begärningar som gör det möjligt för användaren att begära stängning av modala och flytande dialoger genom att trycka på Esc-tangenten eller använda en skärmgester eller knappen "Tillbaka" på smartphones. Stöd för Close-begärningar har lagts till för dialoger som skapats med hjälp av elementet
- Elementet har fått stöd för attributet "name", vilket möjliggör skapandet av grupper genom att definiera en serie av-element med samma namn.
- I API Media Session har ett händelse "enterpictureinpicture" lagts till, vilket gör att en webbplats kan registrera en hanterare som anropas när innehåll öppnas i "bild-i-bild"-läge.
- Syntaxen för nästlade CSS-block har förenklats - nästlade CSS-regler kan nu börja med vilket element som helst, utan att behöva ange ett &-symbol före den nästlade regeln eller använda funktionen is(). dl { dt { /* stil för dl dt */ } dd { /* stil för dl dd */ } }
- CSS-egenskapen "background-clip" har fått stöd för parametern "text", som visar den valda bakgrunden endast i området som begränsas av tecken i texten. Till exempel kommer "background: linear-gradient(60deg, red, yellow, red, yellow, red); background-clip: text; color: rgba(0, 0, 0, 0.2)" att resultera i:

- I CSS har en mediafråga "scripting" lagts till, som kan användas för att bestämma möjligheten att köra skript, till exempel i JavaScript, på den aktuella sidan.
- I CSS har pseudoklassen ":dir()" lagts till, vilket gör att man kan välja element baserat på textens riktning (till exempel kommer ":dir(ltr)" att omfatta element där texten visas från vänster till höger).
- I CSS har exponentiella funktioner som pow(), sqrt(), hypot(), log() och exp() lagts till.
- I CSS har stöd för egenskaperna mask, mask-image, mask-repeat, mask-position, mask-clip, mask-origin, mask-size, mask-composite och mask-mode lagts till för att dölja ett element genom att överlagra en bild vid specifika punkter.
- I API FontFaceSet har metoden check() lagts till, vilket gör det möjligt att kontrollera om text kan visas med valda typsnitt utan att använda typsnitt i FontFaceSet som ännu inte har laddats.
- I API WebGPU har möjligheten att använda 16-bitars flyttalstyp f16 i shaders lagts till.
- I API Media Capabilities har fälten hdrMetadataType, colorGamut och transferFunction lagts till i metoden decodingInfo() för att bestämma stöd för HDR.
- I API MediaStreamTrack har möjligheten att hämta information om räkningar för mottagna och bortkastade videoram lagts till.
- Möjligheten att överföra ett ArrayBuffer-objekt till konstruktörerna VideoFrame, AudioData, EncodedVideoChunk, EncodedAudioChunk och ImageDecoder för direkt användning av byte-arrayen utan att skapa en kopia har lagts till.
- I enlighet med den ändrade specifikationen för att förbättra skyddet mot XSS-attacker och öka portabiliteten mellan webbläsare har stödet för URL "data:" i SVGUseElement upphört, vilket tidigare inte stöddes i WebKit-motorn.
- Experimentell stöd för HTTP-rubriken "Priority" har lagts till, vilket gör att information om prioritering av begäran (RFC 9218) kan överföras vid första kontakten med resursen.
- Förbättringar har gjorts i verktygen för webbutvecklare. I felsökaren är skript i katalogerna "/node_modules/" och "/bower_components/" med Node.js-moduler nu som standard ignorerade. En växel för att välja mellan mus och pekskärm har implementerats i fjärrfelsökningsläge. Felsökning av animationer har förbättrats. En "media"-väljare för felsökning av

Förutom nya funktioner och buggfixar åtgärdas 10 sårbarheter i den nya versionen. Många av sårbarheterna har identifierats genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Det har inte identifierats några kritiska problem som skulle kunna kringgå alla skyddsnivåer i webbläsaren och köra kod utanför sandbox-miljön. Som en del av programmet för belöningar för identifiering av sårbarheter har Google betalat ut 13 belöningar totalt 15 000 USD (en belöning på 10 000 USD, en belöning på 2 000 USD och tre belöningar på 1 000 USD).
Källa: opennet.ru
