

Google utgåvan av webbläsaren . Samtidigt stabil utgåva av det fria projektet , som utgör grunden för Chrome. Webbläsaren Chrome användning av Googles logotyper, möjlighet att ladda modulär Flash på begäran, ett system för att skicka meddelanden vid krasch, moduler för uppspelning av skyddat videoinnehåll (DRM), ett system för automatisk installation av uppdateringar och överföring vid sökning . Nästa version av Chrome 76 är planerad till 30 juli.
:
- I metoden canvas.getContext() flaggan «desynchronized» för att hantera Canvas-kontexter (2D eller WebGL) med hjälp av ett alternativt rendering-system som ger minimala fördröjningar genom att kringgå det inbyggda DOM-uppdateringssystemet och direktutskrift genom OpenGL;
- API har utvidgats (objekt navigator.share), som gör att man kan generera en enhetlig knapp för publicering på sociala medier som är relevant för besökaren istället för en lista med separata knappar. I den nya versionen av API möjligheten att visa en standarddialog för att skicka filer till andra applikationer (t.ex. på Android visas en rutan för att skicka via e-post, Bluetooth etc.);
- möjligheten att separera grupper av siffror i numeriska litteraler med understrykningstecken. Till exempel, för att förbättra läsbarheten av stora siffror i koden kan man ange 1_000_000_000 och det numret kommer att behandlas som 1000000000;
- För alla användare av skrivbordsversionen är det aktiverat som standard , där sidor från olika värdar alltid lagras i minnet av olika processer, där var och en tillämpar sin egen sandbox. Den främsta funktionen i läget för strikt isolering är separationen inte efter flikar utan efter domäner, det vill säga om tidigare innehållet som laddades via skript, iframe och popup från andra domäner kördes i en och samma process med grundwebbplatsen, så kommer de nu att separeras i olika processer;
- Tillägg som har svartlistats kommer nu att tas bort helt och inte inaktiveras.
- I den inbyggda uppgiftshanteraren i Chrome (Inställningar > Fler verktyg > Uppgiftshanterare) visas hanterare för Service Worker;
- I metoden window.open() har attributet «« lagts till, vilket gör att en sida kan öppnas utan att fylla i referenshuvudet;
- direktiv (Content Security Policy) «script-src-attr», «script-src-elem», «style-src-attr» och «style-src-elem», vilket ger funktionalitet för direktiven script och style men med möjlighet att tillämpa på specifika händelsehanterare, element eller attribut;
- I Web Authentication API stöd FIDO CTAP2 PIN för att använda en angiven användarpin-kod för autentisering av operationer med nycklar som stöder protokollet . I konfiguratorn har avsnittet 'Advanced' fått en punkt 'Manage security keys', där du kan ange en PIN-kod för att skydda nycklar som finns på USB-enheten, samt alternativ för att återställa nyckeln (rensa alla data och PIN);
- I API:et Web Animations har objekt
, lagts till som möjliggör interaktiv styrning av animerade element och tidtagning (längd, fördröjningar).
Dessutom har en ny konstruktor , lagts till, vilket ger mer omfattande verktyg för att hantera animation. Tidigare tillät Web Animations API att skapa animationer med metoden Element.animate(), som returnerade ett redan format objekt Animation. Nu kan utvecklaren styra dess skapelse genom en explicit anrop av konstruktorn, där man till exempel kan ange ett objekt av KeyframeEffect; - Ett alternativ har lagts till , ålägger webbläsaren att visa videon inom elementets uppspelningsområde (till exempel för att ge en metod för att spela upp i helskärm);
- I metoden MediaStreamTrack.getCapabilities() har möjligheten att hämta intervallet av giltiga värden för egenskaper som rör ljudanordningar (samplingsfrekvens, fördröjningar, antal kanaler, etc.) implementerats;
- I WebRTC har API:et lagts till för att hämta information om aktiva transporter, till exempel användningen av SCTP eller DTLS (Datagram Transport Layer Security), genom vilka RTP- och RTCP-paket skickas eller tas emot. En gränssnitt RTCIceTransport har också lagts till för att ge information om statusen för transporterna
ICE, som används i objektet RTCPeerConnection; - I Cache-Control-headern har direktivet '' implementerats, vilket gör det möjligt att ange ett ytterligare tidsfönster under vilket webbläsaren kan använda resursen med utgånget tidsstämplar för asynkron validering;
- Scroll Snap Stop för att definiera bindning till element vid inertial skrollning (till exempel en bred svepande gest när man väljer i en lista med bilder kommer att leda till att inte det sista elementet väljs, utan det nästa);
- I Android-versionen har gränssnittet för automatisk ifyllning av kontoinformation i autentiseringsformulär förbättrats. Tipsrutan visas nu direkt över det virtuella tangentbordet och när man klickar på den visas möjliga sparade alternativ istället för det virtuella tangentbordet, utan att dölja inmatningsformuläret.
- Stödet för läsläget (Reader Mode) har lagts till som en experimentell funktion. När det aktiveras visas endast betydelsefull text, medan alla följestrukturkomponenter, annonser, menyer, navigeringspaneler och andra delar av sidan som inte är relaterade till innehållet döljs. Aktivera det nya läget via chrome://flags/#enable-reader-mode, efter vilket ett alternativ läggs till i rullgardinsmenyn.
- I JavaScript-motorn V8 har ett läge för explicit cachelagring av WebAssembly-kompileringens resultat implementerats (vid återöppnande av sidan kommer tidigare bearbetade WebAssembly-komponenter att köras från cachen).
Nya instruktioner har också lagts till i WebAssembly: memory.copy, memory.fill, table.copy, memory.init och table.init för att kopiera, fylla och initiera stora minnesområden. - Stöd för direkt analys av skript under nätverkslastning har lagts till utan att använda Chrome-huvudtråden. Tidigare riktades strömmen först till huvudtråden, som sedan omdirigerade den till parsern. Denna organisation kunde blockeras av andra uppgifter som utfördes i huvudtråden, såsom HTML-analys och körning av andra JavaScript-skript. Nu har denna omdirigering tagits bort.
- Förbättringar i verktygen för webbutvecklare:
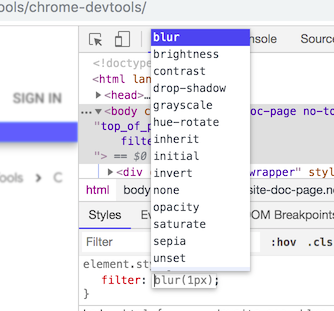
- I CSS-inspektionsläget finns nu automatisk komplettering av funktionsnamn och grundläggande värden som kan användas i CSS-egenskaper (till exempel "filter: blur(1px)"). Föreslagna värden återspeglas direkt på den visade sidlayouten.

- I kommandopaletten, som visas vid tryck på Ctrl+Shift+P, har kommandot "Clear Site Data" implementerats för att rensa alla data kopplade till sidan (motsvarande att välja menyn Application > Clear Storage), inklusive Service Workers, localStorage, sessionStorage, IndexedDB, Web SQL, Cookies, Cache och Application Cache.
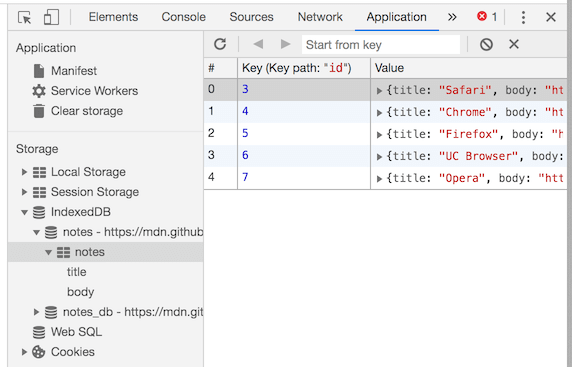
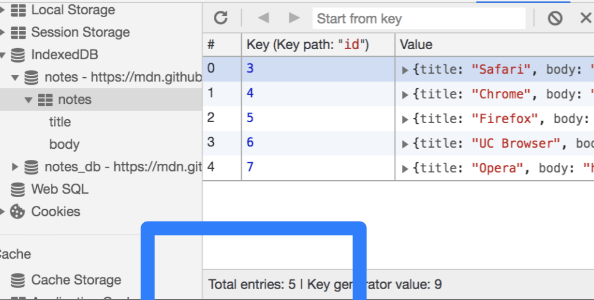
- Möjligheten att visa alla befintliga IndexedDB-databaser har lagts till (tidigare kunde man i Application > IndexedDB bara se databaser för den aktuella domänen, vilket inte tillät att inspektera användningen av IndexedDB i block som laddas via iframe);

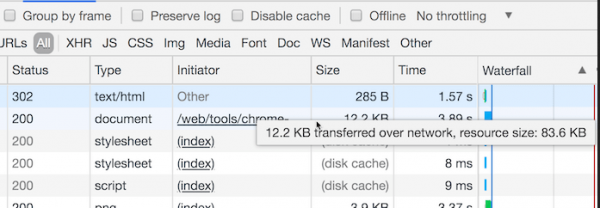
- I användargränssnittet för nätverksinspektion visas nu resursens storlek i ursprungligt format utan komprimering i tooltip som visas när man hovrar över fälten i kolumnen "Storlek";

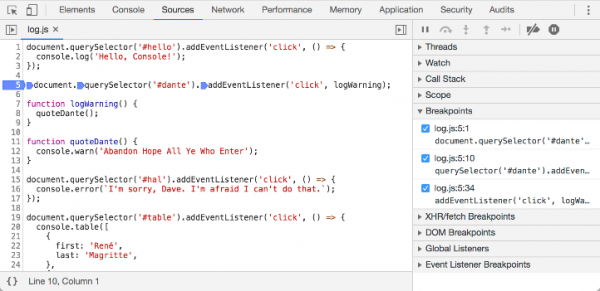
- I sidopanelen för felsökaren har en separat visning av tillståndsinformation för brytpunkter, knutna till olika delar av komplexa uttryck på en rad (inline breakpoint), till exempel som ställts in i metodanropens kedja, säkerställts;

- I panelerna för inspektion av IndexedDB och Cache har en visning av totala antalet resurser i databasen eller cachen implementerats;

- I CSS-inspektionsläget finns nu automatisk komplettering av funktionsnamn och grundläggande värden som kan användas i CSS-egenskaper (till exempel "filter: blur(1px)"). Föreslagna värden återspeglas direkt på den visade sidlayouten.
- I experimentella Canary-byggnader stöd för
har DNS-över-h HTTPS (DoH, DNS over HTTPS) lagts till, vilket kan aktiveras i chrome://flags#dns-over-https. DoH kan vara användbart för att förhindra läckor av information om begärda värdnamn genom leverantörernas DNS-servrar, bekämpa MITM-attacker och manipulation av DNS-trafik, motverka DNS-blockering eller för att möjliggöra användning när direkt kontakt med DNS-servrar inte är möjligt (till exempel vid användning av en proxy);
Förutom nyheterna och buggfixarna har nya versionen åtgärdat . Många av sårbarheterna har upptäckts genom automatiserad testning med verktyg som , , , och . Inga kritiska problem som tillåter att kringgå alla skyddsnivåer i webbläsaren och köra kod i systemet utanför sandbox-miljön har identifierats. Inom ramen för programmet för belöning av upptäckta sårbarheter för den aktuella versionen har Google betalat ut 13 belöningar på sammanlagt 9000 USD (en belöning på 5000 USD, två belöningar på 1000 USD och fyra belöningar på 500 USD). Stora belopp för 7 av belöningarna har ännu inte bestämts.
Källa: opennet.ru
