

Google utgåvan av webbläsaren . Samtidigt stabil utgåva av det fria projektet , som utgör grunden för Chrome. Webbläsaren Chrome genom att använda Google-logotyper, ha ett system för att skicka meddelanden vid krasch, möjligheten att ladda ner Flash-modulen vid behov, moduler för att spela upp skyddat videoinnehåll (DRM), ett system för automatisk installation av uppdateringar och överföring vid sökning Den nästa versionen av Chrome 77 är planerad att släppas den 10 september.
:
- standardläget för skydd mot överföring av tredjeparts-cookies, som i avsaknad av attributet SameSite i Set-Cookie-huvudet automatiskt sätter värdet till "SameSite=Lax", vilket begränsar överföringen av cookies för insättningar från tredjepartswebbplatser (men webbplatser kan fortfarande upphäva begränsningen genom att uttryckligen ange värdet SameSite=None när de ställer in cookies). Tidigare överförde webbläsaren cookies på varje begäran till en webbplats för vilken det finns angivna cookies, även om den ursprungligen öppnas en annan webbplats och begäran görs indirekt via en bildladdning eller genom en iframe. I "Lax"-läget blockeras överföringen av cookies endast för mellanwebbplatsanrop, såsom bildförfrågningar eller innehållsladdningar via iframe, som ofta används för att organisera CSRF-attacker och för att spåra användarens rörelse mellan webbplatser.
- Uppspelningen av Flash-innehåll har slutat vara aktiverad som standard. Fram till Chrome 87, som förväntas släppas i december 2020, kan stöd för Flash återaktiveras i inställningarna (Advanced > Privacy and Security > Site Settings) med efterföljande bekräftelse av uppspelningsåtgärden för varje webbplats (bekräftelsen sparas tills webbläsaren startas om). Den fullständiga borttagningen av koden för att säkerställa stöd för Flash är synkroniserad med Adobes tidigare meddelade plan att avbryta stödet för Flash-teknologi 2020.
- För företag har möjligheten att söka efter filer i Google Drive-lagringen lagts till i adressfältet.
- Arbetet har påbörjats i Chrome av oönskad reklam som stör innehållsupplevelsen och inte uppfyller kriterierna fastställda av Coalition for Better Ads;
- Den adaptiva växlingen till den nya sidan har genomförts, där rensningen av nuvarande innehåll och visningen av en vit bakgrund inte sker omedelbart utan med en liten fördröjning. För snabbt laddande sidor resulterar rensning bara i flimmer och ger ingen användbar information för användaren om starten av den nya sidans laddning. I den nya versionen, om sidan öppnas snabbt och inom en kort fördröjning, visas den nya sidan på plats, sömlöst ersättande den tidigare (till exempel bekvämt vid övergångar till andra sidor på samma webbplats som har liknande utseende och färgschema). Om visningen av sidan kräver märkbar tid för användaren, rensas skärmen som tidigare;
- Kriterierna för att bestämma användarens aktivitet på sidan har skärpts. Chrome tillåter visning av popup-notiser och uppspelning av störande video-/ljudinnehåll först efter att användaren har interagerat med sidan. I den nya versionen registreras inte tryck på Escape, muspekaren över en länk eller beröring av skärmen längre som aktivering av sidans interaktion (ett tydligt klick, textinmatning eller rullning krävs);
- mediakontot "prefers-color-scheme" som låter webbplatser bestämma och använda den mörka tema i webbläsaren automatiskt aktiverar det mörka temat för den webbplats som visas.
- När den mörka temafunktionen är aktiverad i versionerna för Linux, visas också adressfältet i mörk färg;
- möjligheten att bestämma om en sida öppnas i inkognito-läget genom manipulation med FileSystem API, som tidigare användes av vissa publiceringar för att tvinga på betalabonnemang vid anonym öppning av sidor utan cookie-minne (för att hindra användare från att använda privatläge för att kringgå mekanismen för att få gratis provåtkomst). Tidigare blockerade webbläsaren tillgång till FileSystem API i inkognito-läget för att förhindra data från att sparas mellan sessioner, vilket gjorde det möjligt att i JavaScript kontrollera möjligheten att spara data via FileSystem API och bedöma aktiviteten i inkognito-läget vid misslyckande. Nu blockeras inte tillgången till FileSystem API och innehållet rensas efter sessionens slut;
- nya anrop i
API Payment Request och Payment Handler. I objektet PaymentRequestEvent har en ny metod changePaymentMethod() lagts till, och i objektet PaymentRequest har en ny händelsehanterare paymentmethodchange lagts till, vilket gör att en betalningsplattform eller webbapplikation kan reagera på att användaren ändrar metod för betalning. I den nya versionen har även testningen av applikationer med användning av självsignerade certifikat förenklats i betalningsrelaterade API:er. En ny kommandoradsoption "—ignore-certificate-errors" har lagts till för att ignorera certifikatkontrollfel under utveckling; - I adressfältet bredvid knappen för att lägga till bokmärken för webbapplikationer som fungerar i Desktop Progressive Web Apps (PWA), en genväg för att installera webbapplikationen så att den fungerar som en fristående programvara;
- För mobila enheter har möjligheten till kontroll av visningen av minipanelen för installation av appen på hemskärmen lagts till. För PWA-applikationer visas minipanelen som standard automatiskt vid första besöket av webbplatsen. Utvecklaren kan nu avstå från att visa denna panel och implementera sin egen installationsinbjudan, vilket kan göras genom att ställa in en händelsehanterare
beforeinstallprompt och koppla ett anrop till preventDefault(); - Frekvensen för uppdateringskontrollen för installerade PWA-applikationer i Android-miljö har ökat. Uppdateringar av WebAPK kontrolleras nu en gång om dagen, istället för en gång var tredje dag som tidigare. Om en förändring av minst en nyckegenskap upptäckts i manifestet under denna kontroll, kommer webbläsaren att ladda ner och installera den nya WebAPK;
- I API möjligheten till programmatisk läsning och skrivning av bilder via urklipp har lagts till, med hjälp av metoderna navigator.clipboard.read() och navigator.clipboard.write();
- Stöd för en grupp HTTP-rubriker har implementerats (Sec-Fetch-Dest, Sec-Fetch-Mode, Sec-Fetch-Site och Sec-Fetch-User), vilket gör det möjligt att skicka ytterligare metadata om karaktären av begäran (korsbegäran, begäran genom img-tagg etc.) för att vidta åtgärder på servern för att skydda mot vissa typer av attacker (till exempel är det osannolikt att en länk till en betalningshandläggare anges genom en img-tagg, därför kan sådana begärningar blockeras utan att överföras till applikationen);
- Funktionalitet har lagts till , som initierar programmatisk sändning av formulärdata på samma sätt som att klicka på knappen för att skicka data. Funktionen kan användas vid utvecklingen av egna formknappar, för vilka anropet form.submit() inte är tillräckligt, eftersom det inte ger en interaktiv kontroll av parametrar, genererar ett 'submit'-event och överför knutna data till sändningsknappen;
- En funktion har lagts till i IndexedDB , som gör att man kan fastställa transaktioner knutna till IDBTransaction-objektet utan att vänta på att alla relaterade eventhanterare ska avslutas. Användning av commit() ökar genomströmningen av skriv- och läsfrågor i lagret och ger tydlig kontroll över avslutningen av transaktioner;
- I funktionen Intl.DateTimeFormat, såsom formatToParts() och resolveOptions(), har alternativ lagts till , som möjliggör begäran om lokalanpassade stilar för datum- och tidsformat;
- Metoden BigInt.prototype.toLocaleString() har ändrats för att formatera tal med hänsyn till lokal, och metoden Intl.NumberFormat.prototype.format() samt funktionen formatToParts() har anpassats för att stödja indata av typen BigInt;
- Användning av API är tillåten i alla typer av Web Workers, vilket kan användas för att välja optimala parametrar vid skapandet av MediaStream från workern;
- Metod tillagd , som endast returnerar redan uppfyllda eller avvisade promises, utan att ta hänsyn till promises som väntar på att fullföljas;
- Alternativet '—disable-infobars' har tagits bort, vilket tidigare kunde användas för att dölja pop-up-varningar i Chrome-gränssnittet (regler har föreslagits för att dölja relaterade säkerhetsvarningar via CommandLineFlagSecurityWarningsEnabled);
- I gränssnittet för att hantera blobs metoderna text(), arrayBuffer() och stream() för att läsa specifika datatyper;
- CSS-egenskapen 'white-space:break-spaces' har lagts till, som definierar att varje sekvens av mellanslag som orsakar radöverskridning bör brytas;
- Arbetet med att rensa flaggor i chrome://flags har inletts, till exempel, En flagga för att inaktivera attributet "ping", som gör det möjligt för webbplatsägare att spåra klick på länkar från deras sidor. Vid ett klick på en länk som har attributet "ping=URL" i taggen "a href" kan webbläsaren nu inte stänga av sändningen av en extra POST-förfrågan till den angivna URL:en med information om det genomförda klicket. Meningsfullheten i att blockera ping försvinner eftersom detta attribut i HTML5-specifikationerna och det finns många alternativ för att uppnå samma funktion (t.ex. genom att använda en transitlänk eller fånga klick med JavaScript-hanterare);
- Flaggan för att stänga av , där sidor från olika värdar alltid lagras i minnet i separata processer, som var och en tillämpar sin egen sandbox.
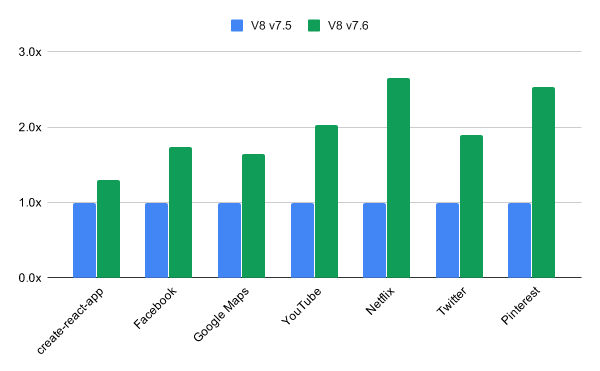
- I V8-motorn har prestandan för skanning och parsing av JSON-formatet ökat avsevärt. För populära webbsidor noteras en acceleration av JSON.parse med upp till 2,7 gånger. Konverteringen av unicode-strängar har också blivit betydligt snabbare, till exempel har hastigheten för anrop till String#localeCompare, String#normalize samt vissa Int API ökat nästan dubbelt. Prestandan för operationer med frysta arrayer har också optimerats avsevärt vid användning av operationer som liknar frozen.indexOf(v), frozen.includes(v), fn(…frozen), fn(…[…frozen]) och fn.apply(this, […frozen]).

Förutom nyheterna och buggfixarna har nya versionen åtgärdat . Många av sårbarheterna har upptäckts genom automatiserad testning med verktyg som , , , och . Inga kritiska problem har påträffats som skulle kunna kringgå alla nivåer av webbläsarsäkerhet och utföra kod på systemet utanför sandbox-miljön. Inom ramen för programmet för belöningar för att upptäcka sårbarheter har Google betalat ut 16 belöningar för den aktuella versionen, totalt 23500 USD (en belöning på 10000 USD, en belöning på 6000 USD, två belöningar på 3000 USD och tre belöningar på 500 USD). Storleken på 9 belöningar har ännu inte fastställts.
Källa: opennet.ru
