

Google utgåvan av webbläsaren . Samtidigt stabil utgåva av det fria projektet , som utgör grunden för Chrome. Webbläsaren Chrome genom att använda Google-logotyper, ha ett system för att skicka meddelanden vid krasch, möjligheten att ladda ner Flash-modulen vid behov, moduler för att spela upp skyddat videoinnehåll (DRM), ett system för automatisk installation av uppdateringar och överföring vid sökning Den nästa versionen av Chrome 80 är planerad till den 4 februari.
:
- komponenten Password Checkup, som är avsedd för att analysera säkerheten av de lösenord som användaren använder. Vid inloggning på vilken webbplats som helst kontrollerar Password Checkup inloggningsuppgifter mot en databas med komprometterade konton och visar en varning om problem upptäcks (kontrollen görs baserat på hash-prefix på användarens sida). Kontroll ges mot en databas som omfattar över 4 miljarder komprometterade konton som förekommit i läckta användardatabaser. En varning visas också vid försök att använda triviala lösenord, såsom "abc123". För att hantera aktiveringen av Password Checkup i avsnittet "Synkronisering och Google-tjänster" har en speciell inställning implementerats.
- En ny teknik för att identifiera phishing i realtid har presenterats. Tidigare gjordes kontrollen genom att hänvisa till lokalt nedladdade svarta listor från Safe Browsing, som uppdaterades ungefär var 30:e minut, vilket visade sig vara otillräckligt, exempelvis vid frekvent domänbytande av angripare. Den nya metoden gör det möjligt att kontrollera URL:er i farten med förhandskontroll mot vita listor som inkluderar hashvärden för tusentals populära och betrodda webbplatser. Om den öppnade webbplatsen inte finns på den vita listan kontrollerar webbläsaren URL:en på Googles server genom att överföra de första 32 bitarna av SHA-256-hashen av länken, från vilken potentiella personuppgifter har tagits bort. Googles uppskattning visar att den nya metoden kan öka effektiviteten av varningar för nya phishing-sajter med 30%.
- Proaktiv skydd mot överföring av Google-kontouppgifter och vilka lösenord som helst som sparats i lösenordshanteraren genom phishing-sidor har lagts till. Vid försök att ange ett sparat lösenord på en webbplats där detta lösenord vanligtvis inte används kommer användaren att få en varning om potentiellt farliga åtgärder.
- För anslutningar som använder TLS 1.0 och 1.1 visas nu en indikator för osäker anslutning. Fullt stöd för TLS 1.0 och 1.1 i Chrome 81, som är planerad till den 17 mars 2020.
- Möjlighet att frysa inaktiva flikar har lagts till, vilket automatiskt kan avlägsna flikar som varit i bakgrunden i mer än 5 minuter och som inte utför några betydelsefulla åtgärder. Beslutet om en viss flik är lämpad för att frysa baseras på heuristik. Hantering av aktiveringen av funktionen görs genom flaggan "chrome://flags/#proactive-tab-freeze".
- Blockering av blandat innehåll på sidor som öppnas via HTTPS för att säkerställa att sidor öppnade via https:// endast innehåller resurser som laddas över en säker kommunikationskanal. Trots att de mest farliga typerna av blandat innehåll, såsom skript och iframes, redan blockeras som standard, har bilder, ljudfiler och videor fortfarande kunnat laddas över http://. Den tidigare använda indikatorn för blandat innehåll för sådana inslag har bedömts som ineffektiv och missledande, eftersom den inte ger en entydig bedömning av sidans säkerhet. Till exempel kan en angripare genom att byta ut bilder infoga spårande cookies för användaren, försöka utnyttja sårbarheter i bildhanterare eller begå bedrägeri genom att ersätta information som visas på bilden. För att inaktivera blockeringen av blandade komponenter har en speciell inställning lagts till, som kan nås via menyn som dyker upp vid klick på låssymbolen.
- En experimentell funktion för delning av urklipp har lagts till mellan skrivbords- och mobilversioner av Chrome. I exempel på Chrome som är länkade till ett och samma konto kan man nu få tillgång till innehållet i urklippet på en annan enhet, inklusive möjligheten att dela urklipp mellan mobil- och skrivbordssystem. Innehållet i urklippet krypteras med end-to-end-kryptering, vilket förhindrar åtkomst till texten på Googles servrar. Funktionen aktiveras via alternativen chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui och chrome://flags#sync-clipboard-service.
- I adressfältet, vid vissa tillfällen (t.ex. när lösenordet sparas), visas namnet på det aktuella Google-kontot bredvid avataren när profilsynkronisering är avstängd, så att användaren enkelt kan identifiera det aktuella aktiva kontot.
- 1 % av användarna har aktiverats. „DNS över HTTPS” (DoH). Endast användare vars systeminställningar redan har DNS-leverantörer som stöder DoH deltar i experimentet. Om användaren i systeminställningarna har angett DNS 8.8.8.8, aktiveras Googles DoH-tjänst („https://dns.google.com/dns-query”) i Chrome, och om DNS är 1.1.1.1, aktiveras Cloudflares DoH-tjänst („https://cloudflare-dns.com/dns-query”), och så vidare. För att styra aktiveringen av DoH finns inställningen „chrome://flags/#dns-over-https”. Tre driftslägen stöds: „secure”, „automatic” och „off”. I läget „secure” bestäms värdarna endast på grundval av tidigare cachade säkra värden (erhållna via en säker anslutning) och förfrågningar via DoH, en återgång till vanlig DNS tillämpas inte. I läget „automatic”, om DoH och den säkra cachen inte är tillgängliga, tillåts hämtning av data från osäker cache och användning av traditionell DNS. I läget „off” kontrolleras först den gemensamma cachen och om det inte finns några data, skickas förfrågan via system-DNS.
- En experimentell funktion har lagts till. caching av renderat innehåll vid sidbyten med fram- och bakåtknappar, vilket möjliggör en betydande sänkning av fördröjningarna vid denna typ av navigering genom att hela sidan cachas, vilket inte kräver en ny rendering och inläsning av resurser. Optimeringen är särskilt märkbar i mobilversionen, där prestandaförbättringen vid navigering når upp till 19 %. Läget aktiveras via alternativet „chrome://flags#back-forward-cache”.
- inställningen „chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains”, som möjliggjorde att visa protokollet i adressfältet igen (nu visas alla länkar alltid utan https:// och http://, samt utan „www.”).
- I versionerna för Windows har sandbox-isoleringen av ljuduppspelningsservicen aktiverats. För att styra aktiveringen av isoleringen har egenskapen AudioSandboxEnabled föreslagits.
- I centrala administrationsverktyg för företag finns det en funktion för att definiera regler som bestämmer hur mycket minne en webbläsarinstans får använda innan bakgrundsfanerna börjar avlastas. Den minne som frigörs efter avlastning av en flik blir åter tillgänglig, och innehållet i fliken laddas om när man växlar till den.
- I Linux används en inbyggd certifikatverifieringshanterare som ersätter det tidigare använda NSS-systemet. Den inbyggda hanteraren fortsätter dock att använda NSS-lagret vid verifiering, men ställer hårdare krav vid hantering av felaktigt kodade och separat intygade certifikat (alla certifikat måste nödvändigtvis intygas av en certifikatutfärdare).
- I versionen för Android-plattformen möjlighet att tilldela adaptiva ikoner för installerade webbapplikationer som fungerar i läget Progressive Web Apps (PWA). Adaptiva ikoner kan anpassas till det gränssnitt som används av enhetstillverkaren, till exempel vara runda, fyrkantiga eller med rundade hörn.
- API , som ger åtkomst till komponenter för att skapa virtuell och förstärkt verklighet. API:et möjliggör en enhetlig användning av olika typer av enheter, från stationära virtuella verklighetshjälmar som Oculus Rift, HTC Vive och Windows Mixed Reality, till lösningar baserade på mobila enheter som Google Daydream View och Samsung Gear VR. Exempel på tillämpningar för det nya API:et inkluderar program för att titta på 360°-videor, visualiseringssystem för tredimensionella utrymmen, skapande av virtuella biografer för videopresentationer, samt experiment med att skapa 3D-gränssnitt för butiker och gallerier;
- I Origin Trials-läge (experimentella funktioner som kräver separat ) flera nya API:er har föreslagits. Origin Trial innebär möjlighet att arbeta med det angivna API:et från applikationer som laddas ner från localhost eller 127.0.0.1, eller efter registrering och erhållande av en speciell token, som är giltig under en begränsad tid för en viss webbplats.
- För alla HTML-element har attributet "rendersubtree" föreslagits, vilket säkerställer att DOM-elementets visning fastställs. Genom att tilldela attributet värdet "invisible" kommer innehållet i elementet inte att renderas och kontrolleras, vilket möjliggör optimering av rendering. När värdet "activatable" ställs in kommer webbläsaren att ta bort det osynliga attributet, rendera innehållet och göra det synligt.
- Ett API-alternativ har lagts till baserat på Promise-mekanismen, som erbjuder ett säkrare sätt att hantera avstängning av skärmsläckning och att sätta enheter i energibesparande lägen.
- Implementeringen av attributet har möjliggjorts för alla HTML- och SVG-element som kan få inmatningsfokus.
- För bilder och video beräknas förhållandet baserat på attributen Bredd eller Höjd, vilket kan användas för att bestämma bildens storlek med hjälp av CSS i ett läge när bilden ännu inte har laddats (löser problemet med ombyggnad av sidan efter att bilder har laddats).
- CSS-egenskapen , vilket automatiskt ställer in storleken på ett variabelt teckensnitt i de optiska koordinaterna "", om teckensnittet stödjer det. Läge tillåter att välja den optimala formen på glyf för den angivna storleken, till exempel använda mer kontrasterande glyfer för rubriker.
- CSS-egenskapen , vilket tillåter att använda valfria symboler istället för punkter i listor, t.ex. "-", "+", "★" och "▸".
- Vid oförmåga att utföra Worklet.addModule() returneras nu ett objekt med detaljerad information om felens karaktär, vilket gör att man kan bedöma orsaken till felet mer exakt (problem med nätverksanslutning, felaktig syntax etc.).
- Bearbetning av <script>-element har upphört vid flytt mellan dokument. Vid överföring mellan dokument har även kopplade script-händelser "error" och "load" inaktiverats.
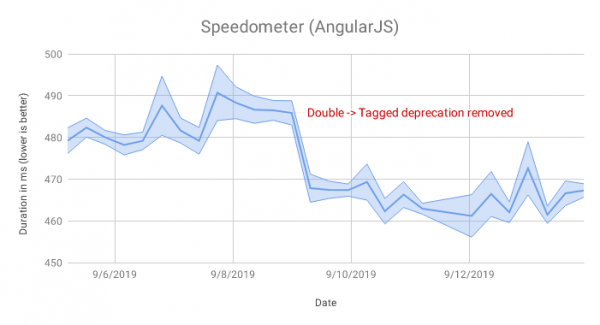
- I JavaScript-motorn V8 optimering av hanteringen av förändringar av fältens representation i objekt, vilket har resulterat i att körning av AngularJS-kod i testsviten Speedometer nu går 4% snabbare.

- Optimering av hanteringen av getterar, definierade i inbyggda API:er som Node.nodeType och Node.nodeName, har även genomförts i V8, under förutsättning att det inte finns någon IC (inline caching) hanterare. Ändringen har minskat IC runtime-tidskostnaderna med cirka 12% vid körning av tester av Backbone och jQuery från Speedometer-sviten.
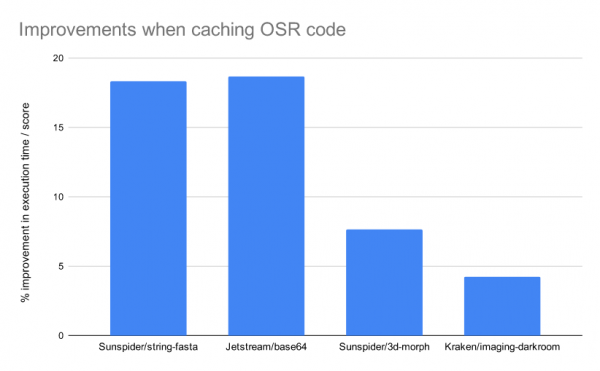
- Caching av resultaten från OSR-mekanismen (kallad on-stack replacement) som möjliggör insättning av optimerad kod under körning av en funktion (ger möjlighet att börja använda optimerad kod för långvariga funktioner utan att vänta på att de startas om). OSR-caching gör det möjligt att använda optimeringsresultaten även vid en ny körning av funktionen, utan att behöva genomgå en ny optimering.
I vissa tester har förändringen gjort det möjligt att öka den maximala prestandan med 5–18%.
- Ändringar i verktygen för webbutvecklare:
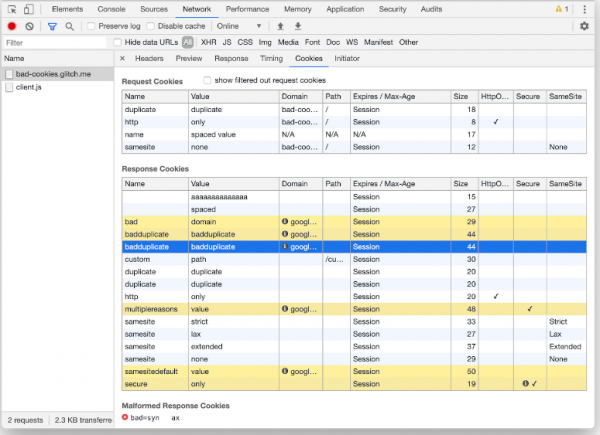
- avkopplingsläge för att identifiera orsakerna till förfrågningsblockering eller Cookie-återgivning.
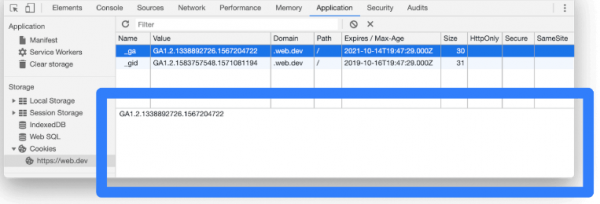
- I Cookie-listblocket har möjligheten att snabbt visa värdet av en vald Cookie genom att klicka på en viss rad lagts till.

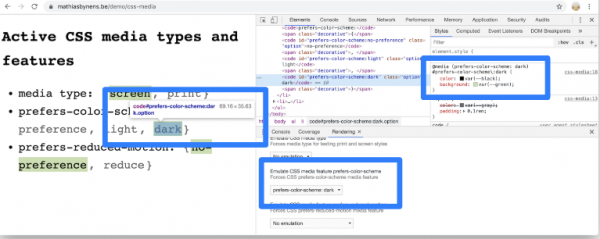
- Möjligheten att simulera olika inställningar för mediaförfrågningar prefers-color-scheme och prefers-reduced-motion har lagts till (t.ex. för att kontrollera sidans beteende vid mörkt systemfärgschema eller med avstängda animerade effekter).

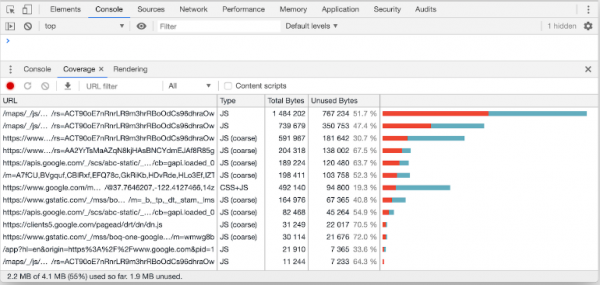
- Utseendet på fliken Coverage har moderniserats, vilket möjliggör utvärdering av använt och oanvänt kod. Möjligheten att filtrera information efter typ (JavaScript, CSS) har lagts till. Information om kodanvändning har dessutom lagts till vid visning av källkoden.

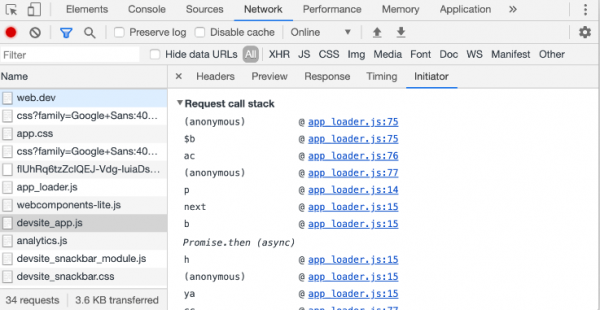
- Möjlighet till felsökning av orsakerna till förfrågningar av olika nätverksresurser efter inspelning av nätverksaktivitet har lagts till (möjlighet att se anropstracen av JavaScript-kod som ledde till resursens nedladdning).

- Inställningen "Settings > Preferences > Sources > Default Indentation" har lagts till för att definiera vilken typ av indrag (2/4/8 mellanslag eller tabulation) som används i koden som skrivs ut i panelerna Console och Sources.

- I Cookie-listblocket har möjligheten att snabbt visa värdet av en vald Cookie genom att klicka på en viss rad lagts till.
Förutom nyheterna och buggfixarna i den nya versionen har 51 sårbarheter åtgärdats. Många av sårbarheterna upptäcktes genom automatiserad testning med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Två problem (CVE-2019-13725, åtkomst till redan frigjort minnesområde i kod för Bluetooth-support, och CVE-2019-13726, minnesöverflöde i lösenordshanteraren) har märkts som kritiska, vilket innebär att de kan kringgå alla säkerhetsnivåer i webbläsaren och köra kod på systemet utanför sandbox-miljön. Två kritiska problem har för första gången identifierats inom samma utvecklingscykel i Chrome. Den första sårbarheten upptäcktes av forskare från Tencent Keen Security Lab och vid Tianfu Cup-tävlingen, medan den andra hittades av Sergey Glazunov från Google Project Zero.
Inom ramen för belöningsprogrammet för upptäckten av sårbarheter har Google utbetalat 37 priser totalt till ett värde av 80000 US-dollar för den nuvarande versionen (ett pris på 20000 dollar, ett pris på 10000 dollar, två priser på 7500 dollar, fyra priser på 5000 dollar, ett pris på 3000 dollar, två priser på 2000 dollar, två priser på 1000 dollar och åtta priser på 500 dollar). Storleken på 15 belöningar har ännu inte fastställts.
Källa: opennet.ru
