

Google har släppt version 89 av webbläsaren Chrome. Samtidigt finns den stabila versionen av det fria projektet Chromium, som utgör grunden för Chrome. Chrome-webbläsaren kännetecknas av användningen av Googles logotyper, ett system för att skicka meddelanden vid krasch, moduler för att återge skyddat videoinnehåll (DRM), ett system för automatisk uppdatering och överföring av RLZ-parametrar vid sökningar. Nästa version av Chrome, version 90, är planerad till den 13 april.
Huvudsakliga förändringar i Chrome 89:
- Chrome-versionen för Android kommer nu endast att kunna användas på enheter som är certifierade av Play Protect. I virtuella maskiner och emulatorer för Chrome på Android kan den användas om enheten är en accepterad enhet eller emulatorn är utvecklad av Google. Du kan kontrollera om din enhet är certifierad i Google Play-appen under inställningar (på sidan med inställningar visas statusskylten 'Play Protect certification' längst ner). För icke-certifierade enheter, till exempel vid användning av tredjepartsfirmware, uppmanas användare att registrera sina enheter för att kunna starta Chrome.
- För en liten procent av användarna har standardöppning av webbplatser genom HTTPS aktiverats när domännamn anges i adressfältet. Till exempel, när domänen example.com anges kommer webbplatsen https://example.com att öppnas som standard, och om det uppstår problem kommer det att ske en återställning till http://example.com. För att hantera standardanvändningen av 'https://' föreslås inställningen 'chrome://flags#omnibox-default-typed-navigations-to-https'.
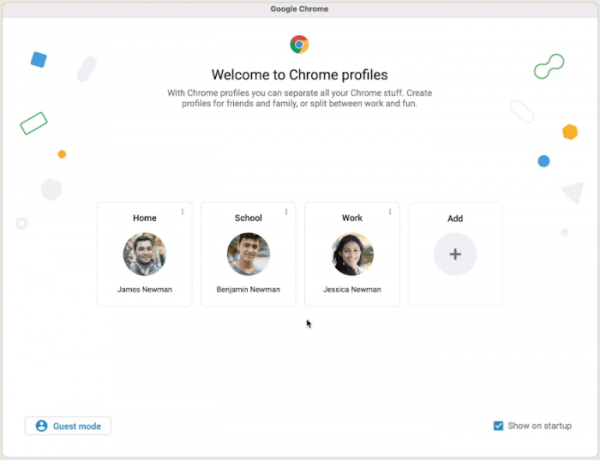
- Profiler har aktiverats för att låta olika användare dela sina konton när de arbetar via samma webbläsare. Till exempel kan profiler användas för att ge familjemedlemmar åtkomst eller för att separera sessioner som används för arbete och personliga intressen. En användare kan skapa en ny Chrome-profil och ställa in att den aktiveras när de loggar in på ett visst Google-konto, vilket gör att olika användare kan dela bokmärken, inställningar och webbhistorik. När man försöker logga in på ett konto kopplat till en annan profil, kommer användaren att uppmanas att byta till den profilen. Om användaren är kopplad till flera profiler, kommer de att få möjlighet att välja önskad profil. Olika färgteman kan knytas till profiler för att visuellt separera användare.

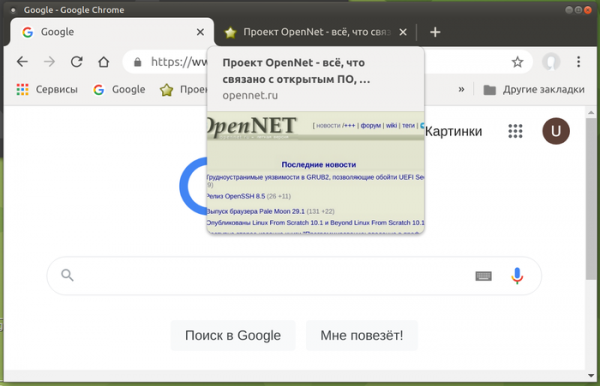
- Visning av innehållsförhandsgranskningar vid muspekare över flikarna i den övre panelen har aktiverats. Tidigare var förhandsgranskningen av flikars innehåll inaktiverad som standard och krävde en ändring av inställningen "chrome://flags/#tab-hover-cards".

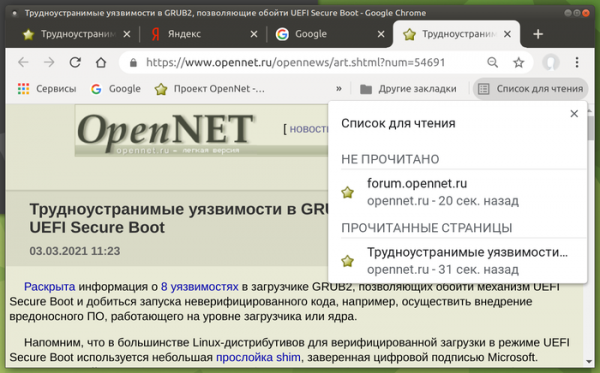
- För en del användare har funktionen "Läslista" (Reading List, "chrome://flags#read-later") aktiverats, vilket gör att det vid klick på stjärnan i adressfältet, förutom knappen "Lägg till bokmärke", dyker upp en andra knapp "Lägg till i Läslista", och i det högra hörnet av bokmärkesfältet visas en meny för "Läslista" där alla tidigare tillagda sidor står listade. När en sida öppnas från listan markeras den som läst. Sidor i listan kan även manuellt markeras som lästa eller olästa, eller tas bort från listan.

- För användare som loggar in med ett Google-konto utan att aktivera Chrome Sync erbjuds tillgång till betalmetoder och lösenord som sparats i Google-kontot. Den här möjligheten har aktiverats för en del användare och kommer gradvis att nå övriga.
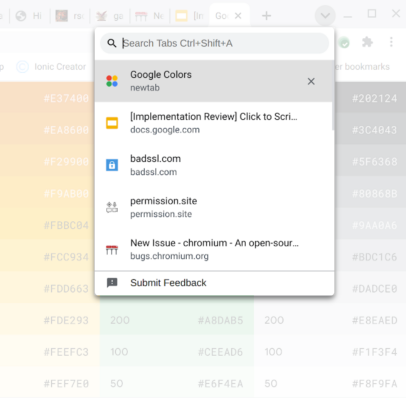
- Stöd för snabb fliksökning har aktiverats, vilket tidigare krävde aktivering via flaggan "chrome://flags/#enable-tab-search". Användaren kan se en lista över alla öppna flikar och snabbt filtrera fram önskad flik, oavsett om den finns i det aktuella eller ett annat fönster.

- För alla användare har bearbetningen av enskilda ord i adressfältet upphört som försök att öppna interna webbplatser. Tidigare, vid inmatning av ett enda ord i adressfältet, försökte webbläsaren först lösa namnet via DNS och antog att användaren ville öppna en subdomän, och omdirigerade sedan förfrågan till en sökmotor. På så sätt fick ägaren av DNS-servern som angavs i användarens inställningar information om sökfrågor bestående av ett enda ord, vilket ansågs vara ett intrång i sekretessen. För företag som använder internetvärdar utan subdomän (t.ex. "https://helpdesk/") finns ett alternativ för att återgå till det gamla beteendet.
- Möjlighet att låsa versionen av ett tillägg eller en applikation har införts. Till exempel kan administratören använda den nya policyn ExtensionSettings för att konfigurera Chrome att använda sin egen URL för att hämta uppdateringar, istället för den URL som anges i tilläggets manifest, för att endast använda verifierade tillägg på företaget.
- På x86-system är det nu obligatoriskt att webbläsaren stöder SSE3-instruktioner från processorn, som stöds av Intel-processorer sedan 2003 och av AMD sedan 2005.
- Ytterligare API:er har lagts till, inriktade på att tillhandahålla funktioner som kan ersätta tredjeparts-cookies som används för att spåra användarens rörelser mellan webbplatser i annonsnätverk, sociala mediers widgets och webbanalysystem. Följande API:er har föreslagits för testning:
- Trust Token för att separera användare utan att använda korsdomänidentifierare.
- First party sets — gör det möjligt för relaterade domäner att deklarera sig själva som primära så att webbläsaren kan beakta denna koppling vid korsdomänförfrågningar.
- Schemeful Same-Site för att bredda begreppet same-site till olika URL-scheman, dvs. http://website.example och https://website.example kommer att behandlas som en och samma webbplats vid korsdomänförfrågningar.
- Floc för att bestämma användarens intressekategorier utan individuell identifiering och utan att kopplas till besökhistoriken för specifika webbplatser.
- Conversion Measurement för att mäta användarens aktivitet efter att ha klickat på annonser.
- User-Agent Client Hints för att byta ut User-Agent och selektivt tillhandahålla data om specifika webbbläsar- och systemparametrar (version, plattform, etc.).
- API:et Serial har lagts till, vilket gör det möjligt för webbplatser att läsa och skriva data via den seriella porten. Anledningen till att ett sådant API införs är möjligheten att skapa webbapplikationer för direktstyrning av enheter som mikrokontroller och 3D-skrivare. För att få tillgång till en perifer enhet krävs ett uttryckligt godkännande från användaren.
- API:et WebHID har lagts till för låg-nivå-åtkomst till HID-enheter (Human Interface Device, tangentbord, möss, spelkontroller, pekplattor), som gör det möjligt att implementera logik för att arbeta med en HID-enhet i JavaScript för att hantera sällsynta HID-enheter utan specifika drivrutiner i systemet. Det nya API:et riktar sig främst till att ge stöd för spelkontroller.
- API:et Web NFC har lagts till, vilket gör det möjligt för webbapplikationer att läsa och skriva NFC-taggar. Bland exemplen på användning av det nya API:et i webbapplikationer nämns att tillhandahålla information om museiföremål, utföra inventeringar, hämta uppgifter från konferensdeltagarnas märkningar, etc. Skanning och sändning av taggar genomförs med hjälp av objekten NDEFWriter och NDEFReader.
- API:et Web Share (objektet navigator.share) har utvidgats bortom mobila enheter och är nu tillgängligt för användare av desktopwebbläsare (för tillfället endast för Windows och Chrome OS). API:et Web Share tillhandahåller verktyg för informationsutbyte på sociala medier, exempelvis genom att möjliggöra generering av en enhetlig knapp för publicering på de sociala medier som besökaren använder, eller organisera överföring av data till andra applikationer.
- I versioner för Android och komponenten WebView har stöd lagts till för att avkoda AVIF-bildformatet (AV1 Image Format), där teknologier för intraframe-komprimering från videoformatet AV1 används (stöd för AVIF i desktopversioner infördes redan i Chrome 85). Behållaren för spridning av komprimerad data i AVIF är helt identisk med HEIF. AVIF stödjer både bilder i HDR (High Dynamic Range) och med färgrymden Wide-gamut, liksom i standard dynamiskt intervall (SDR).
- En ny Reporting API har lagts till för att hämta information om överträdelser av säkerhetsanvändningsregler på sidan med privilegierade operationer, angivna via COOP-huvudet (Cross-Origin-Opener-Policy), vilket också möjliggör att sätta COOP i felsökningsläge som fungerar utan att blockera överträdelser av reglerna.
- Funktionen performance.measureUserAgentSpecificMemory() har lagts till, vilket definierar storleken på minnet som används under behandling av sidan.
- I enlighet med webstandardernas krav behandlas alla "data:" URL:er nu som potentiellt betrodda, dvs. som en del av en säker kontext.
- I Streams API har stöd för byte streams lagts till, som är speciellt optimerade för effektiv överföring av godtyckliga uppsättningar av byte och minimerar antalet kopieringsoperationer med data. Utdata från strömmen kan skrivas till primitiva typer som strängar eller ArrayBuffer.
- I SVG-element har stöd för den fulla syntaxen för egenskapen "filter" genomförts, vilket gör det möjligt att tillämpa funktioner som blur(), sepia() och grayscale() på både SVG- och icke-SVG-element samtidigt.
- I CSS har pseudo-elementet "::target-text" genomförts, vilket kan användas för att markera ett fragment som har navigerats till med text (scroll-to-text) med en annan stil än den som används av webbläsaren för att markera hittade resultat.
- Nya CSS-egenskaper har lagts till för att styra avrundning av hörn: border-start-start-radius, border-start-end-radius, border-end-start-radius, border-end-end-radius.
- CSS-egenskapen forced-colors har lagts till för att bestämma om webbläsaren på sidan tillämpar en användardefinierad begränsad färgpalett.
- Det nya CSS-egenskapen forced-color-adjust har lagts till för att inaktivera tvångsbegränsning av färger för enskilda element, vilket lämnar fullständig kontroll över färgerna via CSS.
- I JavaScript är användning av nyckelordet await tillåtet i moduler på översta nivån, vilket möjliggör en smidigare integration av asynkrona anrop i modulens laddningsprocess utan behov av att paketera dem i "async function". Till exempel, istället för (async function() { await Promise.resolve(console.log(‘test’)); }()); kan man nu skriva await Promise.resolve(console.log(‘test’));
- I JavaScript-motorn V8 har anrop av funktioner accelererats när antalet överförda argument inte motsvarar de som definieras i funktionsparametrarna. Vid avvikelse i antalet argument utan JIT ökade prestandan med 11,2 %, medan användning av JIT TurboFan ökade med 40%.
- Ett stort antal små förbättringar har gjorts i verktygen för webbutvecklare.
Förutom nya funktioner och buggfixar har 47 sårbarheter åtgärdats i den nya versionen. Många av sårbarheterna upptäcktes genom automatiserade tester med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem som kan kringgå alla skyddsnivåer i webbläsaren och exekvera kod i systemet utanför sandlådemiljön har upptäckts. Det noteras dock att en av de åtgärdade sårbarheterna (CVE-2021-21166), relaterad till livslängden på objekt i ljudsystemet, har karaktär av en 0-dagarsproblem och användes i en av exploiteringen innan den åtgärdades. Inom ramen för programmet för belöningar för upptäckte sårbarheter har Google betalat ut 33 priser med ett totalt värde av 61000 dollar (två priser på $10000, två priser på $7500, tre priser på $5000, två priser på $3000, fyra priser på $1000 och två priser på $500). Storleken på 18 av belöningarna har ännu inte fastställts.
Källa: opennet.ru
