

Google har presenterat utgåvan av webbläsaren Chrome 90. Samtidigt finns den stabila versionen av det fria projektet Chromium tillgänglig, som utgör grunden för Chrome. Webbläsaren Chrome kännetecknas av användningen av Googles logotyper, ett system för att skicka meddelanden vid krasch, moduler för att spela upp skyddat videoinnehåll (DRM), ett system för automatisk installation av uppdateringar och överföring av RLZ-parametrar vid sökning. Nästa utgåva av Chrome 91 är planerad till den 25 maj.
Huvudsakliga förändringar i Chrome 90:
- För alla användare har standardöppningen av webbplatser via HTTPS aktiverats när man skriver in värdnamn i adressfältet. Till exempel, när man skriver in värden example.com kommer webbplatsen https://example.com att öppnas som standard, och om det uppstår problem vid öppningen kommer det att göras en återgång till http://example.com. För att hantera standardanvändning av "https://" har inställningen "chrome://flags#omnibox-default-typed-navigations-to-https" föreslagits.
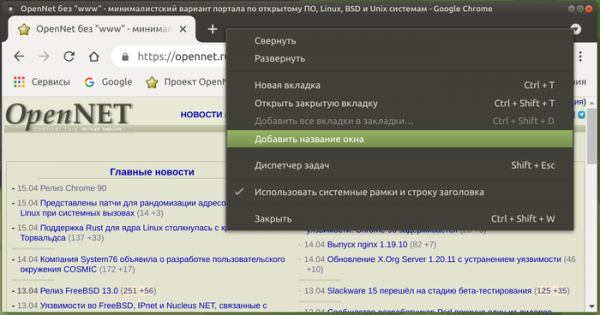
- Möjligheten att tilldela olika etiketter till fönster för att visuellt skilja dem åt på skrivbordspanelen har genomförts. Stödet för att ändra fönsternamn förenklar arbetsorganisationen när man använder separata webbläsarfönster för olika uppgifter, till exempel när man öppnar separata fönster för arbetsuppgifter, personliga intressen, underhållning, sparade material osv. Namnet ändras via punkt "Lägg till fönsternamn" i den kontextmeny som visas genom att högerklicka på ett tomt område i flikfältet. Efter namnbytet visas det valda namnet i programpanelen istället för namnet på webbplatsen i den aktiva fliken, vilket kan vara användbart när man öppnar samma webbplatser i olika fönster kopplade till separata konton. Kopplingen sparas mellan sessionerna och efter en omstart av fönstret kommer valda namn att återställas.

- Möjligheten att dölja «Läslista» utan att behöva ändra inställningar i «chrome://flags» («chrome://flags#read-later») har lagts till. För att dölja det kan du nu använda alternativet «Show Reading List» längst ner i kontextmenyn som visas när du högerklickar på bokmärkesfältet. Vi påminner om att i förra versionen visades en andra knapp «Lägg till i läslista» för vissa användare när de klickade på stjärnan i adressfältet, och i det högra hörnet av bokmärkesfältet dyker upp menyn «Läslista» där alla tidigare tillagda sidor listas. När en sida öppnas från listan markeras den som läst. Sidor i listan kan även manuellt markeras som lästa eller olästa eller tas bort från listan.
- Stöd för nätverkssegmentering har lagts till för att skydda mot metoder som spårar användarens rörelser mellan webbplatser baserat på lagring av identifierare i områden som inte är avsedda för permanent lagring av information («Supercookies»). Eftersom cachade resurser lagras i ett gemensamt namnutrymme, oavsett ursprungsdomänen, kan en webbplats avgöra om resurser från en annan webbplats har laddats genom att kontrollera om denna resurs finns i cachen. Skyddet bygger på användning av nätverkssegmentering, vars kärna är att lägga till ytterligare bindning av poster till domän, från vilken huvudsidan öppnas, vilket begränsar räckvidden av cachen för spårningsskript endast till den aktuella webbplatsen (ett skript från iframe kan inte kontrollera om resursen laddades från en annan webbplats). Kostnaden för segmenteringen är en minskning av cacheeffektiviteten, vilket leder till en obetydlig ökning av sidladdningstiden (maximalt 1,32 %, men för 80 % av webbplatserna mellan 0,09–0,75 %).
- Svartlistan över nätverksportar har uppdaterats för att blockera avsändning av HTTP-, HTTPS- och FTP-förfrågningar för att skydda mot NAT slipstreaming-attacker, vilket gör det möjligt att etablera en nätverksanslutning vid öppnandet av en av de attackerande förberedda webbsidorna i webbläsaren. servern en angripare till valfri UDP- eller TCP-port i användarens system, oavsett användningen av interna adressintervall (192.168.x.x, 10.x.x.x). Portarna 554 (RTSP-protokoll) och 10080 (som används i Amanda-backup och VMWare vCenter) har lagts till i den förbudna portlistan. Tidigare blockerades redan portarna 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 och 6566.
- Initialt stöd för att öppna PDF-dokument med XFA-formulär i webbläsaren har lagts till.
- För en del användare har den nya inställningssektionen "Chrome Settings > Privacy and security > Privacy sandbox" aktiverats, vilket gör det möjligt att hantera inställningar för FLoC API, som syftar till att fastställa användarens intressekategori utan individuell identifiering och utan koppling till besökshistorik för specifika webbplatser.
- Ett mer förståeligt meddelande med en lista över godkända åtgärder har tillhandahållits, som visas när en användare ansluter till en profil med centraliserad hantering aktiverad.
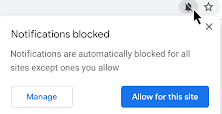
- Gränssnittet för begäran om behörighet har gjorts mindre påträngande. Begärningar som användaren antagligen inte kommer att godkänna blockeras automatiskt med en motsvarande indikator i adressfältet, som gör det möjligt för användaren att gå till gränssnittet för behörighetsadministration kopplad till varje webbplats.

- Stöd för Intel CET (Intel Control-flow Enforcement Technology) har införts för hårdvaruskydd mot exploater som bygger på tekniker för återvändande-orienterad programmering (ROP, Return-Oriented Programming).
- Arbetet med att översätta webbläsaren till att använda inkluderande terminologi har fortsatt. Filen "master_preferences" har döpts om till "initial_preferences" för att inte såra känslorna hos användare som uppfattar ordet master som en anspelning på sina förfäders tidigare slaveri. För att säkerställa kompatibilitet kommer stödet för "master_preferences" att kvarstå i webbläsaren ett tag till. Webbläsaren har tidigare redan blivit av med användningen av orden "whitelist", "blacklist" och "native".
- I Android-versionen, när data-sparläget "Lite" aktiveras, minskas bithastigheten vid videouppspelning över mobilnät, vilket gör att kostnaderna för användare med datakostnadsplaner kan sänkas. I "Lite"-läget komprimeras även bilder som hämtas från offentligt tillgängliga resurser (som inte kräver autentisering) via HTTPS.
- En AV1-videokodare har lagts till, speciellt optimerad för användning i videokonferenser som byggs på WebRTC-protokollet. Användningen av AV1 i videokonferenser förbättrar kompressionseffektiviteten och möjliggör överföring på kanaler med en hastighet på 30 kbit/s.
- I JavaScript har objekten Array, String och TypedArrays fått en metod at(), som tillåter relativ indeksiering (där indexet är den relativa positionen), inklusive negativa värden i förhållande till slutet (till exempel "arr.at(-1)" returnerar det sista elementet i arrayen).
- I JavaScript för reguljära uttryck har egenskapen ".indices" lagts till, som innehåller en array med start- och slutpositionerna för matchande grupper. Egenskapen fylls endast om det reguljära uttrycket körs med flaggan "\/d". const re = \/(a)(b)\/d; const m = re.exec(‘ab’); console.log(m.indices[0]); \/\/ 0 — alla matchande grupper \/\/ → [0, 2] console.log(m.indices[1]); \/\/ 1 — första matchande gruppen \/\/ → [0, 1] console.log(m.indices[2]); \/\/ 2 — andra matchande gruppen \/\/ → [1, 2]
- Prestanda för egenskaperna "super" (till exempel super.x) har optimerats, där inline-cache används. Prestandan för användning av "super" är nu nära prestandan för åtkomst till vanliga egenskaper.
- Anropet av WebAssembly-funktioner från JavaScript har betydligt snabbsatsats genom användning av inline-utveckling. Denna optimering förblir för närvarande experimentell och kräver aktivering med flaggan "—turbo-inline-js-wasm-calls".
- API WebXR Depth Sensing har lagts till, vilket gör det möjligt att mäta avståndet mellan objekten i användarens omgivning och användarens enhet, till exempel för att skapa mer realistiska applikationer för augmented reality. Vi påminner om att API WebXR gör det möjligt att standardisera arbetet med olika klasser av virtuella verklighetsenheter, från stationära 3D-headset till lösningar som baseras på mobila enheter.
- Möjligheten för WebXR AR Lighting Estimation har stabiliserats, vilket gör det möjligt att bestämma parametrarna för det omgivande ljuset i WebXR-sessioner för augmented reality, vilket ger modellerna ett mer naturligt utseende och en mer harmonisk integration med användarens omgivning.
- Flera nya API har lagts till i Origin Trials-läget (experimentella funktioner som kräver separat aktivering), som ännu är begränsade till Android-plattformen. Origin Trial innebär att man kan arbeta med det angivna API:et från appar som laddats ner från localhost eller 127.0.0.1, eller efter registrering och erhållande av en speciell token som är giltig under en begränsad tid för en specifik webbplats.
- Metoden getCurrentBrowsingContextMedia() gör det möjligt att organisera fångst av videoströmmar i MediaStream som speglar innehållet på den aktuella fliken. Till skillnad från den liknande metoden getDisplayMedia() visas en enkel dialog för användaren för att bekräfta eller blockera videoöverföringen från flikens innehåll när getCurrentBrowsingContextMedia() anropas.
- API Insertable Streams gör det möjligt att manipulera råa (raw) multimediaflöden som överförs via API MediaStreamTrack, som data från kamera och mikrofon, resultatet av skärmfångst eller mellanresultat av avkodning av en codec. För att representera råa bilder används WebCodec-gränssnitt, varefter en ström bildas, liknande den som API WebRTC Insertable Streams genererar utifrån RTCPeerConnections. Ur praktisk synvinkel möjliggör det nya API:et funktioner som att tillämpa maskininlärningsmetoder för att identifiera eller annotera objekt i realtid eller för att lägga till effekter, såsom bakgrundsavskärning, före kodning eller efter avkodning av en codec.
- Möjlighet att paketera resurser i paket (Web Bundle) för att organisera en mer effektiv nedladdning av många tillhörande filer (CSS-stilar, JavaScript, bilder, iframe). Bland nackdelarna med den befintliga stödet för paket av JavaScript-filer (webpack) som man försöker åtgärda i Web Bundle: i HTTP-cachen kan själva paketet sitta kvar, men inte dess komponenter; kompileringen och körningen kan börja först efter att hela paketet har laddats; ytterligare resurser, som CSS och bilder, måste kodas i form av JavaScript-strängar, vilket leder till ökad storlek och utförande av ytterligare en tolkningssteg.
- Stöd för undantagshantering i WebAssembly.
- API Declarative Shadow DOM har stabiliserats för att skapa nya rotgrenar i Shadow DOM, till exempel för att separera importerat tredjepartsstil för elementet och den relaterade undergrenen av DOM från huvuddokumentet. Det föreslagna deklarativa API:t tillåter att lossa DOM-grenar enbart med HTML utan behov av att skriva JavaScript-kod.
- I CSS-egenskapen aspect-ratio, som tillåter att tydligt koppla aspektsförhållandet till vilket element som helst (för automatisk beräkning av den saknade storleken när endast höjd eller bredd anges), har möjligheten till interpolering av värden vid animationer (smidig övergång från ett aspektsförhållande till ett annat) implementerats.
- Möjlighet att spegla tillståndet för egna HTML-element (custom element) i CSS genom pseudoklass " :state()". Funktionaliteten har genomförts på liknande sätt som normala HTML-element kan ändra sitt tillstånd beroende på användarinteraktion.
- I CSS-egenskapen "appearance" har stöd för värdet 'auto' lagts till, vilket som standard ställs in för <input type=color> och <select>, och på Android-plattformen dessutom för <input type=date>, <input type=datetime-local>, <input type=month>, <input type=time> och <input type=week>.
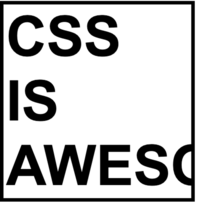
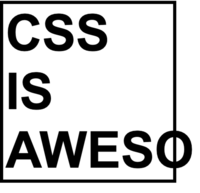
- CSS-egenskapen «overflow» har fått stöd för värdet «clip», vilket innebär att innehåll som sträcker sig utanför blockets gränser skärs av vid gränsen för tillåten överflöde av blocket utan möjlighet till rullning. Värdet som bestämmer hur långt innehållet kan sträcka sig utanför den faktiska blockgränsen innan det börjar skäras av anges genom den nya CSS-egenskapen «overflow-clip-margin». Jämfört med «overflow: hidden» ger användningen av «overflow: clip» högre prestanda.


- Den nya HTTP-headern Permissions-Policy har ersatt den tidigare Feature-Policy för att hantera delegering av befogenheter och aktivering av avancerade funktioner, med stöd för strukturerade värden i fälten (till exempel kan du nu ange «Permissions-Policy: geolocation=()» istället för «Feature-Policy: geolocation 'none'»).
- Skyddet mot användning av Protocol Buffers för att genomföra attacker orsakade av spekulativ körning av instruktioner i processorer har förstärkts. Skyddet implementerades genom att lägga till MIME-typen «application/x-protobuffer» till listan över MIME-typer som aldrig får sniffas, vilket hanteras genom mekanismen Cross-Origin-Read-Blocking. Tidigare har MIME-typen «application/x-protobuf» redan lagts till i en sådan lista, men «application/x-protobuffer» hade blivit utelämnad.
- I API:et File System Access har möjligheten att förflytta den aktuella positionen i filen bortom dess slut med nollfyllning av det skapade gapet vid efterföljande skrivning via anropet FileSystemWritableFileStream.write() implementerats. Denna funktion gör det möjligt att skapa sparsame filer med hål och förenklar i stor utsträckning organiseringen av skrivning i filen med oregelbundet inflöde av datablock (till exempel används detta i BitTorrent).
- En konstruktor för StaticRange har lagts till med implementering av lätta typer av Range, som inte kräver att alla relaterade objekt uppdateras vid varje förändring av DOM-trädet.
- Möjlighet att ange parametrarna width och height för elementen <source>, som anges inuti elementet <picture>. Denna funktion gör det möjligt att beräkna förhållandet mellan bredd och höjd för elementen <picture>, på liknande sätt som det görs för <img>, <canvas> och <video>.
- Den icke-standardiserade stöd för RTP-datakommunikationskanaler (RTP Data Channels) har tagits bort från WebRTC, och istället rekommenderas det att använda SCTP-baserade datakanaler.
- Egenskaperna navigator.plugins och navigator.mimeTypes returnerar nu alltid ett tomt värde (efter att stödet för Flash upphört finns det ingen behov av dessa egenskaper).
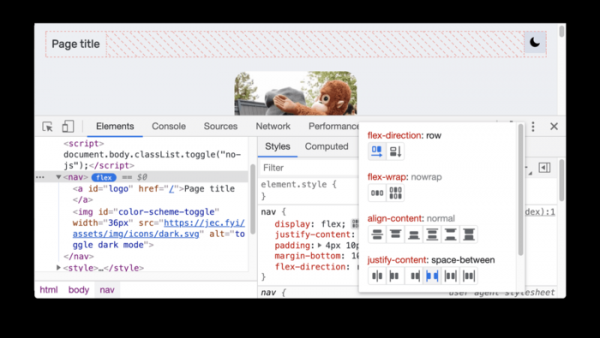
- En stor mängd små förbättringar har gjorts i verktygen för webbutvecklare och ett nytt verktyg för CSS flexbox-felsökning har lagts till.

Förutom nyheter och buggfixar har 37 sårbarheter åtgärdats i den nya versionen. Många av sårbarheterna identifierades genom automatiserad testning med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem som tillåter att alla skyddsnivåer i webbläsaren kringgås och kod körs i systemet utanför sandbox-miljön har upptäckts. Inom ramen för belöningsprogrammet för upptäckta sårbarheter för den aktuella versionen har Google betalat ut 19 belöningar på totalt 54000 USD (en belöning på 20000 USD, en på 10000 USD, två på 5000 USD, tre på 3000 USD, en på 2000 USD, en på 1000 USD och fyra på 500 USD). Storleken på 6 belöningar har ännu inte fastställts.
Enligt uppgift var det möjligt att notera att igår, efter att den korrigerande utgåvan 89.0.4389.128 hade skapats, men före lanseringen av Chrome 90, publicerades en annan exploit som utnyttjade en ny 0-dagars sårbarhet som inte åtgärdades i Chrome 89.0.4389.128. Det är fortfarande oklart om detta problem har åtgärdats i Chrome 90. Precis som i det första fallet omfattar exploiten endast en sårbarhet och innehåller ingen kod för att kringgå sandbox-isoleringen (när Chrome körs med flaggan "—no-sandbox" kan exploiten vid öppnande av webbsidan på Windows-plattformen starta notepad). Den sårbarhet som är kopplad till den nya exploiten berör teknologin WebAssembly.
Källa: opennet.ru
