

Google har släppt webbläsaren Chrome 91. Samtidigt finns en stabil version av det kostnadsfria Chromium-projektet, som är grunden för Chrome, tillgänglig. Webbläsaren Chrome kännetecknas av användningen av Google-logotyper, närvaron av ett system för att skicka aviseringar vid en krasch, moduler för att spela upp skyddat videoinnehåll (DRM), ett system för automatisk installation av uppdateringar och överföring av RLZ-parametrar under sökningar. Nästa version av Chrome 92 är planerad till den 20 juli.
Viktiga ändringar i Chrome 91:
- Implementerade möjligheten att stoppa JavaScript-körning i en hopfälld flikgrupp. Chrome 85 introducerade stöd för att kombinera flikar i grupper, vilka kan associeras med en specifik färg och etikett. Om du klickar på en gruppetikett hopfälls de flikar som är associerade med den, vilket lämnar en enda etikett på plats (om du klickar på etiketten igen expanderas gruppen). I den nya versionen implementerade vi pausaktivitet i hopfällda flikar för att minska belastningen på processorn och spara energi. De enda undantagen är flikar som spelar upp ljud, använder Web Locks eller IndexedDB API, är anslutna till en USB-enhet eller spelar in video, ljud eller fönsterinnehåll. Ändringen kommer att implementeras gradvis, med början med en liten andel användare.
- Stöd för en kvantresistent nyckelöverenskommelsesmetod ingår. Kvantdatorer är mycket snabbare på att lösa problemet med att faktorisera ett naturligt tal till primfaktorer, vilket ligger till grund för moderna asymmetriska krypteringsalgoritmer och inte kan lösas effektivt på klassiska processorer. Pluginet CECPQ1.3 (Combined Elliptic-Curve and Post-Quantum 2) tillhandahålls för användning i TLSv2, och kombinerar den klassiska X25519-nyckelutbytesmekanismen med HRSS-schemat baserat på NTRU Prime-algoritmen utvecklad för postkvantkryptosystem.
- Stöd för protokollen TLS 1.0 och TLS 1.1 har helt upphört och har föråldrats av IETF (Internet Engineering Task Force). I synnerhet har möjligheten att återgå till TLS 1.0/1.1 genom att ändra SSLVersionMin-policyn tagits bort.
- I monteringar för plattformen Linux Användningen av läget "DNS över HTTPS" (DoH), som tidigare var tillgängligt för användare, har aktiverats Windows, macOS, ChromeOS och AndroidDNS-över-HTTPS aktiveras automatiskt för användare vars DNS-leverantörer stöder denna teknik i sina inställningar (samma leverantör som används för DNS används för DNS-över-HTTPS). Om en användare till exempel har DNS 8.8.8.8 specificerat i sina systeminställningar aktiveras Googles DNS-över-HTTPS-tjänst ("https://dns.google.com/dns-query") i Chrome. Om DNS är 1.1.1.1 aktiveras Cloudflares DNS-över-HTTPS-tjänst ("https://cloudflare-dns.com/dns-query") och så vidare.
- Port 10080, som används i Amanda-säkerhetskopiering och VMWare vCenter, har lagts till i listan över förbjudna nätverksportar. Portarna 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 och 6566 har redan blockerats. För portar på svartlistan blockeras sändning av HTTP-, HTTPS- och FTP-förfrågningar för att skydda mot en NAT-slipstreaming-attack, vilket gör det möjligt att upprätta en nätverksanslutning från angriparens server till valfri UDP- eller TCP-port på användarens system när en speciellt förberedd webbsida öppnas i en webbläsare, trots användning av ett internt adressintervall (192.168.xx, 10.xxx).
- Möjligheten att konfigurera automatisk start av fristående webbapplikationer (PWA - Progressive Web Apps) när en användare loggar in finns tillgänglig.Windows и macOSAutostart konfigureras på sidan chrome://apps. Den här funktionen testas för närvarande på en liten andel användare, och för resten krävs det att inställningen "chrome://flags/#enable-desktop-pwas-run-on-os-login" aktiveras.
- Som en del av arbetet med att konvertera webbläsaren till att använda inkluderande terminologi har filen "master_preferences" bytt namn till "initial_preferences". För att upprätthålla kompatibilitet kommer stöd för "master_preferences" att finnas kvar i webbläsaren ett tag till. Webbläsaren har redan tagit bort orden "whitelist", "blacklist" och "native".
- Det förbättrade läget för säker surfning, som aktiverar ytterligare kontroller för att skydda mot nätfiske, skadlig aktivitet och andra hot på webben, inkluderar nu möjligheten att skicka nedladdade filer för verifiering på Googles sida. Dessutom tar förbättrad säker surfning hänsyn till tokens kopplade till ett Google-konto vid upptäckt av nätfiskeförsök, samt skickar hänvisningshuvudvärden till Googles servrar för att kontrollera om det finns vidarebefordran från en skadlig webbplats.
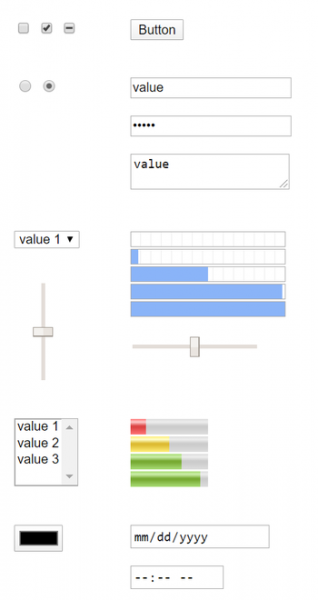
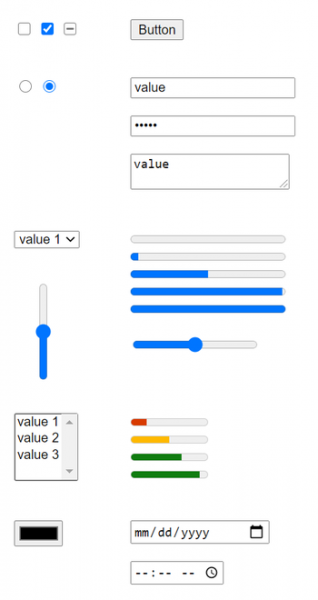
- I utgåvan för plattformen Android Designen av webbformulärselement har förbättrats och optimerats för användning på pekskärmar och tillgängliga system (designen för stationära system omdesignades i Chrome 83). Denna omdesign förenade designen av formulärselement och eliminerade stilinkonsekvenser. Tidigare designades vissa formulärselement för att matcha operativsystemgränssnittselement, medan andra följde de mest populära stilarna. Detta resulterade i att olika element passade olika för pekskärmar och tillgängliga system.

- Lade till en användaropinionsundersökning som visas när inställningarna för Sekretesssandlådan öppnas (chrome://settings/privacySandbox).
- Vid start AndroidChrome-versioner på surfplattor med stora skärmar garanterar att begära skrivbordsversionen av en webbplats, inte mobilversionen. Detta beteende kan ändras med inställningen "chrome://flags/#request-desktop-site-for-tablets".
- Koden för att rendera tabeller har omarbetats, vilket har löst problem med inkonsekvenser i beteendet hos tabellutdata i Chrome och Firefox/Safari.
- Bearbetningen av servercertifikat från den spanska certifieringsmyndigheten Camerfirma har stoppats på grund av upprepade incidenter relaterade till överträdelser vid utfärdandet av certifikat sedan 2017. Stödet för klientcertifikat bibehålls, blockeringen gäller endast certifikat som används på webbplatser för HTTPS.
- Stöd för nätverkssegmentering har fortsatt för att skydda mot spårningsmetoder mellan webbplatser baserade på lagring av identifierare i områden som inte är avsedda för permanent lagring ("Supercookies"). Eftersom cachade resurser lagras i ett delat namnutrymme, oavsett ursprungsdomän, kan en webbplats upptäcka inläsning av resurser från en annan webbplats genom att kontrollera om resursen finns i cachen. Detta skydd är baserat på användningen av nätverkspartitionering, vilket innebär att ytterligare mappningar läggs till delade cacher. domän, från vilken huvudsidan öppnas, vilket begränsar cachens omfattning för spårningsskript till endast den aktuella webbplatsen (ett skript från en iframe kommer inte att kunna kontrollera om resursen laddades från en annan webbplats).
Priset för segmentering är en minskning av cachningseffektiviteten, vilket leder till en liten ökning av sidladdningstiden (maximalt 1.32 %, men för 80 % av webbplatserna med 0.09–0.75 %). För att testa segmenteringsläget kan du köra webbläsaren med alternativet "--enable-features=PartitionConnectionsByNetworkIsolationKey, PartitionExpectCTStateByNetworkIsolationKey, PartitionHttpServerPropertiesByNetworkIsolationKey, PartitionNelAndReportingByNetworkIsolationKey, PartitionSSLSessionsByNetworkIsolationKey, SplitHostCacheByNetworkIsolationKey".
- Lade till extern REST API VersionHistory (https://versionhistory.googleapis.com/v1/chrome), genom vilken du kan få information om Chrome-versioner i relation till plattformar och grenar, samt webbläsarens uppdateringshistorik.
- I iframes som laddas från andra domäner än bassidans domän är det förbjudet att visa JavaScript-dialogrutor av typen alert(), confirm() och prompt(), vilket skyddar användare från försök från tredjepartsskript att visa meddelanden under förevändning att meddelandet visades av huvudsidan.
- WebAssembly SIMD API har stabiliserats och blivit standard för användning av vektor-SIMD-instruktioner i WebAssembly-applikationer. För att säkerställa plattformsoberoende tillhandahålls en ny 128-bitarstyp som kan representera olika typer av packad data och flera grundläggande vektoroperationer för bearbetning av packad data. SIMD möjliggör ökad prestanda genom att parallellisera databearbetning och kommer att vara användbart vid kompilering av native-kod till WebAssembly.
- Flera nya API:er har lagts till i Origin Trials-läget (experimentella funktioner som kräver separat aktivering). Origin Trial innebär möjligheten att arbeta med det specificerade API:et från applikationer som laddats ner från localhost eller 127.0.0.1, eller efter registrering och mottagande av en speciell token som är giltig under en begränsad tid för en specifik webbplats.
- WebTransport är ett protokoll och ett tillhörande JavaScript API för att skicka och ta emot data mellan en webbläsare och serverKommunikationskanalen är organiserad ovanpå HTTP/3 med hjälp av QUIC-protokollet som transport, vilket i sin tur är ett tillägg till UDP-protokollet, vilket stöder multiplexering av flera anslutningar och tillhandahåller krypteringsmetoder motsvarande TLS/SSL.
WebTransport kan användas istället för WebSockets och RTCDataChannel-mekanismer, vilket erbjuder ytterligare funktioner som multiströmning, enkelriktade strömmar, leverans i fel ordning, tillförlitliga och otillförlitliga leveranslägen. Dessutom kan WebTransport användas istället för Server Push-mekanismen, som Google har övergett i Chrome.
- Ett deklarativt gränssnitt för att definiera länkar till fristående webbapplikationer (PWA), aktiverat via parametern capture_links i webbapplikationsmanifestet, som gör det möjligt för webbplatser att automatiskt öppna ett nytt PWA-fönster när en länk till applikationen klickas, eller att växla till ett enda fönster-läge liknande mobilappar.
- WebXR Plane Detection API har lagts till, vilket ger information om plana ytor i en virtuell 3D-miljö. Detta API låter dig undvika resurskrävande bearbetning av data som erhållits genom MediaDevices.getUserMedia()-anropet, genom att använda dina egna implementeringar av maskinseendealgoritmer. Låt oss påminna dig om att WebXR API låter dig förena arbete med olika klasser av VR-enheter, från stationära 3D-hjälmar till lösningar baserade på mobila enheter.
- WebTransport är ett protokoll och ett tillhörande JavaScript API för att skicka och ta emot data mellan en webbläsare och serverKommunikationskanalen är organiserad ovanpå HTTP/3 med hjälp av QUIC-protokollet som transport, vilket i sin tur är ett tillägg till UDP-protokollet, vilket stöder multiplexering av flera anslutningar och tillhandahåller krypteringsmetoder motsvarande TLS/SSL.
- Implementerat stöd för att arbeta med WebSockets över HTTP/2 (RFC 8441), vilket endast är giltigt för säkra förfrågningar till WebSockets och i närvaro av en redan etablerad HTTP/2-anslutning med servern, där stöd för tillägget "WebSockets over HTTP/2" tillkännages.
- Precisionsgränserna för timervärden som returneras av performance.now()-anropet har förenats över alla plattformar som stöds och anpassats för att ta hänsyn till eventuell isolering av hanterare i separata processer. Till exempel, på stationära system har precisionen för bearbetning i icke-isolerade sammanhang minskats från 5 till 100 mikrosekunder.
- Skrivbordsversioner har nu stöd för att läsa filer från urklipp (det är fortfarande förbjudet att skriva filer till urklipp). async function onPaste(e) { let file = e.clipboardData.files[0]; let contents = await file.text(); }
- CSS implementerar @counter-style-regeln, som låter dig definiera din egen stil för räknare och etiketter i numrerade listor.
- CSS-pseudoklasserna ":host()" och ":host-context()" har uppdaterats för att tillåta att enskilda värden från sammansatta selektorer skickas ( ) utöver väljarlistorna ( ).
- Lade till GravitySensor-gränssnitt för att bestämma volymetrisk (längs tre koordinataxlar) data från gravitationssensorn.
- API:et för filsystemåtkomst ger möjlighet att definiera filnamn och katalogrekommendationer som erbjuds i dialogrutan för att skapa eller öppna filer.
- I iframes som laddas från andra domäner tillåts åtkomst till WebOTP API om användaren ger lämpliga behörigheter. WebOTP tillåter läsning av engångsbekräftelsekoder som skickas via SMS.
- Det är nu möjligt att dela inloggningsuppgifter mellan webbplatser som är länkade med hjälp av DAL-mekanismen (Digital Asset Links). Android-applikationer med webbplatser för att förenkla inloggning.
- JavaScript-moduler är tillåtna i Service Worker. Genom att ange typen 'module' under konstruktoranropet kommer de angivna skripten att laddas som moduler och vara tillgängliga för import i workerns kontext. Stöd för moduler gör det enklare att dela kod mellan webbsidor och Service Workers.
- JavaScript ger möjlighet att testa förekomsten av privata fält i ett objekt med hjälp av syntaxen "#foo in obj". class A { static test(obj) { console.log(#foo in obj); } #foo = 0; } A.test(new A()); // true A.test({}); // false
- JavaScript tillåter nu nyckelordet await i toppnivåmoduler som standard, vilket gör att asynkrona anrop kan integreras mer sömlöst i modulens laddningsprocessen utan att behöva lindas in i en "async-funktion". Till exempel, istället för (async function() { await Promise.resolve(console.log('test')); }()); kan du nu skriva await Promise.resolve(console.log('test'));
- JavaScript-motorn V8 har förbättrat effektiviteten i mallcachning, vilket resulterar i en ökning med 4.5 % i Speedometer2-FlightJS-riktmärket.
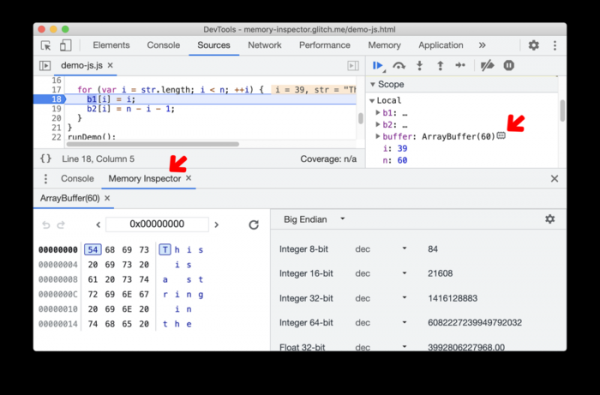
- En stor del av förbättringarna har gjorts i verktygen för webbutvecklare. Ett nytt minnesinspektörsläge har lagts till, vilket ger verktyg för att granska ArrayBuffer-data och Wasm-minne.

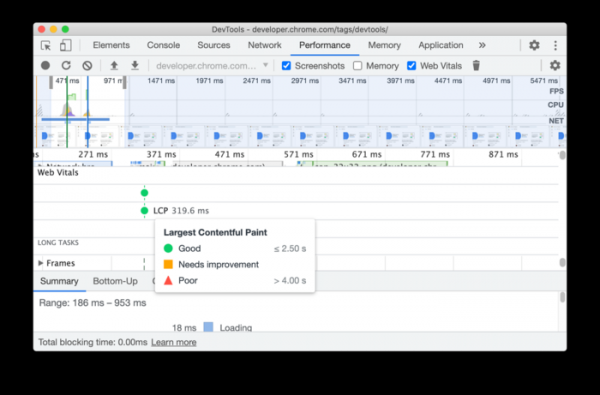
En sammanfattande prestandaindikator har lagts till i prestandapanelen, så att du kan bedöma om webbplatsen behöver optimeras eller inte.
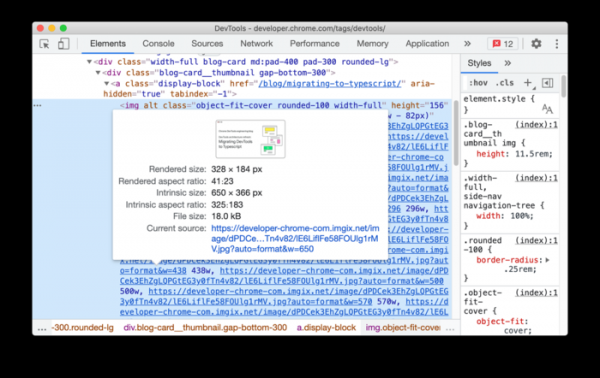
När du förhandsgranskar bilder i elementpanelen och panelen Nätverksfrågeanalys visas information om bildens bildförhållande, renderingsinställningar och filstorlek.

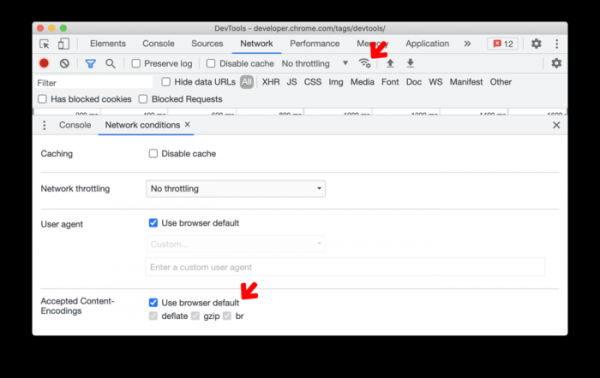
Nätverksinspektionspanelen låter dig nu ändra de accepterade värdena för Content-Encoding-rubriken.
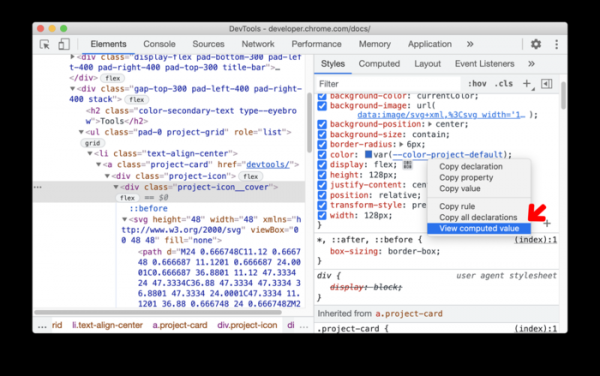
I stilpanelen kan du nu snabbt se det beräknade värdet när du navigerar genom CSS-parametrar genom att välja "Visa beräknat värde" från snabbmenyn.

Förutom innovationer och buggfixar eliminerar den nya versionen 32 sårbarheter. Många av sårbarheterna identifierades som ett resultat av automatiserad testning med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem identifierades som skulle göra det möjligt att kringgå alla nivåer av webbläsarskydd och exekvera kod i systemet utanför sandlådemiljön. Som en del av programmet för att betala ut kontantbelöningar för att upptäcka sårbarheter för den aktuella versionen har Google betalat ut 21 belöningar på totalt 92000 20000 dollar (en belöning på 15000 7500 dollar, en belöning på 5000 3000 dollar, fyra belöningar på 1000 500 dollar, tre belöningar på 5 XNUMX dollar, tre belöningar på XNUMX XNUMX dollar, två belöningar på XNUMX XNUMX dollar och två belöningar på XNUMX dollar). Beloppet för de XNUMX belöningarna har ännu inte fastställts.
Källa: opennet.ru
