

Google har lanserat webbläsaren Chrome 92. Samtidigt är den stabila versionen av det fria projektet Chromium tillgänglig, som utgör grunden för Chrome. Chrome-webbläsaren kännetecknas av användningen av Googles logotyper, ett system för att skicka meddelanden vid krasch, moduler för uppspelning av skyddat videoinnehåll (DRM), ett system för automatisk installation av uppdateringar och överföring av RLZ-parametrar vid sökning. Nästa version av Chrome, 93, är planerad till den 31 augusti.
Huvudsakliga ändringar i Chrome 92:
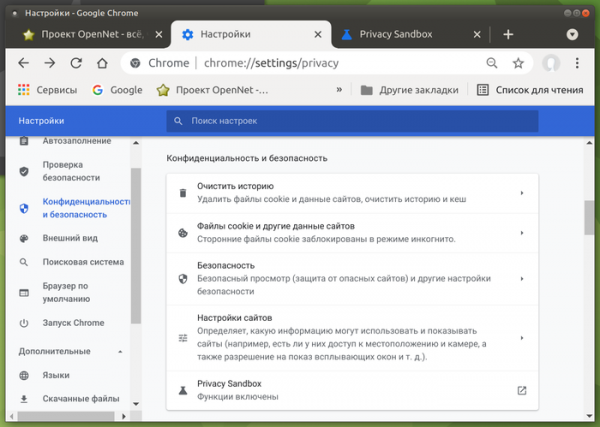
- I inställningarna har medel för att hantera aktiveringen av Privacy Sandbox-komponenter lagts till. Användaren ges möjlighet att inaktivera teknologin FLoC (Federated Learning of Cohorts), som utvecklas av Google för att ersätta spårnings-cookies med 'kohorter', vilket gör det möjligt att identifiera användare med liknande intressen utan att identifiera enskilda individer. Kohorterna beräknas på klientsidan via användning av maskininlärningsalgoritmer på data från webbläsarhistorik och innehåll som öppnas i webbläsaren.

- För användare av skrivbordsystem är back-forward-cache som standard aktiverad, vilket gör att användaren kan navigera omedelbart med hjälp av 'Tillbaka' och 'Framåt'-knapparna eller när de navigerar till tidigare visade sidor på den aktuella webbplatsen. Tidigare var back-forward-cache endast tillgänglig i versionerna för Android-plattformen.
- Isoleringen av webbplatser och tillägg i olika processer har stärkts. Om tidigare mekanismen för Site Isolation säkerställde att webbplatser isolerades från varandra i olika processer och dessutom separerade alla tillägg i en separat process, så har det i den nya versionen införts en separation av webbläsartillägg sinsemellan genom att varje tillägg placeras i en separat process, vilket har skapat ytterligare ett skydd mot skadliga tillägg.
- Prestandan och effektiviteten för phishing-detektering har ökat avsevärt. Hastigheten för att identifiera phishing baserat på lokal analys av bilder har i hälften av fallen ökat upp till 50 gånger, och i 99% av fallen var det snabbare minst 2,5 gånger. I genomsnitt har tiden för att klassificera phishing genom bilder minskat från 1,8 sekunder till 100 ms. Totalt har belastningen på CPU, skapad av alla renderingsprocesser, minskat med 1,2%.
- Portarna 989 (ftps-data) och 990 (ftps) har lagts till i listan över förbjudna nätverksportar. Tidigare har portar 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 och 10080 redan blockerats. För portar på svarta listan blockeras HTTP-, HTTPS- och FTP-förfrågningar för att skydda mot NAT slipstreaming-attacker, vilket gör det möjligt för en angripare att etablera en nätverksanslutning från angriparens server till vilken UDP- eller TCP-port som helst på användarens system när en speciellt preparerad webbsida öppnas i webbläsaren, trots användning av interna adressintervall (192.168.x.x, 10.x.x.x).
- Kravet på att använda tvåfaktorsautentisering för utvecklare vid publicering av nya tillägg eller uppdateringar i Chrome Web Store har införts.
- Möjligheten att stänga av redan installerade tillägg i webbläsaren har säkerställts, om de tas bort från katalogen i Chrome Web Store på grund av överträdelse av reglerna.
- Vid skickande av DNS-förfrågningar, om klassiska DNS-servrar används, begärs nu förutom 'A'- och 'AAAA'-poster även DNS-posten 'HTTPS', genom vilken parametrar överförs för att påskynda installationen av HTTPS-anslutningar, såsom protokollinställningar, nycklar för TLS ClientHello-kryptering och lista över pseudonymunderdomäner. IP-adresser Från iframe-block som laddas från
- , som är olika från domänen för den aktuella sidan, förbjuds anrop av JavaScript-dialoger window.alert, window.confirm och window.prompt. Ändringen kommer att skydda användare från missbruk relaterat till försök att presentera tredje parts meddelanden som en begäran från den primära webbplatsen. domänerPå sidan för den nya fliken säkerställs visning av en lista över de mest efterfrågade dokumenten som sparats i Google Drive.
- Möjligheten att ändra namn och ikon för PWA-appar (Progressive Web Apps) har tillhandahållits.
- För ett litet slumpmässigt urval av webbformulär som är kopplade till inmatning av adress eller kreditkortsnummer kommer rekommendationer för autocompletions att stängas av som ett experiment.
- I versionen för stationära system har alternativet för bildsökning (punkten 'Hitta bild' i kontextmenyn) övergått till att använda Google Lens-tjänsten istället för den vanliga sökmotorn Google. När användaren klickar på motsvarande knapp i kontextmenyn kommer de att omdirigeras till en separat webbapplikation.
- I versionen för stationära system har alternativet för bildsökning (punkten 'Hitta bild' i kontextmenyn) övergått till att använda Google Lens-tjänsten istället för den vanliga sökmotorn Google. När användaren klickar på motsvarande knapp i kontextmenyn kommer de att omdirigeras till en separat webbapplikation.
- I gränssnittet för "inkognito"-läget döljs länkar till webbhistoriken (länkarna är värdelösa eftersom de ledde till en spärr med information om att historiken inte samlas in).
- Nya kommandon har lagts till som tolkas vid inmatning i adressfältet. Till exempel, för att få fram knappen för snabb åtkomst till sidan för säkerhetskontroll av lösenord och tillägg räcker det med att skriva "safety check", och för att komma till inställningar för säkerhet och synkronisering — "manage security settings" och "manage sync".
- Specifika ändringar i Chrome-versionen för Android:
- I panelen har en ny anpassningsbar knapp "Magic Toolbar" implementerats, som visar olika genvägar utvalda med hänsyn till användarens aktuella aktivitet och som inkluderar länkar som troligen kan behövas just nu.
- Implementeringen av den enhetsbaserade maskininlärningsmodellen för att identifiera phishingförsök har uppdaterats. Vid upptäckter av phishingförsök, förutom att visa en varningssida, kommer webbläsaren nu att skicka information om versionen av maskininlärningsmodellen, den beräknade vikten för varje kategori och flaggan för användning av den nya modellen till den externa tjänsten Safe Browsing.
- Inställningen "Show suggestions for similar pages when a page can’t be found" har tagits bort, vilken ledde till rekommendation av liknande sidor baserat på en förfrågan till Google om sidan inte kunde hittas. Denna inställning hade tidigare redan tagits bort från versionen för stationära system.
- Tillämpningen av isoleringsläget för webbplatser i separata processer har utökats. Av resurskonsolideringsskäl har endast utvalda stora webbplatser tidigare flyttats till separata processer. I den nya versionen kommer isoleringen också att tillämpas på webbplatser där användaren har loggat in med autentisering via OAuth (till exempel, via Google-konto) eller som ställer in HTTP-huvudet Cross-Origin-Opener-Policy. För den som vill aktivera isolering i separata processer för alla webbplatser tillhandahålls inställningen "chrome://flags/#enable-site-per-process".
- Inbyggda skyddsmekanismer mot sidokanalsattacker i V8-motorn, såsom Spectre, har stängts av, eftersom de anses vara mindre effektiva än isoleringen av webbplatser i separata processer. I den stationära versionen stängdes dessa mekanismer av redan i Chrome 70.
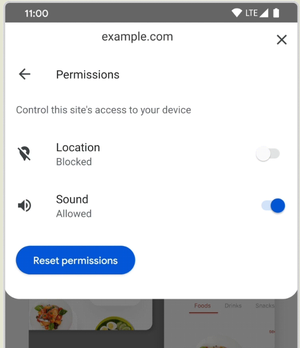
- Åtkomsten till webbplatsens behörighetsinställningar, såsom mikrofon, kamera och platsbestämning, har förenklats. För att visa behörighetslistan räcker det med att klicka på hänglåssymbolen i adressfältet och sedan välja avsnittet "Behörigheter".

- I läget Origin Trials (experimentella funktioner som kräver separat aktivering) har flera nya API:er lagts till. Origin Trial innebär möjlighet att arbeta med det angivna API:et från applikationer som laddas från localhost eller 127.0.0.1, eller efter registrering och erhållande av en speciell token som gäller under en begränsad tid för en specifik webbplats.
- API:et File Handling gör det möjligt att registrera webbapplikationer som filhanterare. Till exempel kan en webbapplikation som körs i PWA-läge (Progressive Web Apps) med en textredigerare registrera sig som hanterare av " .txt"-filer och därmed användas i systemets filhanterare för att öppna textfiler.

- API:et Shared Element Transitions tillåter användning av inbyggda effekter från webbläsaren för att visualisera förändringar i gränssnittets tillstånd i en-sidigt (SPA) och flersidigt (MPA) webapplikationer.
- API:et File Handling gör det möjligt att registrera webbapplikationer som filhanterare. Till exempel kan en webbapplikation som körs i PWA-läge (Progressive Web Apps) med en textredigerare registrera sig som hanterare av " .txt"-filer och därmed användas i systemets filhanterare för att öppna textfiler.
- I CSS-regeln @font-face har parametern size-adjust lagts till, vilket gör det möjligt att skala glyphens storlek för en viss typsnittstil utan att ändra värdet för CSS-egenskapen font-size (utrymmet för symbolen förblir detsamma, men glyphens storlek ändras inom det utrymmet).
- I JavaScript är metoden at() implementerad i objekten Array, String och TypedArray, vilket gör det möjligt att använda relativ indexering (där den relativa positionen anges som index i arrayen), inklusive negativa värden i förhållande till slutet (till exempel "arr.at(-1)" kommer att returnera det sista elementet i arrayen).
- I JavaScript-konstruktorn Intl.DateTimeFormat har egenskapen dayPeriod lagts till, vilket gör det möjligt att visa ungefärlig tid på dygnet (morgon, kväll, dag, natt).
- Vid användning av SharedArrayBuffers, som möjliggör skapandet av arrayer i delat minne, krävs nu även definitioner av HTTP-headerarna Cross-Origin-Opener-Policy och Cross-Origin-Embedder-Policy, utan vilka begäran kommer att blockeras.
- I API:et Media Session har handlingarna "togglemicrophone", "togglecamera" och "hangup" lagts till, vilket gör det möjligt för webbplatser som implementerar videokonferenssystem att koppla sina egna hanterare till knapparna för att stänga/öppna mikrofonen, stänga/öppna kameran och avsluta samtalet i gränssnittet för bild i bild.
- I API:et Web Bluetooth har filtreringen av hittade Bluetooth-enheter efter tillverkarens och produktens identifierare lagts till. Filtret anges via parametern "options.filters" i metoden Bluetooth.requestDevice().
- Den första fasen av beskärning av innehållet i HTTP-headern User-Agent har implementerats: ett varningsmeddelande om avskrivning av navigator.userAgent, navigator.appVersion och navigator.platform visas nu i fliken DevTools Issues.
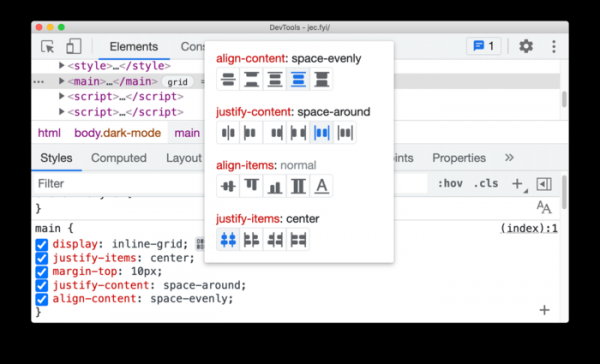
- En uppsättning förbättringar har lagts till verktygen för webbutvecklare. I webbkonsolen finns nu möjlighet att åsidosätta uttryck "const". I panelen Elements kan man snabbt förhandsgranska detaljer för iframe-element genom att högerklicka på elementet. Felsökning av CORS-fel (Cross-Origin Resource Sharing) har förbättrats. I nätverksaktivitetsinspektören har möjligheten att filtrera nätverksförfrågningar från WebAssembly lagts till. En ny CSS Grid-redigerare har införts ("display: grid" och "display: inline-grid") med förhandsgranskningsfunktion för ändringar.

Förutom nyheterna och buggfixarna har 35 sårbarheter åtgärdats i den nya versionen. Många av sårbarheterna har identifierats genom automatiserad testning med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem som kan kringgå alla nivåer av webbläsarskydd och köra kod utanför sandlådemiljö har upptäckts. Inom ramen för programmet för belöningar för sårbarheter har Google i samband med den aktuella utgåvan betalat ut 24 priser om totalt 112 000 dollar (två priser på 15 000 dollar, fyra priser på 10 000 dollar, ett pris på 8 500 dollar, två priser på 7 500 dollar, tre priser på 5 000 dollar, ett pris på 3 000 dollar och ett pris på 500 dollar). Storleken på 11 belöningar är ännu inte fastställd.
Källa: opennet.ru
