

Google har släppt version 93 av webbläsaren Chrome. Samtidigt finns det en stabil version av det fria projektet Chromium, som utgör grunden för Chrome. Webbläsaren Chrome kännetecknas av att den använder Google-logotyper, har en notifieringssystem för krascher, moduler för uppspelning av skyddat videoinnehåll (DRM), ett system för automatisk installation av uppdateringar och överföring av RLZ-parametrar vid sökning. Nästa Chrome-version, 94, är planerad till den 21 september (utvecklingen har flyttats till en 4-veckors releasecykel).
Huvudsakliga ändringar i Chrome 93:
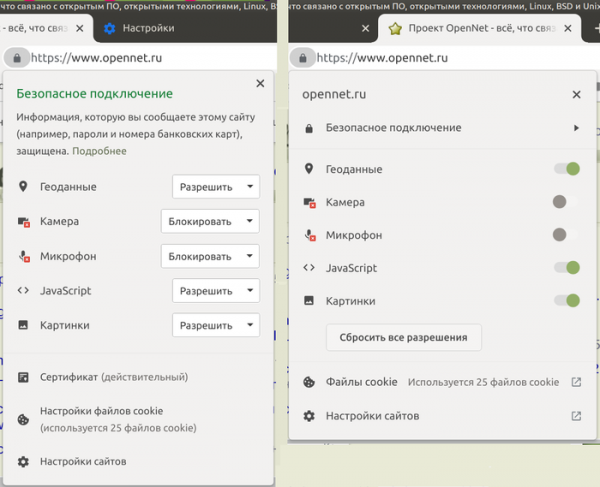
- Utseendet på informationsblocket om sidan (page info) har uppdaterats och stöder nu inbäddade block, och rullgardinsmenyer för åtkomsträttigheter har ersatts med växlingsknappar. De viktigaste uppgifterna visas först. Ändringen är inte tillgänglig för alla användare; för att aktivera den kan inställningen "chrome://flags/#page-info-version-2-desktop" användas.

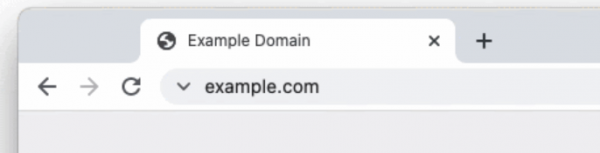
- För en liten procentandel av användarna har indikatorn för säker anslutning i adressfältet experimentellt ersatts med en mer neutral och otvetydig symbol (låset har ersatts med tecknet "V"). För anslutningar utan kryptering fortsätter indikatorn "inte säker" att visas. Anledningen till bytet av indikatorn nämns vara att många användare associerar låsindikatorn med att de kan lita på webbplatsens innehåll, snarare än att de uppfattar den som en indikation på krypterad anslutning. Enligt en undersökning av Google förstår endast 11% av användarna betydelsen av låsikonen.

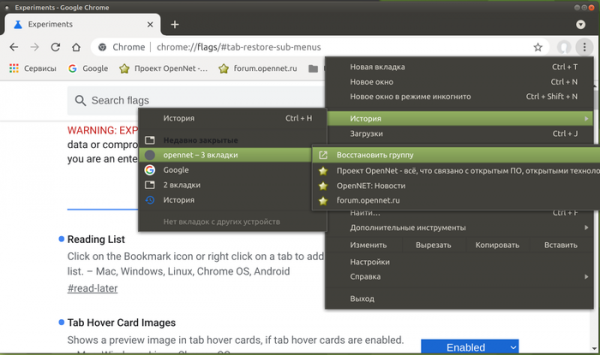
- I listan över nyligen stängda flikar visas innehållet i de stängda flikgrupperna (tidigare visades bara namnet på gruppen utan detaljerad information om innehållet) med möjlighet att återställa hela gruppen eller enskilda flikar. Denna möjlighet har inte aktiverats för alla användare, så det kan krävas att inställningen "chrome://flags/#tab-restore-sub-menus" ändras för att aktivera den.

- För företag har nya inställningar implementerats: DefaultJavaScriptJitSetting, JavaScriptJitAllowedForSites och JavaScriptJitBlockedForSites. Dessa inställningar gör det möjligt att hantera JIT-less-läget, som inaktiverar användningen av JIT-kompilering vid körning av JavaScript (endast Ignition-tolk används) och förbjuder tilldelning av körbar minne under kodens körning. Att inaktivera JIT kan vara fördelaktigt för att öka säkerheten vid användning av potentiellt farliga webbapplikationer, med en prestandaförlust av cirka 17% för JavaScript. Noterbart är att Microsoft har gått ännu längre och implementerat ett experimentellt läge i webbläsaren Edge, kallat "Super Duper Secure", som gör det möjligt för användaren att inaktivera JIT och aktivera hårdvaruskyddsmekanismer som inte är kompatibla med JIT, såsom CET (Controlflow-Enforcement Technology), ACG (Arbitrary Code Guard) och CFG (Control Flow Guard) för processer som bearbetar webb-innehåll. Om experimentet visar sig framgångsrikt kan man förvänta sig att det implementeras i huvudversionen av Chrome.
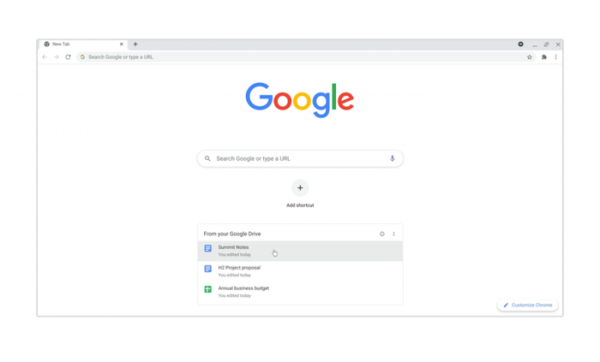
- På sidan för den nya fliken finns en lista över de mest efterfrågade dokumenten som sparats i Google Drive. Innehållet i listan motsvarar avsnittet Prioritet i drive.google.com. För att hantera visningen av innehållet i Google Drive kan inställningarna "chrome://flags/#ntp-modules" och "chrome://flags/#ntp-drive-module" användas.

- För sidan för den nya fliken har nya informationskort föreslagits, vilket underlättar att hitta nyligen visat innehåll och relaterad information. Kortleken syftar till att förenkla fortsättningen av arbetet med information som avbröts, till exempel kan korten hjälpa till att hitta ett recept på en maträtt som nyligen hittades online men försvann efter att sidan stängdes, eller att fortsätta med att välja produkter i butiker. Som ett experiment har användarna erbjudits två nya kort: "Recept" (chrome://flags/#ntp-recipe-tasks-module) för att söka efter matlagningsrecept och visa nyligen visade recept; "Inköp" (chrome://flags/#ntp-chrome-cart-module) för påminnelser om artiklar valda i nätbutiker.
- I Android-versionen har valfri stöd för en ständig sökpanel lagts till (chrome://flags/#continuous-search), vilket gör att de senaste sökresultaten i Google hålls i fokus (panelen fortsätter att visa resultat även efter navigering till andra sidor).

- I den version för Android-plattformen har en experimentell citatdelningsfunktion lagts till (chrome://flags/#webnotes-stylize), vilket gör det möjligt att spara en markerad del av en sida som ett citat och dela det med andra användare.
- Vid publicering av nya tillägg eller uppdateringar i Chrome Web Store krävs nu att utvecklaren använder tvåfaktorsautentisering.
- För användare av Google-konto finns det ett alternativ för att spara betalningsinformation i sitt Google-konto.
- I inkognitoläget, när alternativet för rensning av navigeringsdata aktiveras, har en ny bekräftelsedialog implementerats som förklarar att rensning av data kommer att stänga fönstret och avsluta alla sessioner i inkognitoläget.
- På grund av identifierade inkompatibiliteter med firmware på vissa enheter har stödet för den nya metoden för nyckelutbyte, som introducerades i Chrome 91 och är motståndskraftig mot kvantdatorattacker, midlertidigt inaktiverats. Metoden är baserad på användning av TLSv1.3-förlängningen CECPQ2 (Combined Elliptic-Curve and Post-Quantum 2), som kombinerar den klassiska nyckelutbytesmetoden X25519 med HRSS-schemat, som är baserat på algoritmen NTRU Prime, utvecklad för postkvantkryptosystem.
- Portarna 989 (ftps-data) och 990 (ftps) har lagts till i listan över blockerade nätverksportar för att förhindra ALPACA-attacker. Tidigare blockerades portarna 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 och 10080 för att skydda mot NAT slipstreaming-attacker.
- Stödet för algoritmen 3DES har upphört i TLS. Specifikt har chifferuppsättningen TLS_RSA_WITH_3DES_EDE_CBC_SHA tagits bort, som är sårbar för Sweet32-attacker.
- Stödet för distributionen Ubuntu 16.04 har upphört.
- Det har gjorts möjligt att använda API:et WebOTP mellan olika enheter som är kopplade genom ett gemensamt Google-konto. WebOTP tillåter webappen att läsa engångskoder för autentisering som skickas via SMS. Den föreslagna ändringen gör det möjligt att få en autentiseringskod på en mobil enhet med Chrome för Android och använda den på en skrivbordssystem.
- API:et User-Agent Client Hints, som utvecklas som ett alternativ till User-Agent-headern, har utvidgats. User-Agent Client Hints gör det möjligt att selektivt tillhandahålla data om specifika webbläsar- och systemparametrar (version, plattform etc.) endast efter begäran. servern. Användaren kan å sin sida bestämma vilken information som kan tillhandahållas webbplatsägare. Vid användning av User-Agent Client Hints skickas inte webbläsarens identifierare utan en uttrycklig begäran, och som standard anges endast grundläggande parametrar, vilket gör det svårt att genomföra passiv identifiering.
I den nya versionen har stödet för parametern Sec-CH-UA-Bitness implementerats för att returnera uppgifter om plattformens bitbredd, vilket kan användas för att leverera optimerade binärfiler. Som standard skickas parametern Sec-CH-UA-Platform med allmän information om plattformen. I värdet UADataValues, som returneras vid anrop av getHighEntropyValues(), ges som standard allmänna parametrar om detaljerad information inte kan levereras. Metoden toJSON har lagts till i objektet NavigatorUAData, vilket möjliggör användningen av konstruktioner som JSON.stringify(navigator.userAgentData).
- Stabilisering och som standard erbjuds möjligheten att paketera resurser i paket i Web Bundle-format, vilket är lämpligt för att möjliggöra en mer effektiv nedladdning av ett stort antal relaterade filer (CSS-stilar, JavaScript, bilder, iframe). Bland nackdelarna med det nuvarande stödet för paket för JavaScript-filer (webpack) som man försöker åtgärda i Web Bundle: i HTTP-cachen kan själva paketet lagras, men inte dess beståndsdelar; kompilering och körning kan börja först efter fullständig nedladdning av paketet; ytterligare resurser, såsom CSS och bilder, måste kodas i form av JavaScript-strängar, vilket leder till att storleken ökar och en ytterligare parseringsfas måste genomföras.
- WebXR Plane Detection API har lagts till, vilket tillhandahåller uppgifter om plana ytor i en virtuell 3D-miljö. Den angivna API:n möjliggör att man kan undvika resurskrävande databehandling som erhålls genom MediaDevices.getUserMedia()-anrop, genom att använda egna implementeringar av datorseendealgoritmer. Det är värt att påminna om att WebXR API möjliggör en enhetlig hantering av olika typer av virtuella verklighetsenheter, från stationära 3D-headset till lösningar baserade på mobila enheter.
- I läget Origin Trials (experimentella funktioner som kräver separat aktivering) har flera nya API:er lagts till. Origin Trial innebär möjlighet att arbeta med det angivna API:et från applikationer som laddas från localhost eller 127.0.0.1, eller efter registrering och erhållande av en speciell token som gäller under en begränsad tid för en specifik webbplats.
- Multi-Screen Window Placement API har föreslagits, vilket gör det möjligt att placera fönster på vilken skärm som helst ansluten till det aktuella systemet, samt att spara fönsterpositionen och vid behov expandera fönstret till helskärm. Till exempel kan ett webbprogram för att visa presentationer organisera visning av slides på en skärm, medan det visar anteckningar för talaren på en annan.
- I rubriken Cross-Origin-Embedder-Policy, som styr isoleringsläget för Cross-Origin och definierar regler för säker användning av privilegierade operationer på sidan, har stöd för parametern "credentialless" lagts till för att inaktivera överföringen av information relaterad till autentisering, såsom cookies och klientcertifikat.
- För fristående webbaserade applikationer (PWA, Progressive Web Apps), som styr rendering av innehållet i fönstret och hanterar inmatning, har ett överlägg med fönsterkontrollsobjekt, såsom en rubrikområde och knappar för expandering/minimering av fönstret, tillhandahållits. Överlägget utökar det redigeringsbara området till hela fönstret och möjliggör att egna element kan läggas till i rubrikområdet.

- Möjligheten att skapa PWA-appar som kan användas som URL-hanterare har lagts till. Till exempel kan appen music.example.com registrera sig som en URL-hanterare för https://*.music.example.com, och alla omdirigeringar från externa applikationer via dessa länkar, som från meddelandeappar och e-postklienter, kommer att öppna den aktuella PWA-appen i stället för en ny flik i webbläsaren.
- Möjligheten att ladda CSS-filer med uttrycket "import" har införts, liknande laddningen av JavaScript-moduler, vilket är praktiskt för att skapa egna element och gör det möjligt att undvika att stila med kod i JavaScript. import sheet from './styles.css' assert { type: 'css' }; document.adoptedStyleSheets = [sheet]; shadowRoot.adoptedStyleSheets = [sheet];
- En ny statisk metod AbortSignal.abort() har lagts till, som returnerar ett AbortSignal-objekt där parameter aborted redan har ställts in. Istället för att använda flera kodrader för att skapa ett AbortSignal-objekt i statusen aborted kan det nu göras med en enda rad "return AbortSignal.abort()".
- Elementet Flexbox har fått stöd för nyckelord som start, end, self-start, self-end, left och right, vilka kompletterar nyckelorden center, flex-start och flex-end med medel för förenklad justering av positionen för flex-element.
- En ny valfri egenskap "cause" har implementerats i konstruktorn Error(), som gör det enkelt att länka fel tillsammans. const parentError = new Error('parent'); const error = new Error('parent', { cause: parentError }); console.log(error.cause === parentError); // → true
- Egenskapen HTMLMediaElement.controlsList har fått stöd för läget noplaybackrate, vilket gör det möjligt att inaktivera delar av det medföljande användargränssnittet i webbläsaren för att ändra uppspelningshastigheten för multimediainnehåll.
- En header har lagts till: Sec-CH-Prefers-Color-Scheme, vilket möjliggör att skicka information om användarens föredragna färgschema vid begäran, vilket gör det möjligt för webbplatsen att optimera laddningen av CSS relaterade till det valda schemat och undvika synliga växlingar mellan andra scheman.
- Egenskapen Object.hasOwn har lagts till, som är en förenklad version av Object.prototype.hasOwnProperty, implementerad som en statisk metod. Object.hasOwn({ prop: 42 }, 'prop') // → true
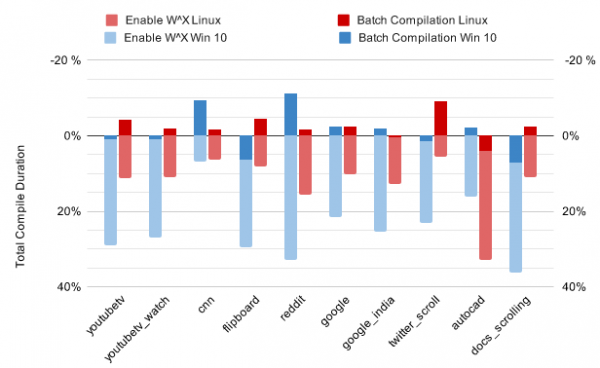
- I JIT-kompilatorn Sparkplug, som är avsedd för mycket snabb råkompilering, har läget för batchbearbetning av operationer lagts till, vilket minskar overheaden av att växla mellan skrivrätt och körläget. Sparkplug kompilerar nu flera funktioner samtidigt och anropar mprotect en gång för att ändra åtkomstbehörigheterna för hela gruppen. Det föreslagna läget minskar kompileringstiden med (upp till 44%) utan negativ påverkan på JavaScripts körprestanda.

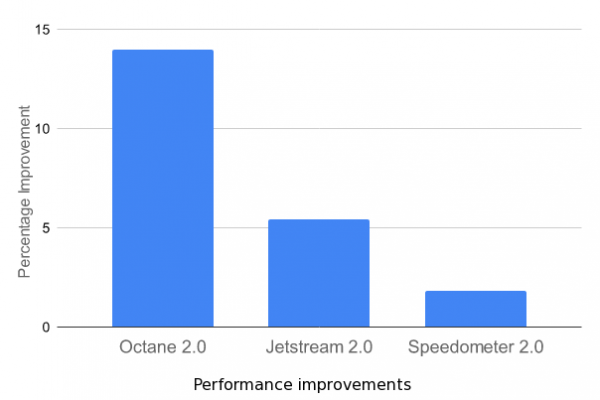
- I Android-versionen har de inbyggda skyddsmekanismerna i V8-motorn mot sidokanalattacker, såsom Spectre, inaktiverats, eftersom de inte bedöms vara lika effektiva som att isolera webbplatser i separata processer. I desktopversionen inaktiverades dessa mekanismer redan i Chrome 70. Att avaktivera överflödiga kontroller har ökat prestandan med 2-15%.

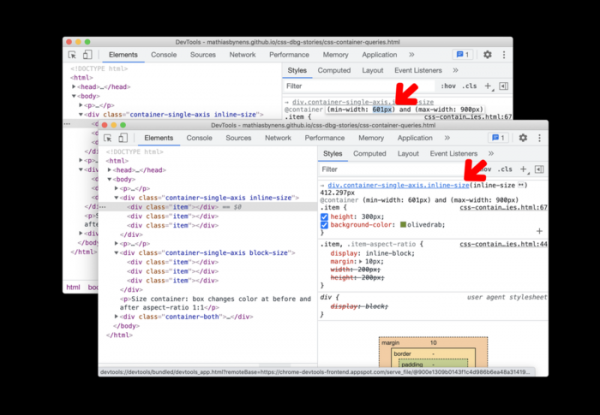
- Förbättringar har gjorts i verktygen för webbutvecklare. I stilinspektörsläget finns nu möjlighet att redigera förfrågningar skapade med uttrycket @container. I nätverksinspektörsläget har en förhandsvisning av resurser i Web bundle-format implementerats. I webbkonsolen har alternativ för att kopiera rader som JavaScript- eller JSON-litteraler lagts till i kontextmenyn. Felsökning av CORS (Cross-Origin Resource Sharing) har gjorts enklare.

Förutom nya funktioner och buggfixar i den nya versionen har 27 sårbarheter åtgärdats. Många av sårbarheterna upptäcktes genom automatiserad testning med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem som gör det möjligt att kringgå alla skyddsnivåer i webbläsaren och köra kod utanför sandbox-miljön har upptäckts. Inom ramen för programmet för belöningsutbetalningar för upptäckte sårbarheter har Google betalat ut 19 priser på totalt 136500 dollar (tre priser på 20000 dollar, ett pris på 15000 dollar, tre priser på 10000 dollar, ett pris på 7500 dollar, tre priser på 5000 dollar och tre priser på 3000 dollar). Storleken på 5 av belöningarna har ännu inte fastställts.
Källa: opennet.ru
