

Företaget Google har släppt version 98 av webbläsaren Chrome. Samtidigt finns en stabil version av det fria projektet Chromium, som utgör grunden för Chrome. Webbläsaren Chrome kännetecknas av användning av Googles logotyper, ett system för att skicka meddelanden vid krasch, moduler för uppspelning av kopieringsskyddat videoinnehåll (DRM), ett system för automatisk installation av uppdateringar och överföring av RLZ-parametrar vid sökning. Den nästa versionen av Chrome 99 är planerad till den 1 mars.
Huvudsakliga förändringar i Chrome 98:
- Webbläsaren har en inbyggd lagring för rotcertifikat från certifieringsmyndigheter (Chrome Root Store), som kommer att användas istället för externa lagringar som är specifika för varje operativsystem. Lagringen har implementerats på samma sätt som det oberoende lagret av rotcertifikat i Firefox, som används som det första steget för att kontrollera kedjan av certifikatöverensstämmelse när man öppnar webbplatser via HTTPS. Den nya lagringen kommer för närvarande inte att användas som standard. För att underlätta översättning av konfigurationer kopplade till systemlagringar och för att säkerställa bärbarhet, kommer en övergångsperiod att gälla under en viss tid, under vilken Chrome Root Store kommer att inkludera en fullständig uppsättning certifikat som har godkänts på de flesta stödda plattformar.
- Genomförandet av planen för att stärka skyddet mot attacker relaterade till åtkomst till resurser i det lokala nätverket eller på användarens dator (localhost) via skript som laddas när webbsidan öppnas fortsätter. Sådana förfrågningar används av angripare för att genomföra CSRF-attacker på routrar, åtkomstpunkter, skrivare, företagswebbgränssnitt och andra enheter och tjänster som endast accepterar förfrågningar från det lokala nätverket.
För att skydda mot sådana attacker vid åtkomst till eventuella subresurser inom det interna nätverket, kommer webbläsaren att börja skicka en tydlig begäran om behörighet för att ladda sådana subresurser. Begäran om behörighet görs genom att skicka en server Huvudwebbplatsens CORS (Cross-Origin Resource Sharing) begäran med rubriken «Access-Control-Request-Private-Network: true» ska göras innan man kontaktar det interna nätverket eller localhost. Vid bekräftelse av operationen i svaret på denna begäran måste servern returnera rubriken «Access-Control-Allow-Private-Network: true». I Chrome 98 är kontrollen implementerad i testläge och om bekräftelse saknas visas en varning i webbkonsolen, men själva begäran av subresursen blockeras inte. Blockering planeras att inkluderas tidigast vid utgivningen av Chrome 101.
- Kontoinställningarna har integrerats med verktyg för att hantera aktiveringen av det utökade skyddet mot farliga webbplatser (Enhanced Safe Browsing), där ytterligare kontroller aktiveras för att skydda mot phishing, skadlig aktivitet och andra hot på webben. När läget aktiveras kommer ett erbjudande att visas i Google-kontot för att aktivera läget även i Chrome.
- En modell för att upptäcka phishingförsök på klientsidan har lagts till, implementerad med hjälp av TFLite (TensorFlow Lite) maskininlärningsplattform som inte kräver att data skickas för att utföra kontrollen på Googles sida (telemetri med information om modellens version och beräknade viktkoefficienter för varje kategori skickas dock). När ett phishingförsök upptäckts kommer en varningssida att visas för användaren innan den misstänkta webbplatsen öppnas.
- I API Client Hints, som utvecklas som en ersättning för User-Agent-headern och gör det möjligt att selektivt lämna data om specifika webbläsar- och systemparametrar (version, plattform osv.) endast efter förfrågan. servern, möjligheten att sätta in falska namn i listan över webbläsaridentifierare, på liknande sätt som som används i TLS-mekanismen GREASE (Generate Random Extensions And Sustain Extensibility). Till exempel, förutom ‘»Chrome»; v=»98″‘ och ‘»Chromium»; v=»98″‘ kan en slumpmässig identifierare för en icke-existerande webbläsare ‘»(Not;Browser»; v=»12″‘ läggas till i listan. En sådan insättning kommer att möjliggöra identifiering av problem med behandlingen av identifierare för okända webbläsare, vilket leder till att alternativa webbläsare tvingas låtsas vara andra populära webbläsare för att kringgå kontrollen enligt listor över tillåtna webbläsare.
- Från och med den 17 januari slutar Chrome Web Store att ta emot tillägg som använder den andra versionen av Chrome-manifestet. Nya tillägg kommer nu endast att accepteras med den tredje versionen av manifestet. Utvecklare av tidigare tillagda tillägg kommer, som tidigare, att kunna publicera uppdateringar med den andra versionen av manifestet. Fullständigt stöd för den andra versionen av manifestet är planerat att upphöra i januari 2023.
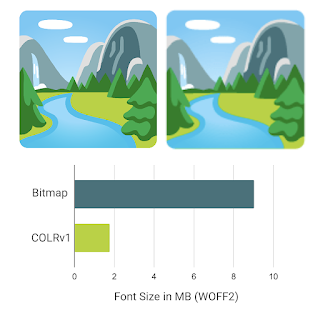
- Stöd för färgade vektorskrifter i formatet COLRv1 har lagts till (en underuppsättning av OpenType-skrifter, som förutom vektorglypherna innehåller ett lager med färginformation), vilka kan användas för att exempelvis skapa flerfärgade emoji. Till skillnad från det tidigare stödda formatet COLRv0 har COLRv1 möjlighet att använda gradienter, överlagringar och transformeringar. Formatet erbjuder också en kompakt lagringsform, säkerställer effektiv komprimering och möjliggör återanvändning av konturer, vilket signifikant minskar skriptstorleken. Till exempel tar Noto Color Emoji-skriften i rasterform upp 9 MB, medan den i vektorformat COLRv1 endast tar upp 1.85 MB.

- I läget Origin Trials (experimentella funktioner som kräver separat aktivering) har API:et Region Capture implementerats, vilket gör det möjligt att beskära det fångade videoklippet. Beskärning kan vara nödvändig i webben-appar som fångar video från sin flik, för att klippa ut specifikt innehåll innan det skickas. Origin Trial innebär möjlighet att använda det angivna API:et från appar som laddas från localhost eller 127.0.0.1, eller efter registrering och erhållande av en speciell token som gäller under en begränsad tid för en viss webbplats.
- I CSS-egenskapen «contain-intrinsic-size» har stöd för värdet «auto» lagts till, vilket innebär att den senaste minneslagrade storleken för elementet kommer att användas (när den används tillsammans med «content-visibility: auto» behöver utvecklaren inte gissa sig till den ritade storleken på elementet).
- Egenskapen AudioContext.outputLatency har lagts till, genom vilken information om förväntad fördröjning innan ljudet spelas upp kan uppnås (fördröjningen mellan begäran av ljudet och början av bearbetningen av de mottagna data av ljudutmatningsenheten).
- CSS-egenskapen color-scheme ger möjlighet att bestämma vilka färgscheman som korrekt kan visas för ett element ("light", "dark", "day mode" och "night mode"). En parameter "only" har lagts till som möjliggör uteslutning av tvingad förändring av färgschema för specifika HTML-element. Till exempel, om du anger "div { color-scheme: only light }", kommer endast det ljusa temat att användas för div-elementet, även om det mörka temat är tvingat aktiverat i webbläsaren.
- CSS har fått stöd för mediafrågor ‘dynamic-range’ och ‘video-dynamic-range’ för att fastställa om en skärm stöder HDR (High Dynamic Range).
- I funktionen window.open() har det lagts till möjlighet att välja om en länk ska öppnas i en ny flik, ett nytt fönster eller ett popup-fönster. Dessutom returnerar egenskapen window.statusbar.visible nu "false" för popup-fönster och "true" för flikar och fönster. const popup = window.open(‘_blank’,’,’popup=1′); // Öppna i ett popup-fönster const tab = window.open(‘_blank’,’,’popup=0′); // Öppna i en flik
- För fönster och arbetare har metoden structuredClone() implementerats, vilket möjliggör skapande av rekursiva kopior av objekt som inkluderar egenskaper av inte bara det angivna objektet utan också alla andra objekt som det nuvarande objektet refererar till.
- Web Authentication API har lagt till stöd för att utvidga specifikationen FIDO CTAP2, vilket gör det möjligt att ange den minimi tillåtna storleken på PIN-koden (minPinLength).
- För installerade isolerade web-appar har komponenten Window Controls Overlay lagts till, vilket utökar applikationens skärmområde över hela fönstret, inklusive rubrikområdet, där standardfönsterkontrollerna (stänga, minimera, maximera) ligger. Web-applikationen kan hantera rendering och bearbetning av indata i hela fönstret, förutom den överlagrade rutan med fönsterkontroller.
- I WritableStreamDefaultController har en signalhanteringsegenskap lagts till, som returnerar ett objekt AbortSignal, vilket gör att skrivoperationer i WritableStream omedelbart kan stoppas utan att vänta på att de ska slutföras.
- I WebRTC har stöd för SDES-nyckelhandshälsmekanismen avlägsnats, vilken av IETF förklarades vara föråldrad 2013 på grund av säkerhetsproblem.
- Som standard är U2F API (Cryptotoken) avstängt, vilket tidigare har förklarats som föråldrat och ersatts av Web Authentication API. U2F API kommer att tas bort helt i Chrome 104.
- I Directory API har fältet installed_browser_version förklarats som föråldrat, och istället föreslås ett nytt fält pending_browser_version, vilket innehåller information om webbläsarversionen med hänsyn till nedladdade men inte tillämpade uppdateringar (dvs. den version som kommer att gälla efter att webbläsaren startas om).
- Parametrarna som möjliggjorde stöd för TLS 1.0 och 1.1 har tagits bort.
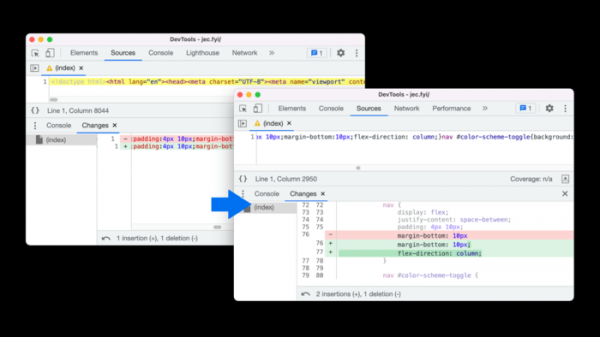
- Förbättringar har gjorts i verktygen för webb-utvecklare. En flik för att utvärdera prestandan av back-forward cache har lagts till, vilket möjliggör omedelbar navigering med knapparna "Tillbaka" och "Framåt". Möjlighet att emulera mediafrågor forced-colors har lagts till. I Flexbox-redigeraren har det lagts till knappar för att stödja egenskaperna row-reverse och column-reverse. I fliken "Changes" visas ändringar efter kodformatering, vilket förenklar analysen av minifierade sidor.

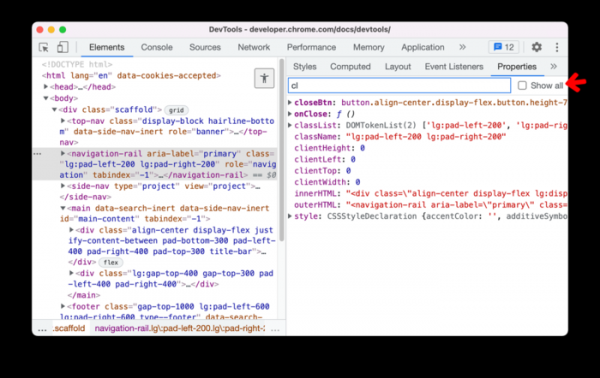
Implementeringen av kodvisarpanelen har uppdaterats till versionen av kodredigeraren CodeMirror 6, som avsevärt förbättrar prestandan vid arbete med mycket stora filer (WASM, JavaScript), löser problem med oavsiktliga förskjutningar vid navigering och förbättrar rekommendationerna i autokompletteringssystemet vid kodredigering. I panelen med CSS-egenskaper har möjlighet till filtrering av utdata efter namn eller värde för egenskapen lagts till.

Förutom nyheter och buggfixar har den nya versionen åtgärdat 27 sårbarheter. Många av sårbarheterna har upptäckts genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Ingen kritisk problematik som skulle tillåta att bypassa alla skyddsnivåer i webbläsaren och köra kod i systemet utanför sandbox-miljön har identifierats. Inom ramen för programmet för belöningar för upptäckta sårbarheter har Google betalat ut 19 priser på totalt 88 000 USD (två priser på 20 000 USD, ett pris på 12 000 USD, två priser på 7 500 USD, fyra priser på 1 000 USD och ett pris på 7 000 USD, 5 000 USD, 3 000 USD och 2 000 USD).
Källa: opennet.ru
