

Firefox 102 har släppts. Utgåvan av Firefox 102 tillhör kategorin för långsiktig support (ESR), uppdateringar släpps under ett år. Dessutom har en uppdatering av tidigare långsiktig supportversion 91.11.0 skapats (ytterligare två uppdateringar, 91.12 och 91.13, väntas i framtiden). Den nya versionen Firefox 103 går in i beta-testning inom de närmaste timmarna, och släppdatumet är den 26 juli.
Huvudnyheterna i Firefox 102:
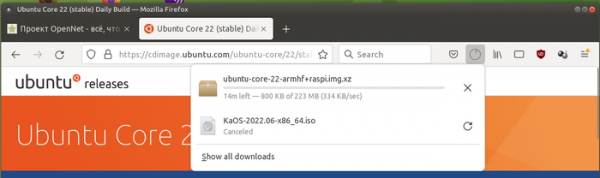
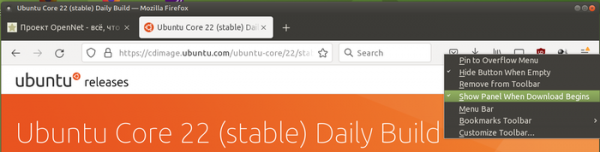
- Funktionen för att automatiskt öppna panelen med information om nedladdade filer vid varje ny nedladdning kan nu stängas av.


- Skydd mot spårning när man navigerar till andra sidor har lagts till genom justeringar av parametern i URL:en. Skyddet innebär att parametrar som används för spårning (som utm_source) tas bort från URL:en och aktiveras vid aktivering av strikt läge för blockering av oönskat innehåll (Enhanced Tracking Protection -> Strict) eller när en webbplats öppnas i privat surfning. Valfri rensning kan också aktiveras via parameter privacy.query_stripping.enabled i about:config.
- Ljudavkänning har flyttats till en separat process med striktare sandbox-isolering.
- I bild-i-bild-läget visas undertexter vid visning av videor från HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar och SonyLIV. Tidigare visades undertexter endast för YouTube, Prime Video, Netflix och webbplatser som använder WebVTT-formatet (Web Video Text Track).
- På Linux-plattformen har möjligheten att använda DBus-tjänsten Geoclue för platsbestämning lagts till.
- Visningen av PDF-dokument i högt kontrastläge har förbättrats.
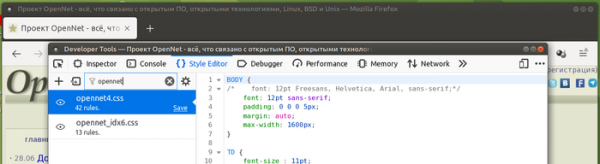
- I utvecklargränssnittet för webben under fliken Style Editor har stöd för filtrering av stiltabeller efter namn lagts till.

- I API:et Streams har klassen TransformStream och metoden ReadableStream.pipeThrough lagts till, som kan användas för att skapa och överföra data i form av ström (pipe) mellan ReadableStream och WritableStream, med möjlighet att anropa en hanterare för att omvandla strömmen för varje block.
- I API:et Streams har klasserna ReadableStreamBYOBReader, ReadableByteStreamController och ReadableStreamBYOBRequest lagts till för effektiv direktöverföring av binära data utan interna köer.
- Den icke-standardiserade egenskapen Window.sidebar, som endast tillhandahålls i Firefox, planeras för borttagning.
- Integration av CSP (Content-Security-Policy) med WebAssembly har säkerställts, vilket gör att CSP-restriktioner kan tillämpas även för WebAssembly. Nu kan ett dokument som har skriptexekvering förbjuden via CSP inte köra WebAssembly-bytecode om inte parametern ‘unsafe-eval’ eller ‘wasm-unsafe-eval’ sätts.
- I CSS har media-frågor fått egenskapen update, som gör det möjligt att koppla till uppdateringsfrekvensen för information som stöds av utdataenheten (till exempel sätts värdet «slow» för e-boksskärmar, «fast» för vanliga skärmar och «none» vid utskrift).
- För tillägg som stöder den andra versionen av manifestet har API Scripting gett tillgång till att köra skript i kontexten av webbplatser, infoga och ta bort CSS, samt hantera registreringen av innehållsskript.
- I Firefox för Android, vid ifyllnad av formulär med kreditkortsinformation, visas en separat begäran om att spara den angivna informationen för autofyllningssystemet. Problemet som orsakade krascher vid öppning av skärmtangentbordet när stora mängder data fanns i urklippet har åtgärdats. Problemet med att Firefox stannar vid växling mellan appar har också lösts.
Förutom nya funktioner och felkorrigeringar har 22 sårbarheter åtgärdats i Firefox 102, varav 5 klassificeras som kritiska. Sårbarheten CVE-2022-34479 gör det möjligt att på Linux-plattformen visa ett pop-up-fönster som överlappar adressfältet (kan användas för att simulera ett falskt gränssnitt för att vilseleda användare, såsom för phishing). Sårbarheten CVE-2022-34468 gör det möjligt att kringgå CSP-restriktioner som hindrar körningen av JavaScript-kod i iframes genom att substituera URI-länkar med «javascript:». Fem sårbarheter (sammanfattade under CVE-2022-34485, CVE-2022-34485 och CVE-2022-34484) beror på problem med minneshantering, såsom buffertöverflöden och åtkomst till redan frigjorda minnesområden. Dessa problem kan potentiellt leda till att skadlig kod exekveras vid öppning av särskilt utformade sidor.
Källa: opennet.ru
