

Firefox 107 har släppts. Dessutom har en uppdatering av den långsiktiga stödlinjen – 102.5.0 – skapats. Under en snar framtid kommer Firefox 108 att gå in i beta-testning, med release planerad till den 13 december.
Huvudnyheterna i Firefox 107:
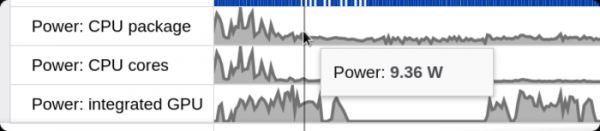
- I profilgränssnittet (fliken Prestanda i utvecklarverktygen) har möjligheten att analysera energiförbrukningen på system som kör Linux och macOS med Intel-processorer lagts till (tidigare var energiförbrukningsprofilering endast tillgänglig på system med Windows 11 och datorer från Apple med M1-chip).

- CSS-egenskaperna "contain-intrinsic-size", "contain-intrinsic-width", "contain-intrinsic-height", "contain-intrinsic-block-size" och "contain-intrinsic-inline-size" har implementerats, vilket gör det möjligt att ange storleken på ett element som kommer att användas oavsett påverkan på storleken av barn-element (till exempel, när en ökning av storleken hos ett barn-element kan sträcka ut föräldraelementet). De föreslagna egenskaperna tillåter webbläsaren att omedelbart bestämma storleken utan att vänta på att barn-elementen ska ritas. Vid inställning av värdet "auto" kommer den senaste ritade storleken på elementet att användas för storleksfixering.
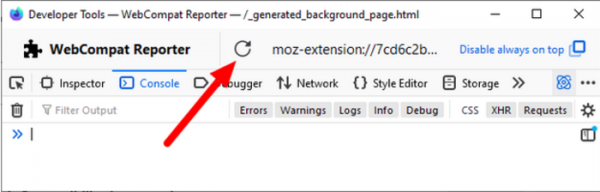
- I webbutvecklarverktygen har felsökningen av tillägg baserade på WebExtension-tekniken förenklats. Verktyget webext har fått alternativet "—devtools" (webext run —devtools), vilket automatiskt öppnar ett webbläsarfönster med webbutvecklarverktyg, till exempel för att identifiera orsaken till ett fel. Inspektion av popup-fönster har förenklats. En knapp för att Ladda om har lagts till i panelen för att ladda om WebExtension efter att ändringar har gjorts i koden.

- Prestandan för Windows-versionerna i Windows 11 22H2 har ökat vid bearbetning av länkövergångar i IME (Input Method Editor) och Microsoft Defender.
- Förbättringar i Android-versionen:
- Läget för fullständigt skydd av cookies (Total Cookie Protection) har lagts till, vilket tidigare endast användes vid öppnande av webbplatser i privat läge och vid val av strikt mode för blockering av oönskat innehåll. I Total Cookie Protection tillämpas ett separat isolerat lagringsutrymme för cookies för varje webbplats, vilket förhindrar att cookies används för att spåra rörelser mellan webbplatser, eftersom alla cookies från externa block som laddas till webbplatsen (iframe, js osv.) kopplas till den webbplats där dessa block laddades och inte överförs när man öppnar dessa block från andra webbplatser.
- Förebyggande laddning av mellanliggande certifikat har möjliggjorts för att minska antalet fel vid öppnande av webbplatser via HTTPS.
- I texterna på webbplatser har funktionen för att förstora innehåll vid textmarkering inkluderats.
- Stöd för bildväljarpaneler som har introducerats sedan Android 7.1 har lagts till (Image keyboard, mekanism för att skicka bilder och annat multimediainnehåll direkt i textredigeringsformulär i applikationer).
Förutom nyheter och buggfixar har 21 sårbarheter åtgärdats i Firefox 107. Tio sårbarheter klassificeras som allvarliga. Sju sårbarheter (sammanställda under CVE-2022-45421, CVE-2022-45409, CVE-2022-45407, CVE-2022-45406, CVE-2022-45405) orsakas av problem med hanteringen av minne, såsom buffertöverskridningar och försök att få tillgång till redan frigjorda minnesområden. Dessa problem kan potentiellt leda till att skadlig kod exekveras vid öppnande av särskilt utformade sidor. Två sårbarheter (CVE-2022-45408, CVE-2022-45404) möjliggör att man kringgår aviseringen för att arbeta i helskärm, till exempel för att simulera webbläsargränssnittet och vilseleda användaren vid phishing.
Källa: opennet.ru
