

Lanseringen av webbläsaren Firefox 131 har ägt rum och uppdateringar av tidigare versioner med långsiktigt stöd — 115.16.0 och 128.3.0. Firefox 132 har nu gått in i beta-testning, med release planerad till den 29 oktober.
Huvudsakliga nyheter i Firefox 131:
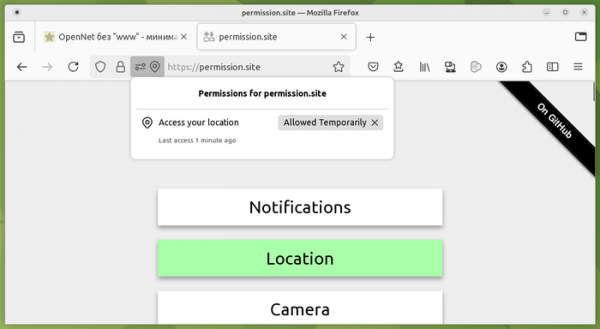
- Möjlighet att ge webbsidor tillfälliga behörigheter (till exempel åtkomst till platsinformation), som upphör att gälla efter att fliken stängs eller en timme efter att användaren gett sitt godkännande.

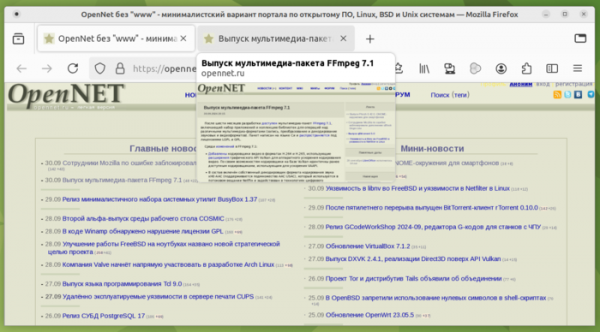
- Visning av miniatyrbilder av sidor när muspekaren föras över flikknappar är nu aktiverad som standard. Det förväntas att miniatyrerna gör det lättare att hitta rätt sidor, utan att behöva gå igenom flikar med identiska titlar.

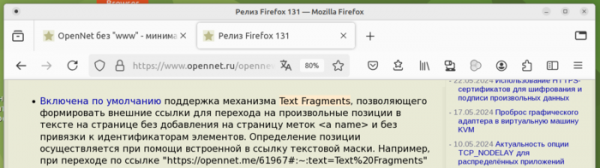
- Stödet för mekanismen Text Fragments är som standard aktiverat, vilket gör det möjligt att skapa externa länkar för att gå till specifika positioner i texten på sidan utan att lägga till etiketter på sidan. <a name> и без привязки к идентификаторам элементов. Определение позиции осуществляется при помощи встроенной в ссылку текстовой маски. Например, при переходе по ссылке «https://opennet.me/61967#:~:text=Text%20Fragments» браузер прокрутит страницу на позицию с фразой «Text Fragments» и выделит её цветом. Кроме задания простой маски поддерживается возможность определения масок начала и конца подсвечиваемого текста, а также привязки к предшествующим и последующим маскам, используемым для выделения нужного фрагмента при наличии нескольких совпадений на странице.

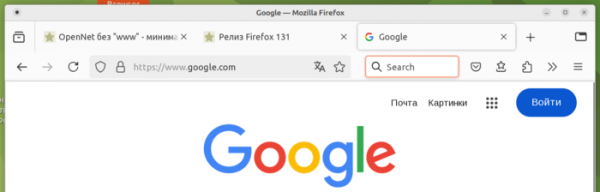
- Den viktigaste sidan för sökmotorn öppnas nu genom att trycka på shift-enter eller shift-klicka i en tom sökruta som kan läggas till i fältet bredvid adressfältet.

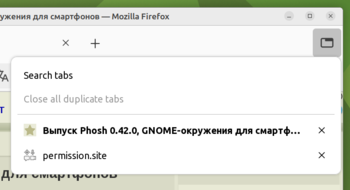
- Ikonen för menyn med alla öppna flikar, som visas uppe till höger, har ändrats (istället för ett «V»-tecken används nu en bild av en flik).

- I det inbyggda översättningssystemet används nu standard språk som användaren tidigare har valt för översättning.
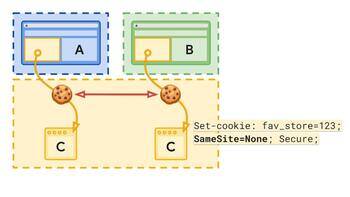
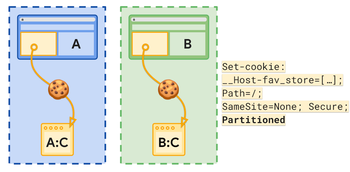
- Stödet för teknologin CHIPS (Cookies Having Independent Partitioned State), skapad av Google inom ramen för initiativet Privacy Sandbox, har lagts till för att isolera cookies. domän första nivån, med hjälp av attributet "Partitioned". Om det i vanliga fall är möjligt för externt skript från webbplats "C", inbäddat på webbplatser "A" och "B", att hantera gemensamma cookies för dessa webbplatser, så kommer cookies som ställs in av webbplats "C" att vara helt separerade när koden laddas från webbplatserna "A" och "B" om attributet "Partitioned" anges.


- Värdet SameSite=None för cookies kan nu endast ställas in i Secure-läge, vilket gäller för anslutningar genom HTTPS. SameSite=None inaktiverar begränsningar för att skicka cookies för insättningar från externa webbplatser.
- I samband med förberedelserna för övergången till specifikationen SVG 2 har egenskaperna SVGGraphicsElement.nearestViewportElement och SVGGraphicsElement.farthestViewportElement tagits bort, då de deklarerades som föråldrade i februari.
- I enlighet med rekommendationen från arbetsgruppen som arbetar med standardisering av CSS, har CSS-egenskapen „inset-area” döpts om till „position-area”.
- I JavaScript-gränssnittet Iterator har stöd för synkront utförda hanterare lagts till för Iterator.prototype.drop(), Iterator.prototype.every(), Iterator.prototype.filter(), Iterator.prototype.find(), Iterator.prototype.flatMap(), Iterator.prototype.forEach(), Iterator.prototype.map(), Iterator.prototype.reduce(), Iterator.prototype.some() och Iterator.prototype.take(), vilket möjliggör användning av operationer liknande de som används med arrayer utan att uttryckligen skapa intermediala Array-objekt, vilket är användbart vid hantering av mycket stora datamängder.
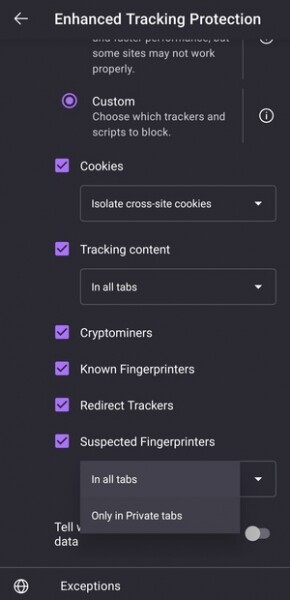
- I Android-versionen väljs nu som standard den sektion dit den senaste bokmärket lades till, snarare än den övergripande bokmärkessektionen, när man sparar ett bokmärke. Inställningar har lagts till för att aktivera skydd mot skymd användaridentifiering (fingerprint) som inte är kopplad till kända spårare. Alternativet är tillgängligt när anpassad eller avancerad spårningsskyddsläge väljs.

Förutom nyheter och buggfixar har Firefox 131 åtgärdat 24 sårbarheter. 18 av sårbarheterna har märkts som kritiska, varav 14 orsakas av minneshanteringsproblem, såsom buffertöverflöden och åtkomst till redan frigjorda minnesområden. Dessa problem kan potentiellt leda till att skadlig kod exekveras när särskilt utformade sidor öppnas.
Källa: opennet.ru
