

Firefox 135 har släppts och uppdateringar för tidigare versioner med långvarigt stöd — 115.20.0 och 128.7.0 — har formats. Firefox 136 har gått in i beta-testning, med släppdatum planerat till den 4 mars.
Huvudnyheterna i Firefox 135:
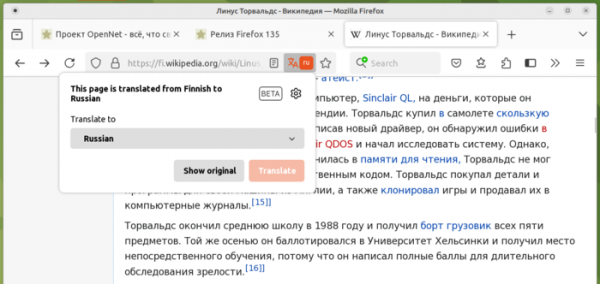
- Den inbyggda översättaren har nu stöd för översättning till ryska (översättning från ryska till andra språk har tidigare varit tillgänglig, men översättning till ryska saknades), samt översättning från koreanska, japanska och förenklad kinesiska. Översättningskvaliteten har förbättrats, till exempel har situationer där AI-modellen införde påhittade ord uteslutits. Översättningssystemet inbyggt i Firefox utför översättningar på användarens lokala system utan att behöva använda externa molntjänster. Systemet baseras på den öppna motorn Bergamot. Motorn är en förpackning över ramverket för maskinöversättning Marian, där en återkommande neuronnätverksmodell (RNN) och språkmodeller baserade på transformatorer används.

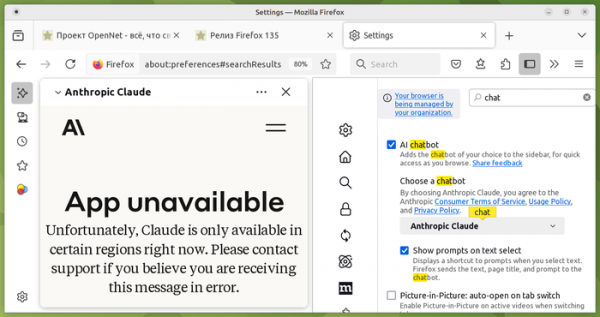
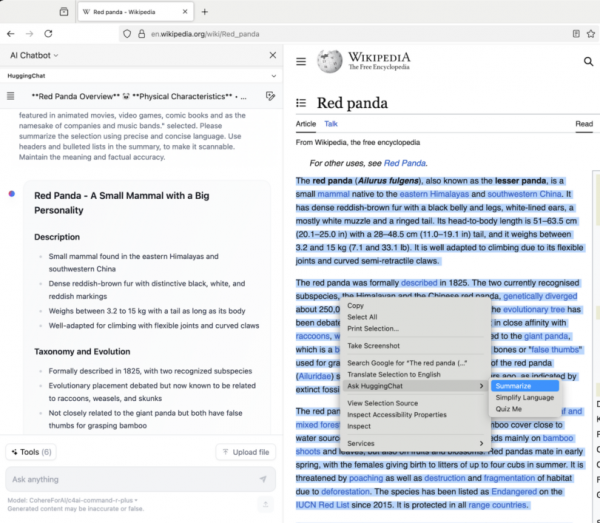
- En inbyggd AI-chattbot är tillgänglig för alla användare, som använder stora språkmodeller för interaktion i naturligt språk. Chattboten visas i sidopanelen och kan fungera genom tjänsterna Anthropic Claude, ChatGPT, Google Gemini, HuggingChat (Hugging Face) och Le Chat Mistral. Användaren kan växla mellan tjänsterna efter eget val. För att använda dessa tjänster krävs registrering i var och en av de stödja tjänster (i panelen öppnas ett webbaserat program för varje tjänst). Utöver chatten har en 'Ask …'-knapp lagts till i kontextmenyn, genom vilken man kan skicka ett markerat fragment på sidan till chattboten, exempelvis för att sammanfatta innehållet eller förklara grunderna med enkla ord. För att lägga till egna språkmodeller som körs på det lokala systemet kan man använda verktyget llamafile.


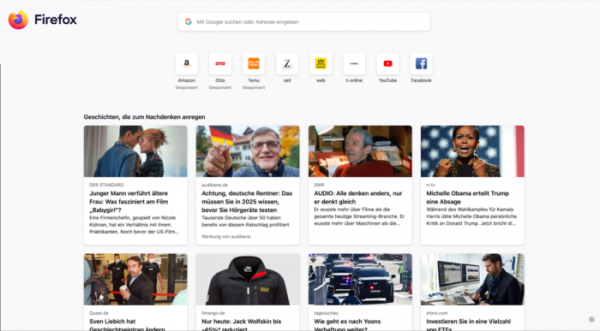
- För användare från alla länder där Mozilla Stories rekommendationstjänst är tillgänglig, har en ny layout införts på sidan som visas när en ny flik öppnas. I tidigare versioner var den nya layouten föreslagen endast för användare i USA och Kanada. Den nya versionen kännetecknas av en sökfält och en lista med rekommenderade sidor, samt en förändring av layouten för blocket med de mest besökta och fästa webbplatserna, som nu visas på ett enda rad istället för i ett rutnät. Antalet kolumner med innehåll väljs beroende på fönsterbredden, vilket gör att all tillgänglig skärmutrymme används effektivt.

- För alla användare har stödet för automatisk sparande och ifyllning av kreditkortnummer i webblanketter aktiverats. CVV-koden sparas inte, och kortnumren lagras i en säker lagring, där åtkomst kan ges med ett separat lösenord.
- Obligatorisk verifiering har aktiverats TLS-certifikat av webbservrar i publika Certificate Transparency-journaler, som syftar till att identifiera certifikat som skapats utanför de ordinarie arbetsflödena för certifikatutfärdaren (t.ex. hemlig skapande av ett certifikat som ett resultat av ett missbruk av en anställd eller kompromiss av certifikatutfärdaren). Certifikatutfärdaren överför information om alla nya certifikat till flera oberoende Certificate Transparency-journaler, vilket möjliggör granskning av alla ändringar. Om ett certifikat som används för att komma åt webbplatsen inte återspeglas i journalen, kommer certifikatet att markeras som osäkert av webbläsaren.
Journalerna åtföljer olika orelaterade organisationer. För att skydda mot bakåtriktad datamanipulation vid datalagring används en trästruktur kallad "Merkle Tree", där varje gren verifierar alla underliggande grenar och noder genom trädhashing. Med en slutlig hash kan användaren säkerställa korrektheten av hela transaktionshistoriken, såväl som korrektheten av tidigare tillstånd i databasen.
- För att snabba upp verifieringen av TLS-certifikat används mekanismen CRLite, som arbetar på användarens system. Den databas som lagras på användarens sida med information om certifikat synkroniseras regelbundet med den externa databasen från Mozilla. För att minska storleken på databasen används kaskadfilter av typ Bloom – en probabilistisk struktur som tillåter falsk bestämning av frånvarande element, men utesluter att existerande element missas. Till exempel packas data om 100 miljoner certifikat in i en struktur som är cirka 1 MB stor.
Jämfört med att kontakta certifikatutfärdaren med hjälp av OCSP-protokollet (Online Certificate Status Protocol) tar användningen av CRLite inte bara bort fördröjningar vid sändning av nätverksförfrågan, utan ökar även sekretessen (vid användning av OCSP skickar webbläsaren en förfrågan vid varje besök av webbplatser, dvs. den överför faktiskt data om vilka webbplatser den öppnar till certifikatutfärdaren) och utesluter beroendet av tillgängligheten av OCSP-servrar (en angripare kan genomföra en DDoS-attack på OCSP-servern för att blockera förfrågningar från att bearbetas).
- Skydd har lagts till mot manipulationer som försvårar navigering med hjälp av knapparna "bakåt" och "framåt", på grund av skräpiga besökshistorikposter skapade med hjälp av API History. Skyddets kärna består av att ignorera poster som inte är relaterade till användarens handlingar vid bearbetning av tryck på knapparna "bakåt" och "framåt".
- I versionerna för Linux och macOS har en funktion lagts till för att stänga endast den aktuella fliken, istället för alla flikar, efter att ha tryckt på tangentkombinationen för att avsluta programmet (Alt + F4).
- Från sidan med sekretessinställningar (about:preferences#privacy) har alternativet för att skicka HTTP-rubriken "Do Not Track" ("DNT") till webbplatser tagits bort. DNT-rubriken meddelar webbplatser om användarens önskan att inte dela information som kan användas för att spåra deras rörelser och preferenser. DNT-rubriken är inte obligatorisk och ignoreras av många webbplatser. Istället rekommenderas det att använda mekanismen GPC (Global Privacy Control), som meddelar webbplatser om förbudet mot försäljning av personuppgifter och användning av data för att spåra användarens beteende eller rörelser. Till skillnad från DNT är efterlevnaden av GPC:s krav obligatorisk enligt den gällande lagen CCPA (California Consumer Privacy Act).
- Operationen i snabbmenyn "Kopiera utan webbspårning" har döpts om till "Kopiera ren länk" och har utökats med möjligheten att användas för rena URL:er i texten (utan hyperlänkar). Operationen gör det möjligt att kopiera URL:en för den valda länken till urklippet, efter att ha skurit bort parametrarna som används för att spåra övergångar mellan webbplatser.
- I adressfältet har möjligheten att söka efter namn på flikgrupper och navigera till de hittade grupperna implementerats. Sökningen omfattar bland annat stängda och sparade grupper.
- För att komprimera Firefox-byggnader för Linux-plattformen har formatet XZ använts, vilket i jämförelse med formatet bz2 har minskat storleken på nedladdade data med i genomsnitt 25 % och mer än halverat avpackingstiden.
- För HTTP/3 har stöd för den hybridnyckelutbytesalgoritmen "mlkem768x25519" lagts till, som är motståndskraftig mot brute force-attacker på kvantdatorer och är en kombination av X25519 ECDH och algoritmen ML-KEM (CRYSTALS-Kyber), som standardiserades förra året av National Institute of Standards and Technology (NIST). ML-KEM använder kryptografiska metoder baserade på att lösa problem inom gitterteori, vars lösningstid inte skiljer sig mellan vanliga och kvantdatorer.
- I attributen för PointerEvent-gränssnittet, som definierar pekarens koordinater, har överföring av icke-heltaliga värden implementerats. Ändringen gör det möjligt att hantera händelser med större precision i situationer där det målade elementet har ändrats genom CSS eller när magnituden av den synliga ytan (viewport) har ökat.
- Beteendet för händelserna mouseenter, mouseleave, pointerenter och pointerleave har ändrats för att överensstämma med specifikationen.
- I API WebAuthn har metoden getClientCapabilities() lagts till.
- I verktygen för webbutvecklare har en varning lagts till vid användning av egenskapen "content-visibility" med element som inte har storleksbegränsning.
- I webbkonsolen har kommandot "$$$" lagts till för att söka på sidor med hänsyn till innehållet i den skuggade DOM:en.
- Möjligheterna för felsökning av WebExtension-tillägg har utvidgats: funktionen för stoppunkter i skript för innehållshantering har förbättrats och visningen av arbetare har säkerställts vid val av kontext i konsolpanelen.
- I Android-versionen har ett alternativ lagts till för att automatiskt skicka felrapporter till Mozilla utan användarbekräftelse vid krascher.
Utöver nyheter och buggfixar har 19 sårbarheter åtgärdats i Firefox 135. 13 sårbarheter, klassificerade som kritiska, orsakas av minneshanteringsproblem, såsom buffertöverfyllningar och åtkomst till redan frigjorda minnesområden. Dessa problem kan potentiellt leda till att skadlig kod körs när särskilt utformade sidor öppnas.
I beta-versionen av Firefox 136 har användning av hårdvaruaccelererad videodekodning inkluderats i byggnader för Linux-plattformen med GPU:er från AMD. HTTPS-Först-läget är som standard aktiverat, vilket innebär att förfrågningar via "http://" ersätts med "https://", både när man följer en länk eller skriver in en URL, samt vid nedladdning av underresurser som bilder, skript och stilmallar. Stöd för sändning och mottagning av video i AV1-format via WebRTC har lagts till.
Källa: opennet.ru
