

Firefox 147 har släppts och uppdateringar för tidigare versioner med långsiktig support har skapats — 140.7.0 och 115.32.0. Betatestning av Firefox 148 har påbörjats, vars release är planerad till 24 februari.
Huvudnyheterna i Firefox 147 (1, 2, 3):
- Stöd för Freedesktop.org:s XDG Base Directory-specifikation har lagts till och möjligheten att använda katalogen «~/.config/mozilla» för lagring av profiler, tillägg, inställningar och interna databaser. Stödet för lagring av data i den gamla katalogen «~/.mozilla» kvarstår som ett alternativ, som aktiveras vid start med miljövariabeln «MOZ_LEGACY_HOME=1».
- Stöd för mekanismen «Compression Dictionary Transport» (RFC 9842) har lagts till, vilket gör det möjligt att minska storleken på data som skickas mellan klienten och servern, genom att använda komprimeringsalgoritmerna Zstandard (Content-Encoding: dcz) och Brotli (Content-Encoding: dcb) i kombination med komprimering av typiska konstruktioner med hjälp av ordböcker. Två användarscenarier för Compression Dictionary Transport är tillgängliga — komprimering av innehåll baserat på ordböcker som skickats av servern och användning av tidigare skickat innehåll som ordbok för komprimering av en ny version (delta-kompression, där endast förändringarna i förhållande till den existerande versionen skickas).
Till exempel, när en begäran om «GET /index.html» görs kan servern skicka information om att en ordbok är tillgänglig genom att returnera sökvägen till den i rubriken 'Link: ; rel="compression-dictionary"'. När klienten laddar ordboken «…/dict» kommer servern att ge information om dess tillämpning på HTML-filer, med rubriken 'Use-As-Dictionary: match="/*html"'. Vid nästa begäran om en HTML-resurs, till exempel «GET /index2.html», kommer klienten att ange att den har en ordbok via rubriken 'Available-Dictionary: hash_orboken'. Om servern har en ordbok med den angivna hash-koden, kommer den att returnera innehållet i index2.html, komprimerat med hjälp av den ordboken.
För delta-komprimering av olika versioner av JavaScript-filer som svar på begäran «GET /app.v1.js» kan servern ställa in rubriken 'Use-As-Dictionary: match="/app*js"', vilket informerar om att det returnerade innehållet i framtiden kan användas som ordbok för vägarna «/app*js». Vid följande begäran om en fil som matchar detta mönster, exempelvis «GET /app.v2.js», kommer klienten att överföra hash-koden för den befintliga ordboken via rubriken 'Available-Dictionary:', och servern kommer endast att returnera förändringarna mellan filerna app.v1.js och app.v2.js.
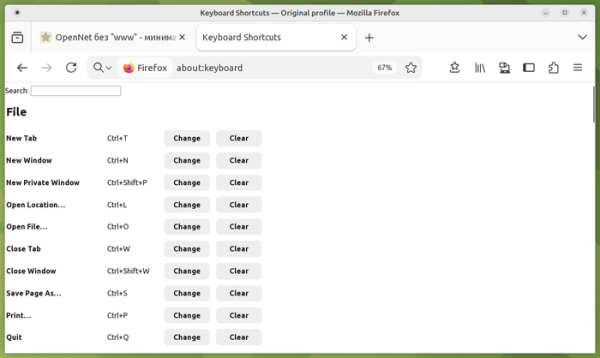
- En sida om: tangentbord har lagts till för att konfigurera tangentkombinationer och överskrida befintliga kortkommandon, till exempel för att ställa in mer bekanta alternativ eller för att undvika konflikter med andra program.

- Videouppspelning har optimerats med användning av hårdvaruaccelererad avkodning på AMD GPU. På system med AMD GPU spelas nu hårdvaruavkodad video upp utan extra dataöverföring (zero-copy-läge), som tidigare implementerades för system med Intel- och NVIDIA GPU.
- För version 5 har implementeringen av protokollet Safe Browsing uppdaterats, vilket används för att kontrollera URL:er mot listor över osäkra resurser (phishing-webbplatser, sidor med skadlig programvara etc.) som tillhandahålls av Google. Den nya versionen av protokoll tillåter laddning av blockeringslistor för användning på det lokala systemet (databas med SHA256-hashprefix för problematiska URL:er), som nu används i Firefox.
- Ett alternativ för automatisk fortsättning av videouppspelning i läget "bild-i-bild" har lagts till när fliken växlas.
- I det förstärka spårningsskyddet (ETP, Enhanced Tracking Protection => Strict) är tillämpning av specifikationen LNA (Local Network Access) som standard aktiverad för att begränsa åtkomst till det lokala systemet (loopback, 127.0.0.0/8) eller interna nätverk (192.168.0.0/16, 10.0.0.0/8 etc.) vid interaktion med offentliga webbplatser. Åtkomst till interna resurser används av angripare för att genomföra CSRF-attacker på routrar, åtkomstpunkter, skrivare, företags webgränssnitt och andra enheter och tjänster som endast tar emot förfrågningar från det lokala nätverket. Dessutom kan skanning av interna resurser användas för indirekt identifiering eller insamling av information om det lokala nätverket.
- På Linux-system med GNOME och kompositservern Mutter har ett problem med suddig visning av innehåll vid användning av bråkdelar av skala åtgärdats.
- På Apple-datorer med Apple Silicon-chips och macOS har stöd för API WebGPU aktiverats.
- Prioriteringarna för språkval i HTTP-headern Accept-Language (q-parametrar) är synkroniserade med värdena som ställs in av andra webbläsare, vilket har löst vissa portabilitetsproblem. Till exempel tilldelas nu det andra språket en prioritet på q=0.9 istället för q=0.5, och för varje efterföljande språk minskar prioriteten med 0.1.
- ICU-biblioteket har uppdaterats till version 78 med stöd för Unicode 17 och uppdaterade lokaldata.
- Användning av JavaScript-moduler ESM (ECMAScript Module) är tillåten i Service Workers, och dessa moduler importeras och exporteras genom uttrycken import och export.
- Stöd för specifikationen CSS Module Scripts har lagts till, vilket möjliggör användningen av JavaScript-modulsystemet för att importera CSS-resurser. Till exempel: import styles from "./styles.css" with { type: "css" };
- I pseudo-elementet "::marker", som möjliggör anpassning av numrering och punkter för listor i <ul> och <ol>, är det nu tillåtet att använda CSS-egenskaperna "counter-*" och "quotes".
- Stöd för Brotli-komprimeringsformatet har lagts till i API:erna CompressionStream och DecompressionStream.
- I API:et View Transitions, som används för att skapa animeringseffekter vid övergång mellan olika DOM-tillstånd, har en egenskap vid namn "type" lagts till, som innehåller en array med typer av övergångar. En motsvarande CSS-selektor "active-view-transition-type" har också lagts till och egenskapen document.activeViewTransition, som returnerar en instans av det aktiva ViewTransition-objektet för dokumentet.
- Ett set av CSS-egenskaper för att styra visningen av element kopplade till platsen för andra element (CSS Anchor Positioning) har aktiverats, utan att använda JavaScript, till exempel för att fästa popover-element som kommmer fram på liknande sätt som verktygstips.
- Specifikationen "Storage Access Headers" har implementerats, vilket definierar begärningshuvudet "Sec-Fetch-Storage-Access" och svars-huvudet "Activate-Storage-Access" för att få tillgång till tredjeparts-cookies utan att anropa metoden document.requestStorageAccess(). Servern kan begära tillgång till cookies genom huvudet "Activate-Storage-Access" och det kommer att skickas av klienten om användaren tidigare har godkänt åtkomst till cookie-lagringen via API Storage Access.
- I CSS-egenskapen "root-font-relative" har stöd för relativa mätenheter som rcap, rch, rex och ric lagts till.
- API Navigation har implementerats, vilket gör det möjligt för webbapplikationer att fånga navigeringsoperationer i fönstret, initiera övergångar och analysera historiken för åtgärder med applikationen. API:et erbjuder ett alternativ till egenskaperna window.history och window.location, optimerat för enstaka sidwebbapplikationer.
- I utvecklarverktygen för webben har stöd för redigering och tillägg av pseudo-elementets selektorer implementerats i CSS-regelpanelen. En importknapp för resursen har lagts till i gränssnittet för visning av data i JSON-formatet för att importera till profileringssystemet (Firefox Profiler) för att bestämma information om dess storlek. I HTML-elementinspektions- och animationspanelen har visning av pseudo-element i View Transitions säkerställts. I CSS-regelpanelen har visning av @position-try-regler implementerats, som används för att hantera visning av element kopplade till platsen för andra element (CSS Anchor Positioning).
- I Firefox-versionen för Android har skydd mot attacker genom tredjepartskanaler, såsom Spectre, tillämpat för att kringgå isoleringen mellan webbplatser. Tidigare var ett sådant skydd endast tillgängligt i versioner för skrivbordssystem.
Förutom nyheter och buggfixar har 23 sårbarheter åtgärdats i Firefox 147. 10 av sårbarheterna orsakades av minneshanteringsproblem, såsom buffertöverskridningar och åtkomst till redan frigjorda minnesområden. Dessa problem kan potentiellt leda till att angriparen exekverar kod vid öppnande av speciellt utformade sidor. 3 sårbarheter tillåter att kringgå sandbox-isolering på grund av felaktig gränskontroll och heltalsöverflöde i grafikkomponenten.
Källa: opennet.ru
