

Firefox 151 har släppts och uppdateringar av tidigare långsiktiga stödversioner — 140.11.0 och 115.36.0 har skapats. Firefox 152 kommer snart att gå in i beta-testning, med ett släpp planerat till den 16 juni.
Huvudnyheterna i Firefox 151 (1, 2, 3, 4):
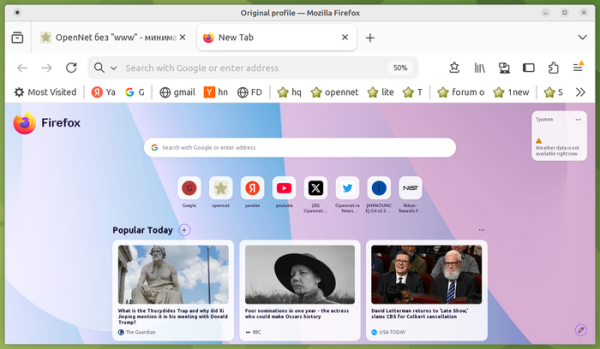
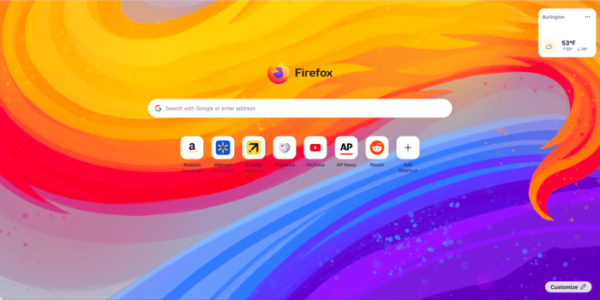
- Utformningen av sidan som visas vid öppnande av en ny flik har uppdaterats (logotypen har flyttats till mitten, sökfältet har flyttats ner, och en bakgrundsbild som kan ändras i inställningarna har lagts till). Den nya designen är optimerad för att integrera nya funktioner på sidan (till exempel widgets och förbättrad användning av genvägar), vars inkludering förväntas i nästa version.


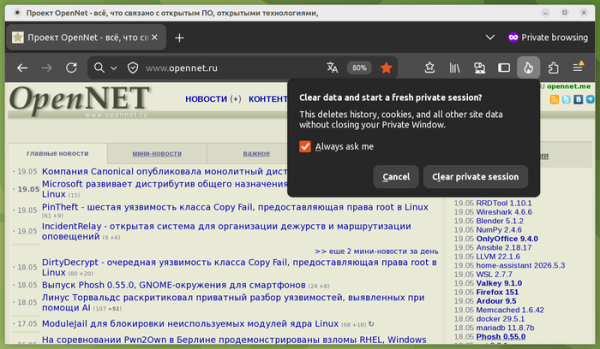
- I privat visningsläge har en ny knapp 'Avsluta privat session' (en ikona med en eld till höger om adressfältet) införts, vilket gör att du snabbt kan radera alla data från den aktuella privata sessionen utan att stänga ner webbläsarfönstret (webbplatser som tidigare har öppnats i privat visningsläge stängs och sessionen blir tom).
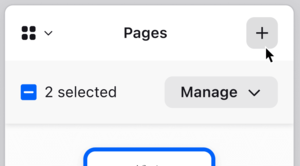
- Den inbyggda PDF-läsaren har fått funktionen att sammanfoga flera sidor i ett dokument.

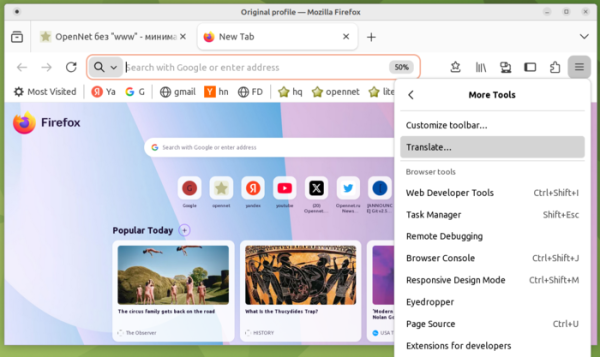
- Det inbyggda språköversättningsgränssnittet är nu tillgängligt genom avsnittet 'Fler verktyg' i huvudmenyn.

- Sökfältet i konfigureraren (about:preferences) har utvidgats och upptar nu hela tillgängliga bredden.
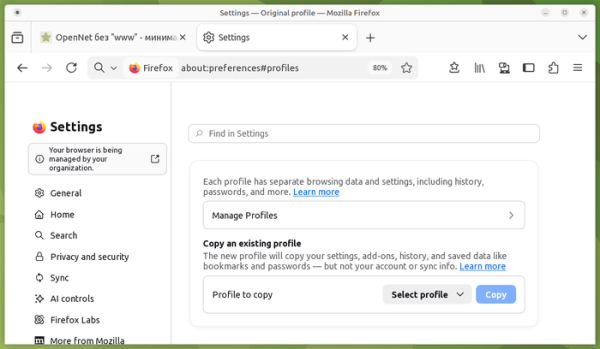
- I versionerna för Linux har stöd för säkerhetskopiering av profiler implementerats, vilket gör att du kan spara en vald profil i en fil och sedan använda den filen för att återställa inställningar på ett annat system. Tidigare var denna funktion endast tillgänglig på Windows.
- Vid flytt av en katalog med Firefox-profilen till andra delar av filsystemet eller till system med andra operativsystem har återställningen av installerade tillägg och teman säkerställts.
- Skyddet mot dold användaridentifiering (Fingerprinting Protection) har stärkts, vilket tillämpas när den standardiserade skyddet mot spårning av rörelser (ETP, Enhanced Tracking Protection => Standard) är aktiverat. Det noteras att de förändringar som gjorts har minskat andelen användare som identifieras med hjälp av typiska metoder för dold identifiering med i genomsnitt 14% (49% för macOS) jämfört med det tidigare skyddet.
- Den integrerade gratis VPN-tjänsten Firefox VPN har fått möjligheten att välja landet som används VPN-server. Tjänsten tillåter att nå webbplatser inte direkt, utan genom mellanliggande proxy-servrar i olika länder som döljer användarens IP-adress. Det är möjligt att aktivera VPN endast för valda webbplatser. För att aktivera VPN krävs registrering av ett konto hos Mozilla. VPN-tjänsten har en begränsning på 50 gigabyte trafik per månad.
- Vid begäran från webbapplikationen om åtkomst till platsdata på Windows-plattformen tas nu systeminställningarna för att ge sådant åtkomst i beaktande.
- Möjligheten att använda API:et Web Serial för att styra mikrokontroller som ansluts via seriell port har lagts till. Till exempel, efter bekräftelse av behörigheter kan man från webbapplikationen programmera ESP-chips, Raspberry Pi Pico-kort, 3D-skrivare och CNC-utrustning. API:et Web Serial kan också användas i webbläsartillägg, men inte från kontexten moz-extension.
- För alla användare har tillämpningen av specifikationen LNA (Local Network Access) införts för att begränsa åtkomster till det lokala systemet (loopback, 127.0.0.0/8) eller det interna nätverket (192.168.0.0/16, 10.0.0.0/8, osv.) vid interaktion med offentliga webbplatser. För att komma åt interna resurser måste användaren ge webbapplikationen speciella behörigheter, eftersom sådan aktivitet utnyttjas av illvilliga aktörer för att genomföra CSRF-attacker på routrar, åtkomstpunkter, skrivare, företags webbgränssnitt och andra enheter och tjänster som endast accepterar förfrågningar från det lokala nätverket. Dessutom kan skanning av interna resurser användas för indirekt identifiering eller insamling av information om det lokala nätverket. Tidigare gällde denna skyddsåtgärd endast när läget för förbättrat skydd mot spårning av rörelser (ETP, Enhanced Tracking Protection => Strict) var aktiverat.
- API:et Fullscreen Keyboard Lock har implementerats, vilket lägger till ett argument keyboardLock i metoden requestFullscreen, vilket gör det möjligt för fullskärms webbapplikationer att fånga behandlingen av vissa tangenter och tangentkombinationer. Till exempel kan man fånga bearbetningen av nedtryckningen av Esc-tangenten (i detta fall krävs det att man håller ned Esc-tangenten för att lämna fullskärmsläget, istället för att bara trycka på den).
- Förbättrad rendering av element med absolut positionering inom mångkolumnblock eller vid utskrift.
- I reglerna för "@container" är det nu tillåtet att ange flera villkor samtidigt, på liknande sätt som när man använder medieförfrågningar.
- Inom @container-reglerna är det tillåtet att använda funktionen style() för att kontrollera de beräknade värdena av CSS-egenskaper för containern.
- Ett CSSContainerRule.conditions-egenskap har lagts till, innehållande en lista över alla villkor för containerfrågan. De gamla egenskaperna CSSContainerRule.containerName och CSSContainerRule.containerQuery har deklarerats som föråldrade.
- Beteendet för ankarepositionering i CSS (CSS Anchor Positioning) har ändrats. Egenskapen position-anchor antar nu som standard värdet "normal", och vid användning av egenskapen position-area tillämpas implicita ankare automatiskt. Popup-fönster (popovers) som använder anchor() eller anchor-center kräver nu ett tydligt angivet värde av "position-anchor: auto".
- Stöd för API:t Document Picture-in-Picture har lagts till, vilket möjliggör att öppna godtyckligt HTML-innehåll i läget "bild i bild", inte bara video. Till skillnad från att öppna ett fönster via window.open(), visas fönster som skapas via det nya API:t alltid ovanpå andra fönster, de förblir inte efter att det ursprungliga fönstret stängts, de stöder inte navigering och kan inte explicit definiera utgångspositionen.
- I API:t Permissions säkerställs korrekt hantering av tillfälliga behörigheter som ges till webbplatsen.
- Det har blivit möjligt att använda deklarativ syntax för att definiera hur element distribueras i fack inom Shadow DOM.
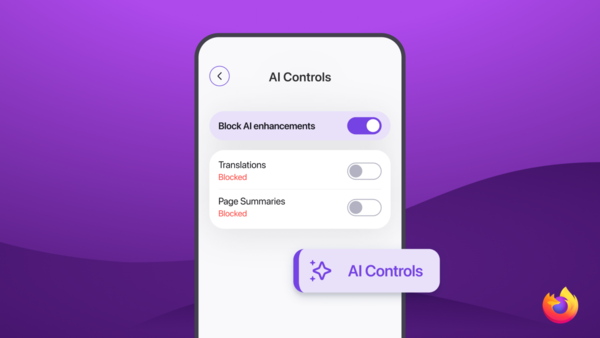
- I Firefox för Android har stöd för snabbväxling mellan flikar lagts till, med en vertikal svepgest i panelområdet. I konfigurationen har en omslagare lagts till, liknande den för desktopversionen, för att stänga av alla funktioner som använder AI, samt inställningar för selektiv aktivering av specifika AI-funktioner.

Förutom nya funktioner och buggfixar i Firefox 151 har 154 sårbarheter åtgärdats (65 samlades under CVE-2026-8973, 54 under CVE-2026-8974 och 7 under CVE-2026-8975). 146 sårbarheter orsakades av minnesproblem, såsom buffertöverskridningar och åtkomst till redan frigjorda minnesområden. Dessa problem kan potentiellt leda till att angriparens kod körs vid öppningen av specifikt utformade sidor.
I de nya versionerna av Firefox påbörjades tester av det omarbetade konfigurationsgränssnittet, där sökverktygen för inställningar har utökats, navigeringen har förbättrats, och etiketterna samt beskrivningarna av inställningarna har uppdaterats.
Källa: opennet.ru
