

utgåvan av webbläsaren , samt Firefox 68.7 för Android-plattformen. Dessutom har en uppdatering skapats med långsiktig support . Snart kommer grenen Firefox 81 att gå över till status för release, som är planerad till den 22 september. skall övergå till Firefox 76, med ett releasedatum den 5 maj (projekt på 4-5 veckor ).
:
- För Linux har processen för skapande av i Flatpak-formatet börjat.
- Adressen har fått en ny design. När du klickar på adressfältet visas nu en rullgardinslista med de mest använda länkarna utan att du behöver börja skriva. Sökrutans förslag är optimerat för bättre funktion på små skärmar. I det kontextuella rekommendationsområdet visas tips för att lösa vanliga problem som kan uppstå vid användning av webbläsaren.
Visningen av protokollet https:// och underdomänen "www." har upphört i rullgardinsmenyn med länkar som visas under inmatning i adressfältet (till exempel kommer https://opennet.ru och https://www.opennet.ru, som innehållsmässigt skiljer sig, att vara odiskriminerbara). Protokollet http:// visas i sökresultaten oförändrat.
- Beteendet vid klick i adressfältet har ändrats för Linux (nu som i Windows och macOS) — ett enkelt klick markerar hela innehållet utan att kopiera det, ett dubbelklick markerar ett ord, och ett trippelklick markerar hela innehållet och kopierar det till urklipp.
- Implementerad inte ladda bilder som ligger utanför det synliga området förrän användaren rullar innehållet på sidan till platsen direkt före bilden. För att hantera fördröjd inladdning av bilder har attributet "" lagts till i "img"-taggen, vilket kan ta värdet "lazy". Den förväntade föreningen av fördröjd inladdning kan minska minnesanvändningen, sänka trafiken och öka hastigheten vid den initiala sidladdningen. För att hantera fördröjd inladdning i about:config har parametern "dom.image-lazy-loading.enabled" lagts till.
- fullständig support för WebGL i miljöer som använder Wayland-protokollet. Hittills har prestandanivån för WebGL i Linux-versionerna av Firefox varit mindre än önskvärd på grund av bristande stöd för hårdvaruaccelerering, orsakad av problem med gfx-drivrutiner för X11 och användningen av olika standarder. Med Wayland har situationen förändrats tack vare en ny , som använder mekanismen . Förutom hårdvaruaccelerering av WebGL möjliggör backend också stöd för videodekoderzoomning av H.264 med VA-API (Video Acceleration API) och FFmpegDataDecoder (stöd för VP9 och andra videoencodingformat) i Firefox 76). För att hantera aktiveringen av acceleration föreslås inställningarna «widget.wayland-dmabuf-webgl.enabled» och «widget.wayland-dmabuf-vaapi.enabled» i about:config.
- För användare i Storbritannien har visningen av betalda sponsrade block på startsidan i avsnittet rekommenderat innehåll från Pocket aktiverats. Blocken är tydligt märkta som reklam och kan stängas av i inställningarna. Tidigare reklam var endast tillgänglig för användare i USA.
- läge för att rensa gamla cookies och webbplatsdata vid besök på webbplatser med spårningskoder där användaren inte interagerat interaktivt. Läge syftar till att bekämpa spårning via omdirigeringar.
- implementering av modala dialoger kopplade till individuella flikar som inte blockerar hela gränssnittet.
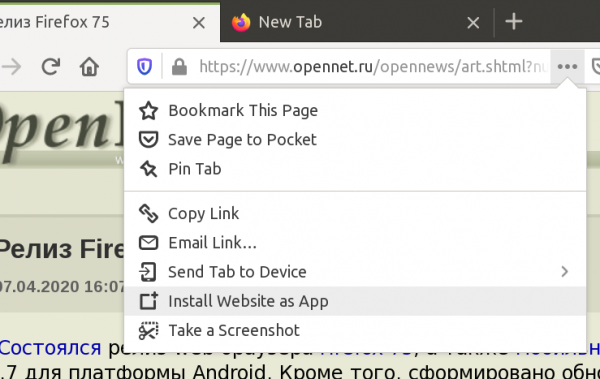
- möjlighet att installera och öppna webbplatser som appar, vilket gör det möjligt att arbeta med webbplatsen som en vanlig stationär applikation. För att aktivera i about:config måste inställningen «browser.ssb.enabled=true» läggas till, varefter alternativet «Install Website as App» kommer att visas i åtgärdsmenyn för sidan (de tre punkterna i adressfältet), vilket möjliggör att skapa en genväg på skrivbordet eller i applistan för att öppna den aktuella webbplatsen separat. Utvecklingen utvecklingen av konceptet «» (SSB), vilket innebär att webbplatsen öppnas i ett separat fönster utan menyer, adressfält och andra gränssnittselement i webbläsaren. I det aktuella fönstret öppnas endast länkar till sidor på den aktiva webbplatsen, och navigering via externa länkar skapar ett separat fönster med en vanlig webbläsare.

- implementering av läget ««, aktiverat via HTTP-headern «X-Content-Type-Options», som nu inaktiverar logiken för automatisk MIME-typdetektering för HTML-dokument, inte bara för JavaScript och CSS. Läge hjälper till att skydda mot attacker relaterade till manipulerade MIME-typer. Webbläsaren analyserar som standard den typ av innehåll som behandlas och hanterar det beroende på den identifierade typen. Om en HTML-kod sparas i en fil med «.jpg»-ändelse, kommer filen att behandlas som HTML när den öppnas, snarare än som en bild. En angripare kan använda en uppladdningsform för en jpg-fil som innehåller HTML med JavaScript-kod, och publicera en länk till denna fil, som vid direktöppning utför JavaScript-koden i kontexten av den webbplats där uppladdningen gjordes (kan identifiera cookies och andra användardata kopplade till webbplatsen för den användare som öppnat länken).
- Lokalt cachelagring av alla pålitliga PKI-certifikat för certifikationsmyndigheter som är kända av Mozilla har säkerställt förbättrad kompatibilitet med felaktigt konfigurerade webbservrar.
- Användning av API:er för Web Crypto är förbjuden på sidor som öppnas via HTTP utan kryptering.
- För Windows har en direkt kompositingläge (Direct Composition) implementerats, vilket förbättrar prestanda och främjar införandet av kompositingsystemet , skrivet i Rust, som avlastar GPU:n för rendering av sidinnehåll.
- För macOS har en experimentell möjlighet att använda klientcertifikat från det gemensamma certifikatlagret i operativsystemet implementerats (för att aktivera i about:config, aktivera alternativet security.osclientcerts.autoload). Från och med Firefox 72 var denna funktionalitet tillgänglig endast för Windows.
- Följande Linux har en isoleringsmekanism aktiverad i macOS-versionerna. , som syftar till att blockera utnyttjande av sårbarheter i externa funktionsbibliotek. I detta skede är isoleringen endast aktiverad för biblioteket , som ansvarar för teckensnittets rendering. RLBox kompilera C/C++-kod från det isolerade biblioteket till låg nivå i WebAssembly-mellanlagret, som sedan utformas som en WebAssembly-modul vars behörigheter är begränsade till just denna modul. Den sammanställda modulen arbetar i ett eget minnesområde och har inte tillgång till resterande adressutrymme. Vid en utnyttjad sårbarhet i biblioteket kommer angriparen att vara begränsad och kan inte nå minnesområden i huvudprocessen eller överföra kontroll utanför den isolerade miljön.
- Attributet "type" i elementet kan nu endast anta värdet "text/css".
- I CSS har funktioner implementerats , och .
- För CSS-egenskapen och stöd för värdet "all" har genomförts, vilket föreskriver obligatorisk åtskillnad av understrykning och genomstrykning vid korsning med textglykfen (det tidigare använda värdet "auto" skapade adaptivt avbrott och uteslöt inte uppkopplingar; med värdet all är beröringar med glyfen helt förbjudna).
- JavaScript har inkluderat stöd för för exempel av JavaScript-klasser som möjliggör angivande av fördefinierade egenskaper som initieras utanför konstruktorn.
class ClassWithStaticField {
static staticField = ‘static field’
} - Stöd för klassen , som tillhandahåller metoder för att tolka och bearbeta språk-, regions- och stilparametrar som ställts in av lokalen, samt för att läsa och skriva Unicode-tilläggsetiketter och spara användarens localiinställningar i serialiserat format;
- Implementeringen av egenskapen Function.caller har anpassats till det senaste utkastet i den nya ECMAScript-specifikationen (istället för TypeError returneras nu null om anropet görs från en funktion med attributen strict, async eller generator).
- Metoden har lagts till i HTMLFormElement , som initierar programmatisk skickning av formulärdata i likhet med att klicka på en knapp för att skicka data. Funktionen kan användas vid utvecklingen av egna sändningsknappar för formulär, där anropet form.submit() inte räcker till eftersom det inte leder till interaktiv validering av parametrar, generering av händelsen 'submit' och överföring av data kopplade till sändningsknappen.
- Händelsen submit implementeras nu av ett objekt med typen SubmitEvent, snarare än Event. SubmitEvent inkluderar nya egenskaper som gör det möjligt att få veta vilket element som utlöste sändningen av formuläret. Till exempel gör SubmitEvent det möjligt att använda en gemensam hanterare för olika knappar och länkar som leder till sändning av formuläret.
- Korrekt överföring av klickhändelsen har implementerats vid anrop av metoden click() för frånkopplade element (som inte är en del av DOM-trädet).
- I API möjlighet att koppla animationer till antingen det initiala eller slutliga nyckelramverket har lagts till, och webbläsaren själv beräknar det slutliga eller initiala tillståndet (det räcker att ange endast den första eller sista nyckelramen). Standardinställningarna inkluderar Animation.timeline getter, Document.timeline, DocumentTimeline, AnimationTimeline, Document.getAnimations() och Element.getAnimations().
- möjlighet att aktivera gränssnittet för sidprofilering utan att installera ett separat tillägg, genom att trycka på knappen 'Enable Profiler Menu Button' på webbplatsen. . En analysläge för prestanda har lagts till för endast den aktiva fliken.
- I webbkonsolen har ett läge för omedelbar beräkning av uttryck lagts till, vilket gör det möjligt för utvecklare att snabbare identifiera och åtgärda fel genom att visa föregående resultat medan man skriver in komplexa uttryck.
- I för att mäta områden på sidan (Measuring Tool) har en möjlighet att ändra storleken på den rektangulära ramen lagts till (tidigare, om musknappen släpptes, var det omöjligt att ändra ramen, och vid felaktig riktning fick man mäta från början).
- I gränssnittet för inspektion av sidor har stöd för att söka efter element med hjälp av XPath-uttryck lagts till, i tillägg till det tidigare tillgängliga söket med hjälp av CSS-väljare.
- Möjlighet att filtrera WebSocket-meddelanden med hjälp av reguljära uttryck har lagts till (tidigare stöddes endast textmasker).
- JavaScript-debuggern har fått stöd för att binda breakpoint-punkter till WebSocket-händelsehanterare.
- Gränssnittet för nätverksaktivitet har rensats upp. Rendering av tabeller har optimerats för att hantera många samtidiga anslutningar. Kolumndelarna och knapparna för att tillämpa filter har blivit mer kontrasterande. I panelen för att blockera nätverksförfrågningar har möjligheten att använda symbolen "*" i URL-masker implementerats (vilket gör det möjligt att utvärdera webbplatsens beteende vid resurslastningsmisslyckanden).
Förutom nya funktioner och buggfixar har Firefox 75 åtgärdat , varav flera är markerade som kritiska, vilket innebär att de kan leda till att en angripare kan köra kod när särskilt utformade sidor öppnas. Informationen med detaljer om de åtgärdade säkerhetsproblemen är för närvarande inte tillgänglig, men det förväntas att listan över sårbarheter publiceras inom ett par timmar.
Källa: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish