

Firefox 86 har släppts. Dessutom har en uppdatering av den långsiktiga supportgrenen 78.8.0 skapats. Firefox 87 har tagits till betatestning, med planerad release den 23 mars.
Huvudsakliga nyheter:
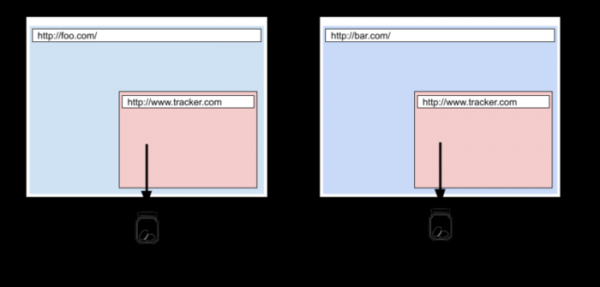
- I strikt läge för blockering av oönskat innehåll har fullständig cookie-skydd aktiverats, där varje webbplats har en separat isolerad lagring för cookies. Den föreslagna isoleringsmetoden tillåter inte användning av cookies för att spåra rörelser mellan webbplatser, eftersom alla cookies från externa block som laddas på webbplatsen nu knyts till huvudsidan och inte överförs när dessa block nås från andra webbplatser. Som undantag har möjligheten att överföra cookies mellan webbplatser behållits för tjänster som inte är kopplade till spårning av användare, exempelvis som används för enhetlig autentisering. Informationen om blockerade och tillåtna cookies för överföring mellan webbplatser visas i menyn som visas när man klickar på sköldsymbolen i adressfältet.

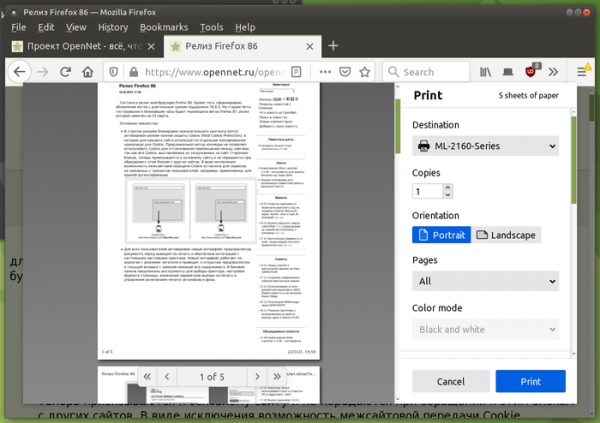
- En ny förhandsgranskningsgränssnitt för dokument innan utskrift har aktiverats för alla användare och det finns nu integration med systeminställningar för skrivare. Det nya gränssnittet fungerar på liknande sätt som läsarläge och leder till att förhandsgranskningen öppnas i den aktuella fliken och ersätter det befintliga innehållet. I sidopanelen erbjuds verktyg för val av skrivare, inställningar för sidformat, ändra utskriftsparametrar och hantera aktivering av utskrift av rubriker och bakgrund.

- Ritoperationer för Canvas- och WebGL-element har flyttats till en separat process ansvarig för att överlämna operationerna till GPU:n. Ändringen har möjliggjort en betydande ökning av stabiliteten och prestandan hos webbplatser som använder WebGL och Canvas.
- All kod relaterad till videodekoding har flyttats till en ny RDD-process, vilket har ökat säkerheten genom att isolera videohanterare i en separat process.
- I byggnader för Linux och Android ingår skydd mot attacker som manipulerar med stack- och heap-korsning. Skyddet baseras på användningen av alternativet "-fstack-clash-protection", vilket gör att kompilatorn infogar kontrollerande anrop (probe) vid varje statisk eller dynamisk tilldelning av stackutrymme, vilket gör det möjligt att upptäcka stacköverflöden och blockera attacker baserade på stack- och heap-korsning relaterade till att köra exekveringsflödet genom skyddssidor för stacken.
- I läsläget har möjligheten till visning av HTML-sidor som sparats på det lokala systemet lagts till.
- Stödet för bildformatet AVIF (AV1 Image Format), som inkluderar teknologier för intrakodad komprimering från videokodningsformatet AV1, är nu aktiverat som standard. Containern för distribution av komprimerade data i AVIF är helt analog med HEIF. AVIF stödjer både bilder i HDR (High Dynamic Range) och ett bredare färgrum samt i standard dynamisk räckvidd (SDR). Tidigare krävdes det att man aktiverade parametern "image.avif.enabled" i about:config för att aktivera AVIF.
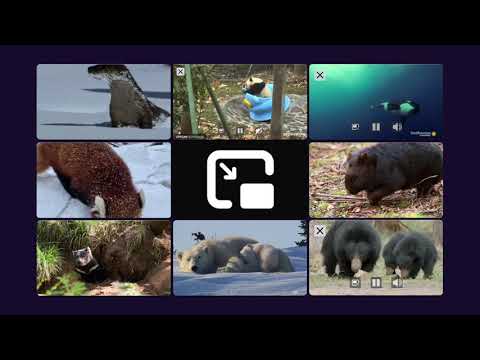
- Stödet för samtidig öppning av flera fönster med video i Picture-in-Picture-läge har lagts till.

- Stödet för det experimentella läget SSB (Site Specific Browser), vilket möjliggjorde skapandet av en separat genväg för att starta en webbplats utan webbläsarens gränssnittselement med en separat ikon på aktivitetsfältet, likt riktiga applikationer i operativsystemet, har avslutats. Anledningarna till att man har avslutat stödet nämner olösta problem, tveksam nytta för användare av stationära system, begränsade resurser och en vilja att fokusera dem på utvecklingen av kärnprodukter.
- Stödet för protocol DTLS 1.0 (Datagram Transport Layer Security), baserat på TLS 1.1 och som användes i WebRTC för ljud- och videotransmission, har avslutats för WebRTC-anslutningar (PeerConnections). Istället rekommenderas användningen av DTLS 1.2, baserat på TLS 1.2 (specifikationen DTLS 1.3 baserad på TLS 1.3 är ännu inte klar).
- I CSS har funktionen image-set() aktiverats, vilket gör det möjligt att välja en bild från en uppsättning alternativ med olika upplösningar, som är mest lämplig för de aktuella skärmparametrarna och nätverkskapaciteten. background-image: image-set( "cat.png" 1dppx, "cat-2x.png" 2dppx, "cat-print.png" 600dpi);
- I CSS-egenskapen "list-style-image" som används för att definiera en bild för punktmarkeringar i en lista är det tillåtet att ange valfria former av bilddefinitioner via CSS.
- I CSS ingår pseudoklassen ":autofill" som gör det möjligt att spåra automatisk ifyllning av fält i taggen input av webbläsaren (vid manuell ifyllning aktiveras inte selektorn). input:autofill { border: 3px solid blue; }
- I JavaScript är den inbyggda objektet Intl.DisplayNames som är aktiverat som standard och som kan användas för att hämta lokaliserade namn för språk, länder, valutor och datumelement. let currencyNames = new Intl.DisplayNames([‘en’], {type: ‘currency’}); currencyNames.of(‘USD’); // "US Dollar" currencyNames.of(‘EUR’); // "Euro"
- I DOM säkerställs att egenskapen "Window.name" återställs till ett tomt värde när en sida laddas i en flik som har en annan sida. av domänen och det gamla värdet återställs när man klickar på "bakåt"-knappen för att återvända till den gamla sidan.
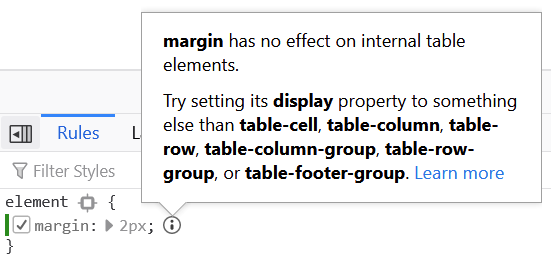
- I verktygen för webbutvecklare har en enhet lagts till som visar en varning när man ställer in marginaler (margin eller padding) i CSS för interna element i tabeller.

- I verktygsfältet för webbutvecklare visas antalet fel på den aktuella sidan. Genom att klicka på den röda indikatorn med antalet fel kan man direkt gå till webbkonsolen för att se fel-listan.

Förutom nya funktioner och buggfixar i Firefox 86 har 25 sårbarheter åtgärdats, varav 18 markerats som kritiska. 15 av dessa sårbarheter (sammanställda under CVE-2021-23979 och CVE-2021-23978) orsakades av problem med minneshantering, såsom buffertöverflöden och åtkomst till redan frigjorda minnesområden. Dessa problem kan potentiellt leda till exekvering av skadlig kod vid öppning av specifikt utformade sidor.
Den beta-testade versionen av Firefox 87 är anmärkningsvärd för att den som standard har inaktiverat Backspace-tangenten utanför inmatningsformulärens kontext. Ta bort hanteringen förklaras av att Backspace-tangenten används aktivt vid textinmatning i formulär, men utanför fokus på inmatningsfältet behandlas den som en navigering till föregående sida, vilket kan leda till förlust av inmatad text på grund av oavsiktlig omdirigering. För att återfå det gamla beteendet har alternativet browser.backspace_action lagts till i about:config. Dessutom visas numera etiketter för att indikera positionen för de hittade nycklarna bredvid rullningsfältet när sökfunktionen används på sidan. Menyn Web Developer har förenklats avsevärt och sällan använda alternativ har tagits bort från menyn Library.
Källa: opennet.ru
