

Firefox 92 har släppts. Dessutom har uppdateringar för långtidssupport utformats - 78.14.0 och 91.1.0. Firefox 93 har gått in i betatestning, och lanseringen är planerad till den 5 oktober.
Huvudsakliga nyheter:
- Möjligheten till automatisk omdirigering till HTTPS har lagts till, med hjälp av DNS-posten "HTTPS" som en motsvarighet till HTTP-huvudet Alt-Svc (HTTP Alternate Services, RFC-7838), vilket gör det möjligt att servern bestämma ett alternativt sätt att nå webbplatsen. Vid DNS-förfrågningar, förutom "A" och "AAAA" poster för att fastställa IP-adresser, begärs nu också DNS-posten "HTTPS", genom vilken ytterligare anslutningsinställningar skickas.
- Stöd för korrekt uppspelning av video i full färgomfång (Full RGB) har implementerats.
- WebRender är som standard aktiverat för alla användare av Linux, Windows, macOS och Android, utan undantag. I Firefox 93 kommer stödet för alternativ för att stänga av WebRender (gfx.webrender.force-legacy-layers och MOZ_WEBRENDER=0) att upphöra och denna motor kommer att bli obligatorisk. WebRender är skriven i Rust och möjliggör en betydande ökning av ritningshastigheten och minskad CPU-belastning genom att överföra ritningsoperationer från sidan till GPU:n, vilket genomförs via shader-program som körs på GPU:n. För system med äldre grafikkort eller problematiska grafiska drivrutiner kommer ett programvaru-rasteriseringsläge (gfx.webrender.software=true) att användas i WebRender.
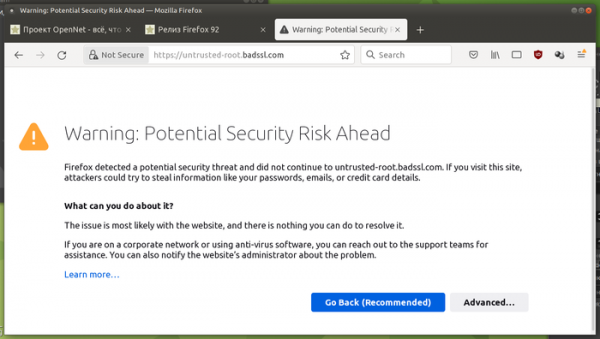
- Utformningen av sidorna med information om certifikatfel har omarbetats.

- Arbetet med omstruktureringen av JavaScript-minneshanteringen har inkluderats, vilket har ökat prestandan och minskat minnesanvändningen.
- Problemet med minskad prestanda i flikar som hanteras i samma process som fliken med den öppna varningsdialogen (alert()) har lösts.
- I versioner för macOS: stöd för bilder med ICC v4-färprofiler har lagts till, menyn Arkiv har fått ett alternativ för att aktivera funktionen macOS Share, och verktygsfältet för bokmärken har närmat sig den allmänna stilen för Firefox.
- I CSS-egenskapen "break-inside", som möjliggör anpassning av brytningarna vid fragmenterad utmatning, har stöd för parametrarna "avoid-page" och "avoid-column" lagts till för att förbjuda sid- och kolumnbrytningar i huvudblocket.
- I CSS-egenskapen font-size-adjust implementeras ett syntax med två parametrar (till exempel, «font-size-adjust: ex-height 0.5»).
- I CSS-regeln @font-face har parametern size-adjust lagts till, vilket gör det möjligt att skala glyphens storlek för en viss typsnittstil utan att ändra värdet för CSS-egenskapen font-size (utrymmet för symbolen förblir detsamma, men glyphens storlek ändras inom det utrymmet).
- Stödet för CSS-egenskapen accent-color har lagts till, vilket gör det möjligt att ange färgen för indikatorn av det valda elementet (till exempel bakgrundsfärgen för en vald checkbox).
- I CSS-egenskapen font-family har stöd för parametern system-ui lagts till, vilket innebär att glyphs från det föreslagna standard systemtypsnittet används.
- I JavaScript har egenskapen Object.hasOwn lagts till, vilket är en förenklad version av Object.prototype.hasOwnProperty, implementerad som en statisk metod. Object.hasOwn({ prop: 42 }, ‘prop’) // → true
- Parametern «Feature-Policy: speaker-selection» har lagts till, vilket gör det möjligt att hantera tillgången till ljudutdataenheter i WebRTC, såsom högtalare och hörlurar.
- För egna HTML-element (custom element) har egenskapen disabledFeatures implementerats.
- Möjlighet att spåra textmarkering i områden <input> och <textarea> har tillhandahållits genom att hantera events selectionchange i HTMLInputElement och HTMLTextAreaElement.
Förutom nyheter och buggfixar i Firefox 92 har 8 sårbarheter åtgärdats, varav 6 klassas som farliga. 5 sårbarheter (samlad under CVE-2021-38494 och CVE-2021-38493) orsakades av minneshanteringsproblem, såsom buffertöverskridningar och åtkomst till redan frigjorda minnesområden. Dessa problem kan potentiellt leda till körning av skadlig kod vid öppning av speciellt utformade sidor. En annan farlig sårbarhet, CVE-2021-29993, tillåter i Android-versionen att gränssnittselement manipuleras genom manipulation av protokollet «intent://».
I beta-versionen av Firefox 93 finns stöd för bildformatet AVIF (AV1 Image Format), som använder teknologier för intra-ram kompression från video kodningsformatet AV1.
Källa: opennet.ru
