

Webbläsaren Firefox 93 har släppts. Dessutom har uppdateringar för långsiktigt stöd skapats — 78.15.0 och 91.2.0. Firefox 94 har gått in i beta-testning, med ett planerat släppdatum den 2 november.
Huvudsakliga nyheter:
- Stödet för bildformatet AVIF (AV1 Image Format) har aktiverats som standard. Detta format använder inre komprimeringstekniker från videokodningsformatet AV1. Färgrum med full och begränsad färgskala stöds, likaså transformationsoperationer (rotation och spegling). Animation stöds inte ännu. För att ställa in specifikationens överensstämmelse finns ett parameteralternativ i about:config kallat "image.avif.compliance_strictness". Standardvärdet för HTTP-huvudet ACCEPT har ändrats till "image/avif,image/webp,*/*".
- WebRender-motorn har blivit obligatorisk. Denna motor är skriven i Rust och ger en betydande ökning av renderinghastigheten samt minskar CPU-belastningen genom att flytta rendering av sidinnehåll till GPU:n med hjälp av utförda shaders. För system med gamla grafikkort eller problematiska grafiska drivrutiner används i WebRender en programvarurasteringsläge (gfx.webrender.software=true). Stödet för att inaktivera WebRender (gfx.webrender.force-legacy-layers och MOZ_WEBRENDER=0) har avbrutits.
- Stödet för Wayland-protokollet har förbättrats. En ny mjukvarulager har lagts till för att lösa problem med urklipp i miljöer baserade på Wayland-protokollet. Ändringar har också införts för att eliminera flimrande när fönster flyttas till skärmens kant i konfigurationer med flera skärmar.
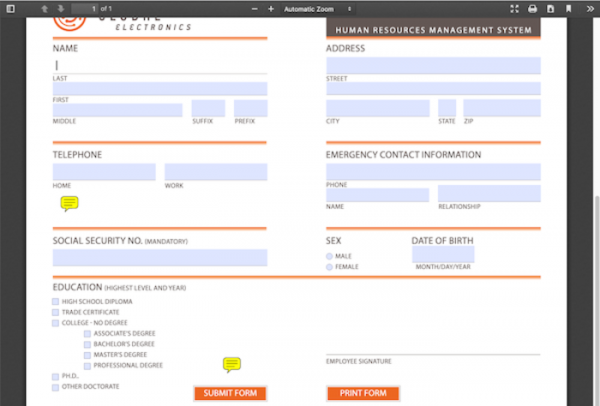
- I den inbyggda PDF-läsaren har möjligheten att öppna dokument med interaktiva XFA-former, som vanligtvis används i elektroniska formulär av olika banker och statliga institutioner, implementerats.

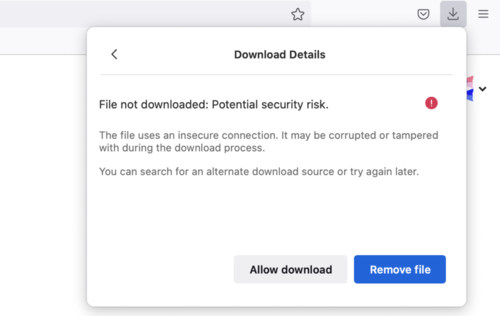
- Skydd mot uppladdning av filer som överförs via HTTP utan kryptering men initierats från sidor som öppnats med HTTPS är aktiverat. Sådana uppladdningar är inte skyddade mot förfalskning på grund av kontroll över det transit-trafik, men eftersom de görs genom att navigera från sidor som öppnats med HTTPS kan användaren få en falsk känsla av säkerhet. Vid försök att ladda upp sådan data kommer användaren att se en varning som tillåter dem att avbryta blockeringen om så önskas. Dessutom är det nu förbjudet och kommer tyst att blockera uppladdning av filer från isolerade iframe som inte uttryckligen har attributet allow-downloads angivet.

- Implementeringen av SmartBlock-mekanismen har förbättrats för att lösa problem på webbplatser som uppstår på grund av blockering av externa skript i privat läge eller vid aktivering av förstärkt blockering av oönskat innehåll (strict). SmartBlock automatiskt ersätter de skript som används för spårning med placeholder-skript som säkerställer korrekt laddning av sidan. Placeholder-skript har förberetts för vissa populära användarspårningsskript som är listade av Disconnect. Den nya versionen innehåller adaptiv blockering av Google Analytics-skript, skript från Google-annonsnätverk och widgets från tjänsterna Optimizely, Criteo och Amazon TAM.
- I privat läge och vid förstärkt blockering av oönskat innehåll (strict) har ett extra skydd av HTTP-headern "Referer" aktiverats. I de angivna lägena är det nu förbjudet för webbplatser att inkludera via HTTP-headern Referrer-Policy politikerna "no-referrer-when-downgrade", "origin-when-cross-origin" och "unsafe-url", som gör det möjligt att kringgå standardinställningarna och skicka den fullständiga URL:en i headern "Referer" till externa webbplatser. Låt oss påminna om att i Firefox 87, för att blockera potentiella läckor av konfidentiell information, aktiverades politiken "strict-origin-when-cross-origin" som standard, vilket innebär att sökvägar och parametrar tas bort från "Referer" vid förfrågningar till andra värdar vid kontakt via HTTPS, överföring av en tom "Referer" när man navigerar från HTTPS till HTTP och överföring av full "Referer" för interna navigeringar på samma webbplats. Men effektiviteten av ändringen har ifrågasatts, eftersom webbplatser genom manipulationer med Referrer-Policy kunde återställa det gamla beteendet.
- På Windows-plattformen har stöd för automatisk avlastning av flikar från minnet implementerats när nivåerna av ledigt minne når kritiskt låga värden. Först avlastas flikar som använder mest minne och som användaren inte har interagerat med under en längre tid. När man växlar tillbaka till en avlastad flik laddas dess innehåll automatiskt in igen. Stöd för denna funktionalitet förväntas introduceras i en av de kommande versionerna av Linux.
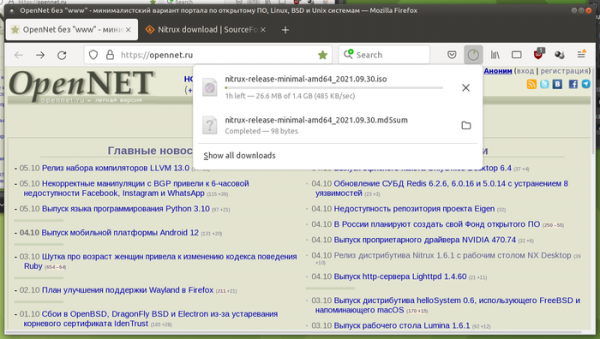
- Utformningen av nedladdningspanelen har anpassats till den övergripande visuella stilen av Firefox.

- I kompakt läge har marginalerna mellan elementen i huvudmenyn, overflow-menyn, bokmärken och webbläsarhistoriken minskats.

- SHA-256 har lagts till bland algoritmerna som kan användas för att organisera autentisering (HTTP Authentication) (tidigare stöddes endast MD5).
- TLS-krypteringarna som använder algoritmen 3DES är som standard inaktiverade. Till exempel är krypteringsuppsättningen TLS_RSA_WITH_3DES_EDE_CBC_SHA utsatt för Sweet32-attacker. Återaktivering av stöd för 3DES är möjligt genom uttrycklig tillåtelse i inställningarna för äldre versioner av TLS.
- På macOS-plattformen har ett problem med förlorade sessioner vid start av Firefox från en monterad '.dmg'-fil åtgärdats.
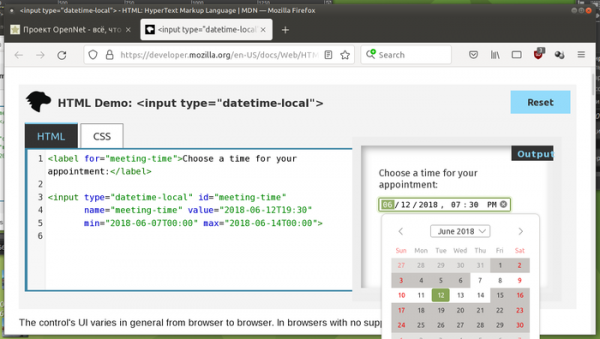
- Ett användargränssnitt för tydlig inmatning av datum och tid för webformulärelementet har implementerats.
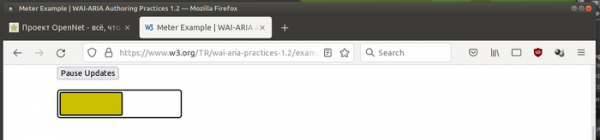
- För element med attributen aria-label eller aria-labelledby har rollen meter (role="meter") implementerats, vilket möjliggör skapandet av indikatorer för numeriska värden som förändras inom ett visst intervall (till exempel indikatorer för batterinivå).

- CSS-egenskapen font-synthesis har fått stöd för nyckelordet "small-caps".
- En metod Intl.supportedValuesOf() har implementerats som returnerar en array med stödda kalendrar, valutor, talsystem och måttenheter.
- För klasser har möjligheten att använda statiska initialiseringsblock för att gruppera kod som utförs en gång vid klassbehandling introducerats: class C { // Blocket kommer att köras vid klassbehandling static { console.log("C's static block"); }}
- Stöd för att anropa HTMLElement.attachInternals för åtkomst till ytterligare metoder för formulärhantering har lagts till.
- I metoden ElementInternals har attributet shadowRoot lagts till, vilket tillåter egna element att referera till sin separata rot i Shadow DOM oavsett tillstånd.
- Metoden createImageBitmap() har fått stöd för egenskaperna imageOrientation och premultiplyAlpha.
- Den globala funktionen reportError() har lagts till, vilket gör att skript kan visa fel i konsolen och efterlikna uppkomsten av oövervakade undantag.
- Förbättringar i versionen för plattformen Android:
- Vid användning på surfplattor har knapparna «framåt», «bakåt» och «ladda om sidan» lagts till i panelen.
- Automatisk ifyllnad av användarnamn och lösenord i webbformulär är aktiverat som standard.
- Möjligheten att använda Firefox som en lösenordshanterare för ifyllnad av användarnamn och lösenord i andra applikationer har introducerats (aktiveras genom «Settings» > «Logins and passwords» > «Autofill in other apps»).
- Sidan «Settings» > «Logins and passwords» > «Saved Logins» > «Add Login» har lagts till för manuell inmatning av autentiseringsuppgifter i lösenordshanteraren.
- Sidan «Settings» > «Data collection» > «Studies and switch off» har lagts till, vilket möjliggör avstående från deltagande i testningen av experimentella funktioner.
Förutom nyheterna och buggfixarna i Firefox 93 har 13 sårbarheter åtgärdats, varav 10 klassificerades som farliga. 9 sårbarheter (sammanställda under CVE-2021-38500, CVE-2021-38501 och CVE-2021-38499) orsakades av problem med minnet, såsom buffertöverskridningar och åtkomst till redan frigjorda minnesområden. Potentiellt kan dessa problem leda till att skadlig kod körs vid öppning av speciellt utformade sidor.
I beta-versionen av Firefox 94 noteras implementeringen av den nya servicensidan «about:unloads» där användaren kan tvinga fram att vissa flikar avlastas för att minska minnesanvändningen utan att stänga dem (innehållet kommer att laddas om vid navigering till fliken).
Källa: opennet.ru
