

Release av HTTP-servern Apache 2.4.62 är tillgänglig, där två sårbarheter har åtgärdats och sex förändringar har införts. Den första sårbarheten (CVE-2024-40898) möjliggör en SSRF-attack (Server-side request forgery) mot mod_rewrite. Problemet förekommer endast på Windows-plattformen och kan vid skickande av speciellt formulerade förfrågningar leda till läckage av NTLM-hashar till en server som kontrolleras av angriparen.
Den andra sårbarheten (CVE-2024-40725) möjliggör visning av skriptkod vars behandling har konfigurerats med hjälp av direktivet AddType. Till exempel kan en speciellt utformad förfrågan till en PHP-skript leda till att dess innehåll visas istället för att exekveras. Korrigeringen blockerar ytterligare en variantsutnyttjande av sårbarheten CVE-2024-39884, som åtgärdades i version 2.4.61.
Bland de icke-säkerhetsrelaterade förändringarna märks tillägget i mod_ssl av möjligheten att ladda certifikat och nycklar från lagringsutrymmen som stöder standarden pkcs11.
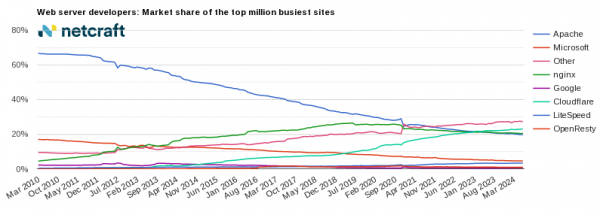
Enligt junirapporten från Netcraft drivs cirka 212 miljoner webbplatser av HTTP-servern Apache (jämfört med 228 miljoner förra året). Andelen Apache httpd uppskattas till 19.28% av alla webbplatser, vilket motsvarar andra plats i popularitet i denna kategori (andelen Nginx är 21.35%, Cloudflare 11.05%, OpenResty (plattform baserad på nginx och LuaJIT) 0.79%). När man endast betraktar aktiva webbplatser intar Apache förstaplatsen i rankingen med en andel på 19.13% (Nginx 18.09%, Cloudflare 14.80%, Google 10.01%). Bland de en miljon mest besökta webbplatserna i världen ligger Apache på tredje plats med en andel på 19.69% (ledande är Cloudflare 23.10% och Nginx 20.50%).
Källa: opennet.ru
