

Efter två månaders utveckling presenterade Linus Torvalds version 6.18 av Linux-kärnan. Bland de mest anmärkningsvärda förändringarna finns: dm-pcache för diskcache i icke-flyktigt minne (PMEM), borttagning av Bcachefs, online-kontrollläge för XFS, drivrutiner för Binder (Android IPC) och Tyr (GPU Mali) på Rust, möjlighet att skapa USB-drivrutiner på Rust, optimering av cachehantering i SLUB-minnesallokeraren, adressering av namespaces via filbeskrivare, påskyndad växling (swap), verifiering av BPF-program genom digital signering, Intel CET virtualisering i KVM och nätverksprotokollet PSP (hybrid av TLS och IPsec), stöd för IP-tillägget AccECN samt optimering av UDP-stacken.
I den nya versionen har 15035 fixar tagits emot från 2217 utvecklare, patchens storlek är 45 MB (ändringar har påverkat 13142 filer, 601897 kodrader har lagts till och 355006 kodrader har tagits bort). I det förra släppet var det 14334 fixar från 2118 utvecklare, patchens storlek var 46 MB. Ungefär 40% av alla förändringar i 6.18 är relaterade till enhetsdrivrutiner, cirka 16% handlar om uppdatering av kod som är specifik för hårdvaruarkitekturer, 12% är relaterade till nätverksstacken, 5% handlar om filsystem och 3% om interna subsystem i kärnan.
Huvudnyheterna i kärnan 6.18 (1, 2, 3):
- Disksubsystem, in- och utmatning och filsystem
- I Device Mapper har en hanterare dm-pcache lagts till för att använda permanent minne (CXL-minne adresserat via DAX-enhet) som en extra högpresterande cache före de långsammare traditionella disk- eller flash-enheterna. Dm-pcache säkerställer att cacheinnehållet bevaras vid krasch (crash-safe) genom att använda icke-flyktigt minne, duplikering av metadata samt verifiering av dataintegritet och metadata med CRC32-kontrollsummor. För närvarande stöds endast caching i skriv-back-läge (write-back).
- Koden för filsystemet Bcachefs har tagits bort från kärnan och kommer nu att distribueras som en extern modul som kompileras med hjälp av DKMS (Dynamic Kernel Module Support). Koden för Bcachefs kan återföras till kärnan efter att Kent Overstreet faktiskt bevisar möjlighet att korrekt samarbeta med andra kärnutvecklare och förmåga att följa etablerade utvecklingsregler.
- I systemanropet pwritev2() har flaggan RWF_NOSIGNAL lagts till, vilket inaktiverar sändning av signalen SIGPIPE vid skrivning till brutna namnlösa rör eller sockets.
- I Procfs har monteringens alternativ „pidns” lagts till för att ange processidentifieringsnamnrum (PID namespace). Till exempel: „mount -t proc -o pidns=\/proc\/self\/ns\/pid proc \/tmp\/proc”.
- I XFS har möjligheten att använda verktyget fsck för att kontrollera och åtgärda upptäckta problem i online-läge, utan att avmontera filsystemet, tillagts och gjorts standard. Systemanropen file_getattr och file_setattr har lagts till för att ändra attribut för speciella filer (alla inode). I KConfig har alternativen XFS_SUPPORT_V4 (version 4 av XFS) och XFS_SUPPORT_ASCII_CI (icke skiftlägeskänsligt läge för ASCII) inaktiverats som standard, efter att ha blivit föråldrade. Föråldrade monteringsalternativ som attr2, noattr2, ikeep och noikeep har tagits bort.
- I MD RAID har en ny typ av bitkartor — llbitmap (lockless bitmap) implementerats, som fungerar utan lås och ger högre prestanda.
- Från den allmänna strukturen „inode” har information relaterad till kryptering och verifiering (pekare till i_crypt_info och i_verity_info) tagits bort. Ändringen minskar minnesanvändningen i filsystem som inte stöder kryptering och verifiering.
- I FUSE-subsystemet har stöd för systemanropet copy_file_range() och direkt kopiering av områden med 64-bitars storlek lagts till (tidigare stöddes endast 32-bitarsstorlek). Stöd för initiering i synkront läge under montering (FUSE_DEV_IOC_SYNC_INIT) har lagts till.
- I ext4-filsystemet har möjligheten att använda 32-bitars användar-ID (uid) och grupp-ID (gid) vid åtkomst till reserverade block implementerats. Ioctl-operationer för att ställa in och läsa superblock-parametrar för monterade filsystem har lagts till (tune2fs kan ändra parametrar i superblocket utan skrivbehörighet på blockenheten). Föråldrade inställningar specifika för ext3 har helt tagits bort.
- I f2fs har det lagts till en monteringsoption "lookup_mode" för att välja sökläge: perf — sökning med hash, compat — linjär sökning, auto — automatisk val. Ändring av läget är relevant för konfigurationer med kataloger där stor bokstav inte beaktas. Det aktuella sökläget kan kontrolleras via filen "/sys/fs/f2fs//effective_lookup_mode". Möjlighet att reservera inode har lagts till, som endast är tillgänglig för privilegierade användare.
- I Overlayfs har ett läge utan hänsyn till stor bokstav lagts till, som aktiveras på filsystemsnivå (inställning för specifika kataloger stöds för närvarande inte).
- I BTRFS har parallelliseringen av operationer förbättrats under hög läsbelastning och låg skrivbelastning, transaktionsfixeringstiden har minskat och synkroniseringstiden har avsevärt kortats ned (från minuter till tiotals sekunder). Möjlighet att använda block (bs) större än minnessidstorlek (ps) har lagts till.
- I ksmbd (som arbetar på kärnnivå, SMB-server) har en parameter lagts till för att begränsa det maximala antalet anslutningar från en IP-adresser. smbdirect, smbclient och smbserver har omvandlats till att använda standardkärnstrukturer.
- I SQUASHFS har möjligheten att använda i systemanropet lseek() med alternativen SEEK_DATA och SEEK_HOLE för att söka efter data och luckor i glest befolkade filer lagts till. I vissa tester har en ökning av prestandan för kopiering av glest befolkade filer registrerats upp till 150 gånger.
- I EXFAT har stöd för ioctl FS_IOC_GETFSLABEL och FS_IOC_SETFSLABEL lagts till för att läsa och skriva partitionsetiketter. Möjlighet att ändra monteringsalternativ under återmontering har lagts till. Inläsning av bitkartor har påskyndats.
- I NTFS3 har stöd för ioctl FS_IOC_GETFSLABEL och FS_IOC_SETFSLABEL lagts till för att läsa och ställa in partitionsetiketter.
- Minne och systemtjänster
- Implementeringen av mekanismen för mellanprocesskommunikation Binder, skriven i Rust, har antagits. Binder används i Android för att organisera interprocesskommunikation och fjärranrop av metoder (ett Android-process kan anropa en metod eller funktion i en annan Android-process, och använda Binder för att identifiera, anropa och överföra argument mellan processerna). Binder-koden har skrivits om på Rusts språk som en del av Googles initiativ för att stärka säkerheten i Android.
- I SLUB, kärnminnesallokatorn, har en valfri cachelagringsnivå "sheaves" implementerats, som använder flera cacher, där varje är kopplad till en separat CPU-kärna, vilket gör det möjligt för en kärna att lokalisera operationerna vid allokering eller frigöring av minne. Denna cache har ökat prestandan vid allokering och frigöring av minne i kärnan, tack vare avskaffandet av onödiga synkroniseringsprimitive som krävs när olika CPU-kärnor är involverade. I genomförda tester var prestandaförbättringen mellan 6.3% och 31% beroende på belastningstypen.
- Möjligheten att skapa filbeskrivare kopplade till ett specifikt namnrymde (namespace) har lagts till. Till skillnad från att rikta sig mot namnrymden via identifierare (/proc//ns/), är filbeskrivaren kopplad till en specifik instans av namnrymden och utesluter situationen där identifieraren återigen tilldelas och pekar på ett annat objekt. På samma sätt som med användningen av pidfds, öppnas filbeskrivare som refererar till namnrymden via funktionerna open_by_handle_at() och name_to_handle_at().
- En mekanism för "Swap Table" har implementerats för att öka prestandan för sidbyte. Accelerationen uppnås genom att minska konkurrensen om åtkomst till swap-cachen, effektivare sökningar i cachen och minskad fragmentering. Backend-baserat på Swap Table används för cachning av sidbyte istället för backend XArray, vilket genomsnittligen har ökat prestandan med 5-20%. I usemem-testet ökade genomströmningen med 17-28%, i testet för flerkärnig omkompilering av kärnan minskade kompilerings tiden med 1.12-3.19%, och redis-benchmark-testet med BGSAVE visade en ökning av antalet hanterade förfrågningar med 6-7%.
- Zswap-subsystemet har övergått till direkt användning av zsmalloc minnesallokeringssystemet istället för zpool-lagret, som inte längre används och nu har tagits bort från kärnan.
- För att styra beteendet hos mikrokodsldaren på x86-system har en kommandoradsoption "microcode=flaggslista" implementerats. I sin nuvarande form har den nya optionen ersatt "microcode.force_minrev" och gör det också möjligt att ställa in den minimalt acceptabla versionen av mikrokoden för uppstart.
- Arbetet med att omstrukturera den överdrivet komplexa strukturen "page", som används för att hantera sidor i det operativa minnet, har inletts. En typ 'memdesc_flags_t' har lagts till för fält med universella flaggor som kan användas efter den förväntade framtida separeringen av strukturen "page" till separata strukturer för slab och folio.
- För nios2-arkitekturen, som används i Altera Nios II-processorer (en mjukvaruprocessor baserad på FPGA), har stöd för systemanropet clone3() implementerats.
- I kärnkonfigurationen (KConfig) har attributet "transitional" lagts till, vilket kan användas för att markera inställningar som inte visas i användargränssnitt såsom "make menuconfig" och inte inkluderas i de genererade konfigurationsfilerna. Huvudsyftet med attributet är att underlätta omdöpning av alternativ med bibehållen bakåtkompatibilitet.
- Den minimi version av Clang-kompilatorn som kan användas för att bygga kärnan har höjts till LLVM 15-verktygen. I Debian 12 och Ubuntu 22.04 levereras LLVM 14.
- Överföringen av ändringar från Rust-for-Linux-grenen, relaterade till användning av språket Rust som det andra språket för att utveckla drivrutiner och kärnmoduler, har fortsatt (stöd för Rust är inte aktiverat som standard och innebär inte att Rust inkluderas bland obligatoriska byggberoenden för kärnan). I den nya versionen har atomära operationer med minne, maple tree-strukturen, möjligheten att skapa DebugFS-filer och funktioner för att manipulera bitkartor implementerats för koden i Rust-språket. Åtkomsten till API:er för utveckling av drivrutiner har utökats. En fullständig uppsättning abstraheringar för utveckling av USB-enhetsdrivrutiner har lagts till (exempel på USB-drivrutin). I verktyget perf har stöd för debug-symboler som genereras av kompilatorn rustc lagts till.
- Virtualisering och säkerhet
- Stöd för kryptografisk verifiering av laddade BPF-program via digital signatur har lagts till. I framtiden kommer denna funktionalitet att utökas med verktyg för att definiera regler för inladdning av signerade BPF-program och ge icke-privilegierade användare möjlighet att använda verifierade BPF-program.
- I hypervisorn KVM har stöd för virtualisering av Intels CET (Control-flow Enforcement Technology), som används för att skydda mot exploateringar som utnyttjar tekniker för returorienterad programmering (ROP — Return-Oriented Programming). Skyddets kärna är att efter överföringen av kontroll till en funktion sparas returadressen av processorn, inte bara i vanliga stacken, utan också i en separat skugga stack som inte kan ändras direkt.
- Möjligheten att använda mer än 255 CPU:er i gästsystem som körs under hypervisorn Bhyve på värdar med FreeBSD 15 har lagts till.
- Ett lager av dibs (Direct Internal Buffer Sharing) har lagts till för hanterad delning av buffertar inom en isolerad miljö, såsom en hypervisor eller en kärninstans.
- Stödet för att arbeta med flera samtidigt aktiverade LSM-moduler (Linux Security Module) har lagts till i revisionssystemet.
- En virtio-drivrutin för spi-virtio har lagts till för åtkomst till SPI-enheter (Serial Peripheral Interface) från virtuella maskiner.
- Stödet för SEV-SNP CipherText Hiding-läget har lagts till i hypervisorn KVM, vilket blockerar läsning av krypterad minnesdata från skyddade gästsystem i obehörig CPU.
- En qtee-drivrutin för TEE-miljöer (Trusted Execution Environment) från Qualcomm har lagts till.
- Nätverkssystemet
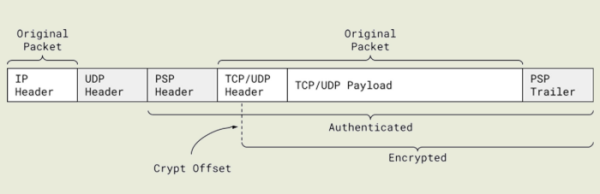
- Stödet för kryptering av TCP-anslutningar med hjälp av PSP-protokollet (PSP Security Protocol), utvecklat av Google för kryptering av trafik mellan datacenter, har lagts till. PSP tillhandahåller kryptering, kryptografisk integritetskontroll och autentisering av källan, vilket realiserar en unik kombination av funktioner från TLS- och IPsec-protokollen. PSP tillämpar kryptering på nivån av enskilda nätverksanslutningar snarare än hela kommunikationskanalen. PSP använder separata krypteringsnycklar för olika tunnelerade TCP-anslutningar för strikt isolering av trafik från olika applikationer och handhavare. För att minska belastningen på CPU stöds avlastning av krypterings- och dekrypteringsoperationer till nätverkskortens sida (offload). Protokollet UDP används som transport för dataöverföring, ovanpå vilket innehållet i det ursprungliga TCP-paketet vidarebefordras.

- Stöd för AccECN (Accurate Explicit Congestion Notification) har lagts till. Detta är en förbättrad version av ECN-förlängningen som gör det möjligt för värdar att märka IP-paket istället för att kassera dem vid överbelastning. Detta ger möjlighet att identifiera det inledande skedet av trängsel i kommunikationskanaler utan att förlora paket. Den ursprungliga ECN-förlängningen har en begränsning som tillåter endast en överbelastningssignal under en enda TCP-överföringscykel (RTT, Round-Trip Time, skicka begäran och ta emot svar). AccECN tar bort denna begränsning och ger mottagaren möjlighet att skicka fler än en överbelastningstämpel till avsändaren i TCP-paketets rubrik. Algoritmer för överbelastningshantering kan använda den mottagna informationen för en mer exakt reaktion på överbelastningar utan att behöva kraftigt minska paketutsändningen vid en liten överbelastning.
- Bearbetningen av inkommande paket inom UDP-stacken har optimerats under DDoS-attacker, vilket leder till en stor mängd paket som anländer till en eller flera UDP-sockets. De optimeringar som gjorts, såsom minskning av konkurrerande lås, optimering av datauppbyggnadernas placering i minnet och användning av lås med hänsyn till NUMA-arkitektur (Non-Uniform Memory Access), har ökat prestandan vid mottagning av UDP-paket med 47 % och mer under extremt förhållanden.
- Möjligheten att stänga av I/O-caching på NFS-servern har införts, vilket möjliggör användning av NFS-servern i system med begränsat minne (t.ex. skalade molnmiljöer). Att stänga av cachen kan också vara användbart på belastade NFS-servrar för att undvika att data relaterade till lokala lagringselement skjuts ut ur cachen när minnet frigörs för NFS-cachen.
- Den maximala storleken på buffrar för inkommande och utgående paket för nätverksockets (net.core.rmem_max och net.core.wmem_max) har ökat från 2 MB till 4 MB. Standardstorleken har förblivit oförändrad (net.core.rmem_default och net.core.wmem_default = 2 MB).
- En drivrutin för Qualcomm PPE (Packet Processing Engine), som används i SoC Qualcomm IPQ9574, har lagts till för att påskynda nätverksoperationer.
- Stödet för kryptering av TCP-anslutningar med hjälp av PSP-protokollet (PSP Security Protocol), utvecklat av Google för kryptering av trafik mellan datacenter, har lagts till. PSP tillhandahåller kryptering, kryptografisk integritetskontroll och autentisering av källan, vilket realiserar en unik kombination av funktioner från TLS- och IPsec-protokollen. PSP tillämpar kryptering på nivån av enskilda nätverksanslutningar snarare än hela kommunikationskanalen. PSP använder separata krypteringsnycklar för olika tunnelerade TCP-anslutningar för strikt isolering av trafik från olika applikationer och handhavare. För att minska belastningen på CPU stöds avlastning av krypterings- och dekrypteringsoperationer till nätverkskortens sida (offload). Protokollet UDP används som transport för dataöverföring, ovanpå vilket innehållet i det ursprungliga TCP-paketet vidarebefordras.
- Utrustning
- Kärnan har antagit drivrutinen Tyr, skriven i Rust, som möjliggör arbete med GPU:er från ARM Mali, där teknologin CSF (Command Stream Frontend) tillämpas, såsom Mali G310, G510 och G710. Drivrutinen är ännu inte redo för permanent användning av vanliga användare och betraktas som en experimentell prototyp för testning av abstraktioner för utveckling av drivrutiner i Rust.
- Drivrutiner för HID-enheter (Human Interface Device) har fått stöd för pekplattor med taktil feedback och trycksensorer.
- Arbetet med drm-drivrutinen (Direct Rendering Manager) Xe för GPU:er baserade på Intel Xe-arkitekturen har fortsatt, vilken används i Intel-grafikkort av Arc-familjen och i integrerad grafik, som börjar med Tiger Lake-processorer. I den nya versionen har gränssnittet madvise lagts till, stöd för SR-IOV PF (Single Root I/O Virtualization Physical Function) har aktiverats, stöd för Intel PSMI-läget för hårdvaruvalidering har införts, bearbetning av överförd firmware-information om fel har säkerställts, energiförbrukningsprofilen SLPC har implementerats och stöd för laddning av sekundär firmware (till exempel till kylkontrollen och spänningsregulatorn) under drivrutinskontroll har lagts till.
- I AMDGPU-drivrutinen har stöd för enheter med APU Cyan Skillfish lagts till, stödet för AMD GCN 1.0 har förbättrats och kompatibilitet med verktyget criu har realiserats, i sysfs har temperaturmetrik lagts till, och remapping-förfrågningar för MMIO från användarutrymmet har godkänts.
- I i915-drivrutinen har stöd för Wildcat Lake-chipseten lagts till och arbetet med GPU:er från Jasper Lake, Elkhart Lake, Gen7 och Gen6 har förbättrats.
- I Nouveau-drivrutinen används som standard GSP-firmware från NVIDIA och felhanteringen har förbättrats.
- Integrationen av komponenterna i Nova-drivrutinen för NVIDIA GPU:er, utrustade med GSP-firmware som används från NVIDIA GeForce RTX 2000-serien baserad på Turing-mikroarkitekturen, har fortsatt. Drivrutinen är skriven i Rust. I den nya versionen har stödet för GSP-firmware utökats, implementeringen av makrot "register!" har förbättrats, stöd för PCI-enhetsklasser och tillverkaridentifierare har lagts till.
- En rocket-drivrutin för NPU-acceleratorer, som används i SoC Rockchip RK3588, har lagts till.
- En kärnparameter "boot_display" har lagts till för att välja utgångsenhet för att visa laddningsprocessen på system med flera GPU:er.
- I vesadrm-drivrutinen har stöd för 8-bitars paletter realiserats.
- I msm-drivrutinen har stöd lagts till för GPU Adreno 663 och stöd för energibesparande teknik IFPC (Inter Frame Power Collapse) har implementerats.
- I panthor-drivrutinen har stöd lagts till för GPU Mali-G710, Mali-G510, Mali-G310, Mali-Gx15, Mali-Gx20 och Mali-Gx25.
- Stöd har lagts till för ljudsystemen ASoC Qualcomm Glymur och PM4125, Realtek RT1321, Shanghai FourSemi FS2104/5S, Texas Instruments PCM1754 och TAS2783A, qcs615, CS35L56 B2, tas2118, tas2x20, tas5825. Stöd har lagts till för ljud USB-kort Tascam US-144mkII och Presonus S1824c.
- Stöd har lagts till för ARM CPU Cortex-A320/A520AE/A720AE och C1-Nano/Pro/Premium/Ultra.
- Stöd har lagts till för ARM-plattformar, SoC och enheter: Apple M2 Pro, M2 Max och M2 Ultra, Sony Xperia SP, Samsung Galaxy S22, Samsung Galaxy S20 FE, ASUS Eee Pad Slider SL101, Lenovo ThinkBook 16, HP Omnibook X14 X1P42100, Dell Inspiron 7441 / Latitude 7455, Sige1, NanoPi Zero2, Axis Artpec8, NXP i.MX91, ROCK 2A/2F, Qualcomm Lemans Auto, Renesas RZ/T2H, RZ/N2H, RZ/T2H och RZ/N2H, Aspeed AST27xx, Meta Clemente BMC, Netcube Nagami som, Tqma91xx, Ultratronik i.MX8MP Ultra-MACH, i.MX8ULP EVK9, Buffalo WXR-1750DHP.
Samtidigt har den latinamerikanska stiftelsen för fri programvara skapat en version av det helt fria kärnan 6.18 — Linux-libre 6.18-gnu, rensad från firmware och drivrutiner som innehåller icke-fria komponenter eller kodavsnitt vars användning är begränsad av tillverkaren. I version 6.18 har koden för att rensa blobbar i drivrutinerna Nova-Core, Intel XE, TI PRUeth, Lantiq GSWIP, Marvell WiFi-Ex uppdaterats. Namnen på blobbar i dts-filer (devicetree) för ARM-chips från Qualcomm, Mediatek och TI ARM64 har rensats. Blobbar i nya drivrutiner från FourSemi fs2104/5s, TI TAS2783 och Qualcomm GENI har neutraliserats.
Källa: opennet.ru
