

Utvecklarna av det anonyma nätverket Tor har publicerat resultaten av en revision av Tor Browser och de verktyg som utvecklas av projektet, inklusive OONI Probe, rdsys, BridgeDB och Conjure, som används för att kringgå censur. Revisionen utfördes av företaget Cure53 från november 2022 till april 2023.
Under granskningen identifierades 9 sårbarheter, varav två klassificerades som farliga, en fick ett medelhögt riskvärde och 6 klassades som problem med låg risk. Dessutom hittades 10 problem i kodbasen som klassificerades som icke-säkerhetsrelaterade brister. Sammanfattningsvis bedömdes Tor-projektets kod som förenlig med metoder för säker programmering.
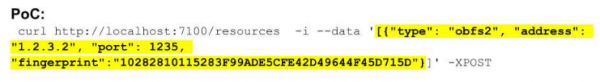
Den första farliga sårbarheten fanns i backend av det distribuerade systemet rdsys, som ansvarar för att leverera resurser till censurerade användare, som proxylistor och nedladdningslänkar. Sårbarheten orsakas av avsaknaden av autentisering vid anrop av resursregistreringshanteraren, vilket tillät en angripare att registrera sin egen skadliga resurs för att leverera till användarna. Utnyttjande av detta innebär att skicka en HTTP-begäran till rdsys-hanteraren.
Den andra farliga sårbarheten hittades i Tor Browser och orsakades av bristande verifiering av digital signatur vid hämtning av listan över brottoch från rdsys och BridgeDB. Eftersom listan laddas ner till webbläsaren innan anslutning till det anonyma Tor-nätverket, gjorde bristen på kontroll av den kryptografiska digitala signaturen det möjligt för en angripare att manipulera innehållet i listan, till exempel genom att avlyssna anslutningen eller hacka servern, över vilken listan distribueras. Vid en lyckad attack kunde angriparen upprätta anslutningar för användarna via sin egen komprometterade bro.
En sårbarhet med medelhög risk fanns i rdsys underhållsskriptet som tillät en angripare att höja sina privilegier från användaren nobody till användaren rdsys, om det fanns tillgång till servern och möjlighet att skriva till katalogen för temporära filer. Utnyttjande av sårbarheten består av att byta ut den exekverbara filen som placeras i katalogen /tmp. Att erhålla rättigheter som rdsys-användare tillåter angriparen att göra ändringar i de exekverbara filer som körs genom rdsys.
Låggradiga sårbarheter var främst kopplade till användning av föråldrade beroenden med kända sårbarheter eller möjlighet till en denial of service-attack. Från de mindre sårbarheterna i Tor Browser kan man notera möjligheten att kringgå JavaScript-utförandeförbudet vid högsta skyddsnivå, bristen på begränsningar för filuppladdningar och potentiell informationsläckage genom användarens startsida, vilket gör det möjligt att spåra användare mellan omstarter.
Alla sårbarheter har nu åtgärdats, och bland annat har autentisering implementerats för alla rdsys-behandlare och kontroller för de signerade listorna som laddas in i Tor Browser har lagts till.
Dessutom kan man notera lanseringen av Tor Browser 13.0.1. Utsläppet är synkroniserat med kodbasen för Firefox 115.4.0 ESR, vilken åtgärdat 19 sårbarheter (13 erkända som farliga). Korrigeringar av sårbarheter från Firefox 119 har överförts till Tor Browser 13.0.1 för Android.
Källa: opennet.ru
