

Enligt nätkällor utför webbplatsen eBay.com portskanning av besökarnas datorer med hjälp av ett speciellt skript för att upptäcka program för fjärråtkomst. Många av de skannade nätverksportarna används av populära verktyg för fjärrstyrning, såsom Windows Remote Desktop, VNC, TeamViewer och andra.
Entusiaster från Bleeping Computer har genomfört en studie som bekräftar att eBay.com faktiskt skannar 14 olika portar när en användare besöker webbplatsen. Denna process utförs med hjälp av skriptet check.js och aktiveras vid varje besök på resursen. Skriptet utför skanningen med hjälp av WebSocket för att ansluta till 127.0.0.1 via den angivna porten.
Källan noterar att portskanning inte genomförs om användaren besöker eBay-webbplatsen från en enhet som kör Linux. Men när plattformen besöks från en enhet som kör Windows registreras skanningen. Det antas att sådan skanning utförs för att upptäcka komprometterade datorer som kan användas av illvilliga aktörer för att genomföra bedrägerier på eBay.
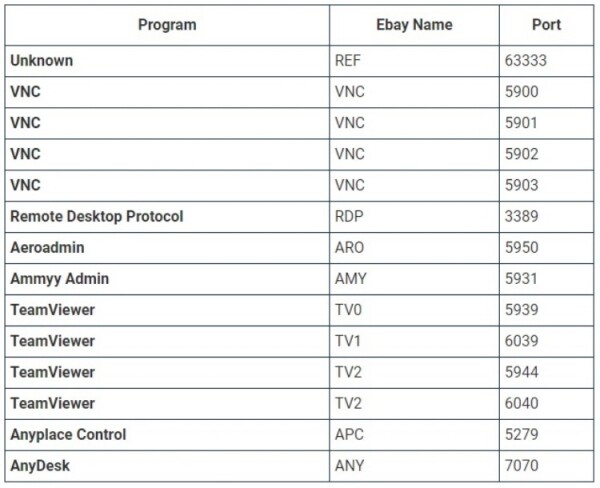
Vi påminner om att det 2016 förekom rapporter på internet om att illvilliga aktörer med hjälp av TeamViewer tog kontroll över användarnas datorer för att utföra bedrägliga köp på eBay. Eftersom många eBay-användare använder cookies för att logga in automatiskt på webbplatsen, kunde angriparna fjärrstyra deras datorer och få tillgång till plattformen för att genomföra köp. Officiella representanter för eBay avstår från kommentarer i denna fråga.
Källa: 3dnews.ru
