

Attacken på paket som transporteras via NPM-repo har nått en ny nivå. Utöver att använda skadlig programvara för att fånga betalningar och konfidentiell information har angriparna gått över till att infoga en orm i komprometterade paket för att automatiskt infoga skadlig programvara i beroenden. Användningen av ormen har dokumenterats efter komprometteringen av NPM-paketet @ctrl/tinycolor, som har 2,2 miljoner veckoladda nedladdningar och används som ett direkt beroende i 964 paket. Som ett resultat av ormaktiviteten omfattade attacken 187 paket för vilka skadliga versioner skapades (477 skadliga utgåvor).
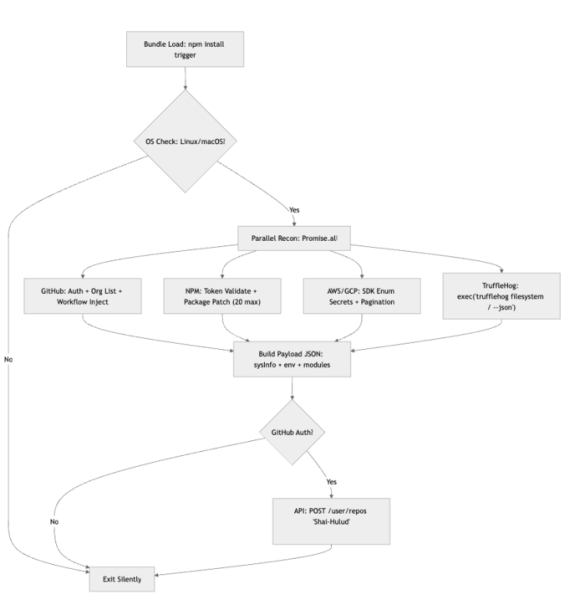
I en ny attack, efter att ha fått accessuppgifterna för en värd genom phishing, publicerar angriparna en version av paketet med ormen, som aktiveras när det komprometterade paketet installeras som ett av beroendena. När ormen aktiveras söker den efter autentiseringsuppgifter i den aktuella miljön, laddar ner och kör verktyget TruffleHog. Om en NPM-kontotoken upptäckts publicerar ormen automatiskt en ny skadlig version och infekterar därigenom beroendeträdet. Förutom NPM-token, sparar ormen också åtkomstnycklar till GitHub och molntjänster som AWS, Azure och GCP (Google Cloud Platform), samt andra konfidentiella uppgifter som TruffleHog-skannern kan upptäcka.
Skadliga versioner skapas för de 20 mest populära paketen som den trovärdiga NPM-token har tillgång till. Funktionaliteten för att publicera versioner är implementerad i form av funktionen NpmModule.updatePackage, som laddar ner paketets ursprungsarkiv, ändrar versionsnumret och lägger till en postinstall-hook i filen package.json, infogar en hanterare i bundle.js, packar om paketet och publicerar det. Stödja drift i Linux och macOS.
Maskoten för masken har fått kodnamnet Shai-Hulud (en gigantisk mask nämnd i romanen Dune). De fångade autentiseringsuppgifterna finns tillgängliga på GitHub genom att skapa repository med namnet Shai-Hulud (t.ex. "B611/Shai-Hulud"), och återfinns också i kodad form i loggarna för GitHub Actions. I det skapade repository finns en fil som heter data.json, vilken innehåller en sträng med kodad information om systemet, miljövariabler och avlyssnade åtkomstnycklar i base64-format. I CI-baserad GitHub skapar masken en GitHub Actions-hanterare (.github/workflows/shai-hulud-workflow.yml) för att överföra information till en extern värd. Det verkar som om attacken inte är begränsad till de nämnda 187 paketen, då nya repository med namnet Shai-Hulud och filen data.json fortsätter att dyka upp på GitHub.
Bland annat drabbades 25 paket från företaget CrowdStrike, som utvecklar verktyg för att skydda mot attacker genom beroenden (Supply Chain). Enligt uttalande från CrowdStrike har de komprometterade paketen inte använts på plattformen Falcon och attacken har inte spridit sig till kunder. Det har också framkommit att den tidigare vågen av publicering av skadliga versioner på NPM, som genomfördes utan masken, påverkade projektet gemini-cli som utvecklas av Google.
Källa: opennet.ru
