

Den 30 januari klockan 18:20 (MSK) stötte användare på en massiv felaktighet i värdidentifiering i den domänzon som tillhör RU, orsakad av ett fel vid byte av nycklar som används för att validera riktigheten i zonen RU genom DNSSEC. Som följd av incidenten kunde alla domäner i zonen '.ru' inte fastställas på DNS-servrar som tillämpar DNSSEC för att verifiera datans riktighet. Problemet drabbade endast användare som använde DNS-resolvrar från tjänsteleverantörer eller offentliga DNS-tjänster som 8.8.8.8, som verifierar riktigheten av förfrågningar med hjälp av DNSSEC. Användare av DNS-resolvrar där DNSSEC var avstängt påverkades inte.
Det som inträffade påminner om incidenten förra året med registratorn InternetNZ, som ansvarar för domänzonen '.NZ', vilket orsakade en felaktighet i upplösningen domännamn i zonen '.nz' på grund av ett fel vid rotationen av KSK-nycklar (Key Signing Key) som används för att digitalt signera DNSKEY-poster, som innehåller nycklar för att signera domänzonen (ZSK, Zone Signing Key). I fallet med InternetNZ var felet relaterat till en förändring av nycklarna vid övergången till det nya informationssystemet för registratorn. Orsakerna till incidenten i zonen RU är ännu inte specificerade — Koordinationscentret för domäner RU bekräftade endast i allmänna termer att problemet är relaterat till omkonfiguration av DNSSEC.
Utifrån de ytliga symptomen inträffade felet som ett resultat av ett försök att byta ut nyckeln som används för att verifiera zonen RU. Denna nyckel är rotkällan för förtroendet för de övriga nycklarna som används inom andra nivådomäner, och använder i sin tur domännyckeln '.' som överordnad för att bekräfta sitt förtroende. Den 26 januari, i inställningarna för DNSSEC i zonen RU, tillkom en ytterligare nyckel med identifieraren 52263 bortom huvudnyckeln med identifieraren 44301.
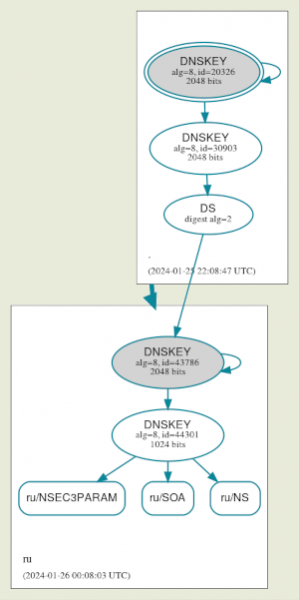
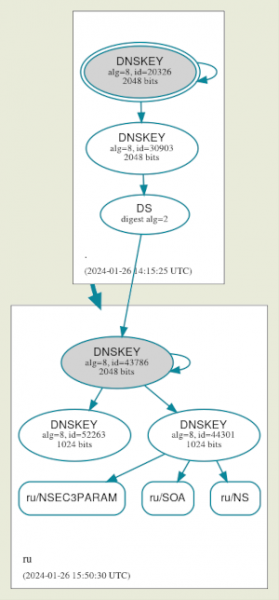
Igår klockan 18:20 engagerades en ny nyckel för att verifiera posterna i zonen RU, men efter övergången till den nya nyckeln stoppades verifieringen av autentisitet på grund av ett fel.
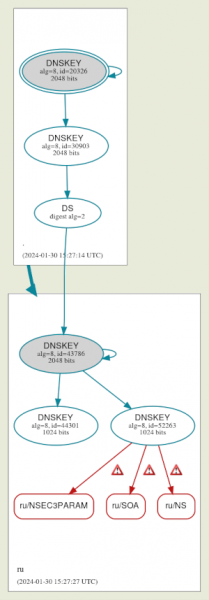
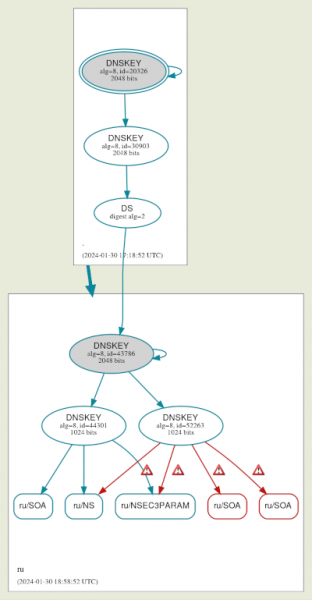
Signaturen med den gamla nyckeln återställdes runt klockan 21 (MSK), och det första korrekta svaret registrerades av tjänsten dnsviz.net klockan 22:07 (MSK). Felaktiga inställningar var närvarande i ungefär två och en halv timme, men på grund av att felaktiga poster sitter kvar i cache-minnen på DNS-servrar krävs ytterligare tid för en fullständig återställning om inte cachen på de rekursiva DNS-servrarna tvingas att rensas. Vissa leverantörer löste problemet snabbare och mer radikalt genom att tillfälligt stänga av verifieringen via DNSSEC i sina resolvers.
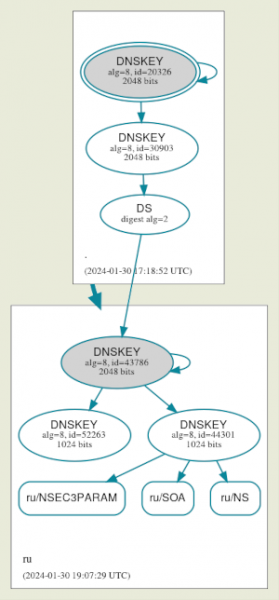
Källa: opennet.ru
