

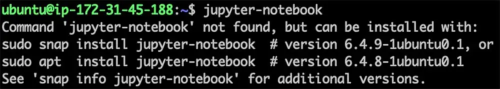
Forskare från företaget Aqua Security har uppmärksammat möjligheten att attackera användare av Ubuntu-distributionen genom att utnyttja funktionerna i hanteraren "command-not-found", som ger förslag vid försök att köra ett program som inte finns i systemet. Problemet är att när den bedömer kommandon som inte finns i systemet, använder "command-not-found" rekommendationer inte bara från de vanliga programförråden, utan även snap-paket från katalogen snapcraft.io.
Vid skapandet av rekommendationer baserat på innehållet i katalogen snapcraft.io tar hanteraren "command-not-found" inte hänsyn till paketens status och omfattar paket som har lagts till i katalogen av ovärderade användare. Därmed kan en angripare lägga upp ett paket med dolda skadliga komponenter och ett namn som överlappar med befintliga DEB-paket, program som initialt saknas i programförråden, eller falska program vars namn speglar typiska stavfel och misstag som användare gör när de skriver namnen på populära verktyg.
Till exempel kan man lägga upp paketen "tracert" och "tcpdamp" med förväntan att användaren kommer att göra fel när de skriver namnen på verktygen "traceroute" och "tcpdump", och "command-not-found" kommer att rekommendera att installera de skadliga paketen som har lagts upp av angriparen från snapcraft.io. Användaren kan missförstå och tro att systemet enbart rekommenderar verifierade paket. Angriparen kan även lägga upp ett paket på snapcraft.io vars namn överlappar med befintliga deb-paket, och i det fallet kommer "command-not-found" att ge två installationsrekommendationer för deb och snap, och användaren kan välja snap, troende att det är mer skyddat eller lockad av en nyare version.
Snap-appar, för vilka automatisk granskning tillåts i snapcraft.io, kan endast köras i en isolerad miljö (snap-paket utan isolering publiceras endast efter manuell granskning). Det kan vara tillräckligt för en angripare att operera i en isolerad miljö med nätverksåtkomst, till exempel för kryptovaluta-mining, utföra DDoS-attacker eller skicka skräppost.
En angripare kan också använda metoder i skadliga paket för att kringgå isolering, som att utnyttja ofixade sårbarheter i kärnan och isoleringsmekanismer, aktivera snap-gränssnitt för att få åtkomst till externa resurser (för att dölja inspelning av ljud och video) eller fånga tangentbordsinmatning vid användning av X11-protokollet (för att skapa fungerande keyloggers i sandbox-miljöer).
Källa: opennet.ru
