

Forskare från Graz tekniska universitet (Österrike) har avslöjat en serie attacker via sidokanaler (PDF), genom mekanismer för spårning av förändringar i filsystemet. Attackerna möjliggör spårning av andra användares aktivitet baserat på analysen av händelser relaterade till fil- och katalogåtkomst genom API:er som inotify i Linux, FileObserver i Android, ReadDirectoryChangesW i Windows och File System Events i macOS. Den insamlade informationen kan användas för att återskapa information som skrivs in av användaren med tangentbordet, för att identifiera öppnade webbplatser eller för att organisera clickjacking-attacker som överlagrar innehåll på det aktiva fönstret vid klicktillfället. Koden för genomförandet av attackmetoderna har publicerats under MIT-licensen.
Den första attackmetoden demonstrerades i Linux och beror på möjligheten att identifiera åtkomst till filer inom en katalog som inte är direkt läsbara eller spårbara. Genom att använda funktionen inotifywatch kan man indirekt spåra förändringar av filer i katalogen via övervakning av själva katalogen.
En icke-privilegierad användare har direkt inga rättigheter att läsa innehållet eller spåra aktiviteten hos enhet /dev/input/event4, som återspeglar händelser av tangentbordsinmatning. Men händelser som inträffar med filen /dev/input/event4 påverkar tillståndet för föräldrakatalogen och kan spåras genom övervakning av förändringar i metadatan för katalogen /dev/input. Ändringen av tillståndet för /dev/input/event4 inträffar vid datainmatning och fördröjningarna mellan händelserna som registreras med inotify korrelerar med fördröjningarna mellan tangenttryckningar på tangentbordet.
Genom att använda metoder för statistisk analys och med tanke på att fördröjningarna mellan tangenttryckningar vid textinmatning beror på tangenterna på tangentbordet, kan man med viss sannolikhet återskapa den inmatade informationen. Till exempel är reaktionen vid inmatning av bokstaven "F" snabbare än vid inmatning av "Q" eller "X", eftersom det krävs mindre fingerrörelser för att trycka på tangenten, samtidigt som upprepade tryckningar på en tangent också sker snabbare, liksom tryckningar på närliggande tangenter ("s" efter "a" trycks betydligt snabbare än "g" efter "s").
Metoden är också tillämplig för att återskapa inmatning i SSH-sessioner när två olika användare är anslutna till samma SSH-server. I detta fall kan en av användarna övervaka händelser som inträffar när den andra användaren matar in data, genom att övervaka en enhetsfil /dev/pts. Problemet åtgärdades i januariuppdateringarna av kärnorna 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 och 6.18.3 genom att förhindra generering av händelser ACCESS och MODIFY för överordnad katalog vid åtkomst eller ändring av speciella filer inuti den.
Den andra attackmetoden gör det möjligt att identifiera tidpunkten för dialogrutan som begär autentiseringsparametrar från Polkit-systemet genom att spåra anropet till körbar fil /usr/bin/pkexec. Vid denna tidpunkt kan angriparen skapa en bluffdialogruta som ser ut som en inloggningsruta och visa den ovanpå den verkliga inloggningsbegäran. En användare som inte märker bytet kan ange bekräftelselösenordet för operationen i angriparens fönster. Möjligheten att genomföra en sådan attack har visats i distributioner med skrivbordsmiljön KDE Plasma.
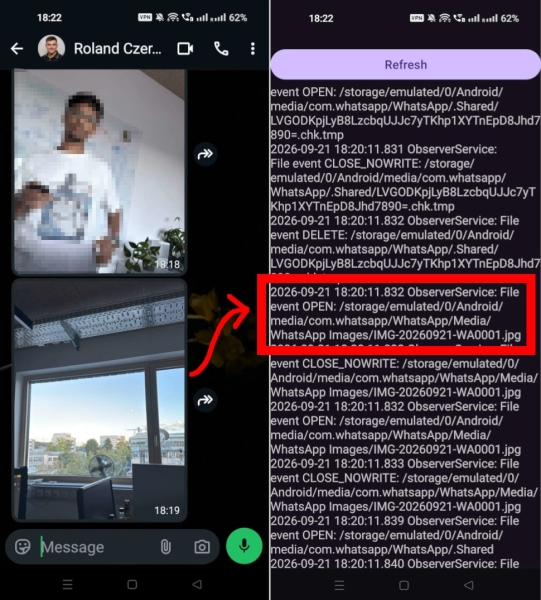
Den API som tillhandahålls av plattformen Android, FileObserver, kan användas för att spåra filaktivitet i privata kataloger för andra applikationer. Till exempel, genom att analysera aktiviteten i katalogen /sdcard/Android/media/com.whatsapp/WhatsApp kan man spåra borttagningar, sändningar och mottagningar av filer, videor eller bilder i WhatsApp, samt få namnen på de sända eller mottagna filerna.
I Windows visade det sig att aktivering av händelsespårning för roten av katalogen (C:\) överför information, inklusive fullständig filväg, om alla händelser med alla filer i filsystemet, oavsett åtkomsträttigheter till filerna. Forskare har visat att denna funktionalitet kan användas för att spåra i realtid vilka webbplatser användarna öppnar i Firefox (för varje webbplats skapas en separat katalog med namnet på webbplatsen för databasen IndexedDB och cachen i Firefox, vilket kan spåras). Microsofts reaktion på detta säkerhetsproblem har nominerats till Pwnies Award 2026 i kategorin den mest inadekvata reaktionen från en tillverkare (Lamest Vendor Response), eftersom företagets representanter först hävdade att detta inte var en sårbarhet utan en obelyst möjlighet.
Källa: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish