

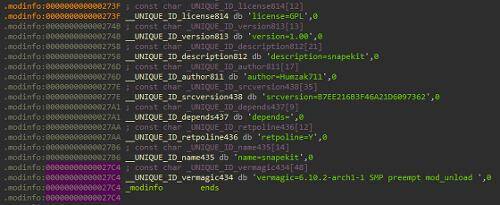
Forskarna från Gen Threat Labs har upptäckt en ny avancerad rootkit, Snapekit, som riktar sig mot Arch Linux version 6.10.2-arch1-1 på x86_64-arkitekturen. Snapekit gör det möjligt för angripare att få obehörig åtkomst till systemet och kontrollera det, samtidigt som det förblir osynligt.
Rootkitet införlivas i operativsystemets funktioner genom att avlyssna och ändra 21 systemanrop — kommunikationsmekanismer mellan applikationer och operativsystemets kärna. Snapekit använder en specialiserad droppare för deployment. Rootkitet kan känna igen och undvika populära analys- och debuggingsverktyg, såsom Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra och IDA Pro. Vid upptäckten av något av verktygen ändrar Snapekit sitt beteende för att undvika att bli upptäckt.
Snapekits huvudsyfte är att dölja skadlig kod genom att förbli i användarutrymmet istället för i det mer kontrollerade kärnutrymmet. Denna strategi gör det betydligt svårare att upptäcka och analysera hotet. Dessutom tillämpar rootkitet skyddsmekanismer som PTrace för att identifiera försök till debugging, vilket ytterligare komplicerar arbetet för analytiker och säkerhetsspecialister.
Snapekit har flerlagrade övervakningsmetoder som gör det möjligt att undvika inte bara automatiserade analysverktyg (sandlådor och virtuella maskiner), utan gör också manuell analys svårare. Rootkitets skapare, känd som Humzak711, planerar snart att publicera projektet Snapekit med öppen källkod på GitHub.
Källa: linux.org.ru
