

Nyligen har Venezuela genomgått , som lämnade 11 delstater i landet utan elektricitet. Från början av denna incident har Nicolás Maduros regering hävdat att detta var en , möjliggjord av elektromagnetiska attacker och cyberattacker mot det nationella elkraftbolaget Corpoelec och dess kraftverk. Å sin sida har det självutnämnda ledarskapet av Juan Guaidó helt avfärdat denna incident som en "».
. Utan en objektiv och djupgående analys av situationen är det mycket svårt att fastställa om dessa strömavbrott var en följd av sabotage eller om de orsakades av bristande teknisk underhåll. Trots detta ger påståenden om påstått sabotage upphov till en rad intressanta frågor relaterade till informationssäkerhet. Många styrsystem inom kritisk infrastruktur, såsom kraftverk, är slutna och har därför inga externa anslutningar till Internet. Således uppstår frågan: kunde cyberkriminella få åtkomst till stängda IT-system utan en direkt anslutning till deras datorer? Svaret är ja. I ett sådant fall kan elektromagnetiska vågor vara en angreppsväg.
Hur man "fångar" elektromagnetiska strålningar
Alla elektroniska enheter genererar strålning i form av elektromagnetiska och akustiska signaler. Beroende på en rad faktorer, såsom avstånd och förekomsten av hinder, kan avlyssningsutrustning "fånga" signaler från dessa enheter med hjälp av speciella antenner eller högkänsliga mikrofoner (i fallet med akustiska signaler) och bearbeta dem för att extrahera användbar information. Enheter som dessa inkluderar skärmar och tangentbord, och de kan också användas av cyberbrottslingar.
När det gäller skärmar publicerade forskaren Wim van Eijk redan 1985 om de säkerhetsrisker som strålning från sådana enheter medför. Som ni kanske minns, använde monitorer vid den tiden katodstrålerör (CRT). Hans forskning visade att strålningen från monitorn kunde "avläsas" på avstånd och användas för att återge bilder som visades på monitorn. Detta fenomen kallas van Eyck-interception, och det är faktiskt , varför ett antal länder, inklusive Brasilien och Kanada, anser att elektroniska röstningssystem är för osäkra för att användas i valprocedurer.
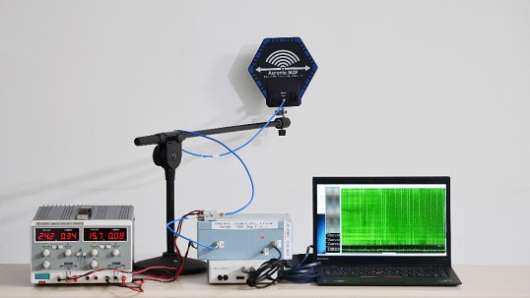
Utrustningen som används för att få tillgång till en annan bärbar dator i angränsande rum. Källa:
Även om LCD-monitorer idag genererar mycket mindre strålning än CRT-monitorer, visar recent forskning visade experter från Tel Avivs universitet (Israel) detta tydligt Å andra sidan kan själva tangentborden också vara
känsliga TEMPEST och EMSEC
Användningen av strålning för att extrahera information fick sitt första tillämpning under första världskriget och var relaterad till telefonledningar. Dessa tekniker användes i stor utsträckning under kalla kriget med mer avancerade enheter. Till exempel,
ett avklassificerat NASA-dokument från 1973 Men begreppet TEMPEST som sådant började dyka upp under 1970-talet med de första
Но понятие TEMPEST как таковое начинает появляться уже в 70-е годы с первыми . Detta kodnamn avser forskning om oavsiktliga (biprodukt) strålningar från elektroniska enheter som kan bidra till läckage av hemlig information. TEMPEST-standarden skapades och ledde till framväxten av säkerhetsstandarder som också har .
Denna term används ofta som en utbytbar med termen EMSEC (emissionssäkerhet), som ingår i standarderna .
TEMPEST-skydd
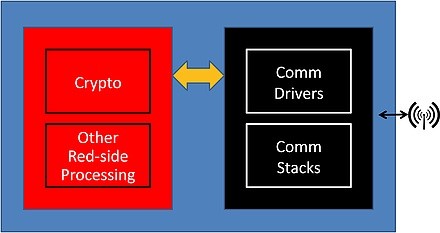
Red/Black kryptografisk arkitektur schema för kommunikationsenhet. Källa:
För det första tillämpas TEMPEST-skydd på det grundläggande konceptet för kryptografi känd som Red/Black arkitektur. Detta koncept separerar system i "röd" (Red) utrustning, som används för att hantera konfidentiell information, och "svart" (Black) utrustning, som överför data utan säkerhetsklassning. En av syftena med TEMPEST-skydd är denna separation, som skiljer alla komponenter, vilket separerar "röd" utrustning från "svart" med speciella filter.
För det andra är det viktigt att ha i åtanke att alla enheter avger en viss nivå av strålning. Detta innebär att det maximalt möjliga skyddet skulle vara fullständigt skydd av hela rummet, inklusive datorer, system och komponenter. Det skulle dock vara extremt kostsamt och opraktiskt för de flesta organisationer. Av denna anledning används mer punktliga tekniker:
• Zonindelning: används för att undersöka TEMPEST-säkerhetsnivåer för utrymmen, installationer och datorer. Efter att denna bedömning genomförts kan resurser riktas mot de komponenter och datorer som innehåller den mest känsliga informationen eller oenkryptade data. Olika officiella organ som reglerar kommunikationssäkerhet, såsom NSA i USA eller , certifierar sådana tekniker.
• Skärmade områden: en bedömning av zonindelning kan visa att vissa utrymmen som innehåller datorer inte helt uppfyller alla säkerhetskrav. I sådana fall är en av alternativen att helt avskärma detta utrymme eller använda avskärmade skåp för sådana datorer. Dessa skåp är tillverkade av specialmaterial som förhindrar spridning av strålning.
• Datorer med egna TEMPEST-certifikat: ibland kan en dator befinna sig på en säker plats men ha brist på adekvat säkerhetsnivå. För att stärka den existerande säkerhetsnivån finns datorer och kommunikationssystem som har sin egen TEMPEST-certifiering, vilket bekräftar säkerheten hos deras hårdvara och övriga komponenter.
TEMPEST visar att även om företagsystem har praktiskt taget säkra fysiska utrymmen eller inte ens är anslutna till externa kommunikationer, finns det ändå inga garantier för att de är helt säkra. I vilket fall som helst är de flesta sårbarheter i kritiska infrastrukturer förmodligen relaterade till vanliga attacker (till exempel ransomware), vilket vi . I dessa fall kan man relativt enkelt undvika sådana attacker med hjälp av lämpliga åtgärder och avancerade informationssäkerhetslösningar . Kombinationen av alla dessa skyddsåtgärder är det enda sättet att säkerställa säkerheten för system som är kritiska för framtiden för företaget eller till och med hela landet.
Källa: habr.com
