

En forskargrupp från Ruhr-Universität Bochum (Tyskland) har presenterat en ny teknik för MITM-attacker på SSH – Terrapin, som utnyttjar sårbarheten (CVE-2023-48795) i protokollet. En angripare som kan utföra en MITM-attack har möjlighet att under anslutningsförhandlingen blockera sändningen av meddelandet med inställningen av protokollutvidgningar för att sänka säkerhetsnivån för anslutningen. En prototyp av verktyget för att utföra attacken har publicerats på GitHub.
I kontexten av OpenSSH tillåter sårbarheten till exempel att anslutningen rullas tillbaka för att använda mindre säkra autentiseringsalgoritmer och avaktivera skyddet mot attacker via sidokanaler som återskapar inmatning genom att analysera fördröjningar mellan tangenttryckningar. I Python-biblioteket AsyncSSH, i kombination med sårbarheten (CVE-2023-46446) i implementeringen av den interna tillståndsmaskinen, gör attacken Terrapin det möjligt att infiltrera ett SSH-session.
Sårbarheten påverkar alla implementationer av SSH som stödjer ChaCha20-Poly1305 eller krypteringsalgoritmer i CBC-läge i kombination med ETM-läge (Encrypt-then-MAC). Sådana möjligheter har funnits i OpenSSH i mer än 10 år. Sårbarheten har blockerats i den senaste versionen av OpenSSH 9.6, samt i uppdateringar av PuTTY 0.80, libssh 0.10.6/0.9.8 och AsyncSSH 2.14.2. I Dropbear SSH har en fix redan lagts till i koden, men en ny version har ännu inte etablerats.
Sårbarheten orsakas av att en angripare som kontrollerar trafikflödet av anslutningen (till exempel ägaren av en skadlig trådlös punkt) kan justera sekvensnummer på paket under anslutningsförhandlingen och uppnå en osynlig borttagning av ett godtyckligt antal SSH-meddelanden som skickats av klienten eller servern. Bland annat kan angriparen ta bort SSH_MSG_EXT_INFO-meddelanden som används för att ställa in de tillämpade protokollutvidgningarna. För att förhindra att den andra sidan identifierar packetförlust på grund av luckor i sekvensnumren initierar angriparen ett falskt paket med samma sekvensnummer som det borttagna paketet. Det falska paketet innehåller ett meddelande med flaggan SSH_MSG_IGNORE, som ignoreras vid bearbetning.
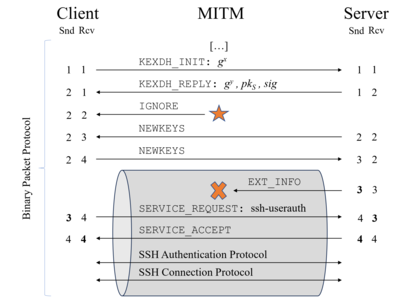
Attack cannot be executed with stream ciphers and CTR because integrity violations will be detected at the application level. In practice, only the ChaCha20-Poly1305 cipher (chacha20-poly1305@openssh.com) is vulnerable, where the state is tracked only by message sequence numbers, and the combination of Encrypt-Then-MAC mode (*-etm@openssh.com) and CBC ciphers.
In OpenSSH 9.6 and other implementations, the protocol extension "strict KEX" has been implemented to block the attack, which is automatically enabled when support is available on the client's side. servern The extension terminates the connection upon receiving any anomalous or extraneous messages (for example, with the SSH_MSG_IGNORE or SSH2_MSG_DEBUG flag) received during the connection negotiation process, and it also resets the MAC (Message Authentication Code) counter after each key exchange.
Källa: opennet.ru
