

Forskare från Seoul National University och Samsung har utvecklat en attackteknik för ARM-processorer, kodnamn TikTag, som kan användas för att kringgå den hårdvarubaserade skyddsmekanismen MemTag (MTE, Memory Tagging Extension) som finns i chip baserade på ARMv8.5-A-arkitekturen. Attacken gör det möjligt att fastställa innehållet på TikTag-taggar för godtyckliga minnesadresser på grund av dataläckor som uppstår vid spekulativ exekvering av CPU-instruktioner.
MemTag-tekniken möjliggör att koppla taggar till minnesområden och organisera kontroll av pekarens korrekthet för att blockera utnyttjande av sårbarheter som orsakas av åtkomst till redan frigivna minnesblock, buffertöverflöd och åtkomst före initialisering. Vid användning av MemTag skapas en 4-bitars tagg för varje 16 byte fysisk minne, som fungerar som en nyckel för åtkomst till detta minne. Taggen kan genereras av applikationen för det allokerade minnesområdet med hjälp av speciella CPU-instruktioner och sedan lagras i de övre, oanvända bitarna av pekaren. När minnet nås med hjälp av en taggad pekare, kontrollerar processorn överensstämmelsen mellan taggen kopplad till pekaren och de taggar kopplade till minnesblocken och tillåter åtkomst endast om taggarna matchar.
Den föreslagna attackmetoden gör det möjligt att bestämma de taggar som är kopplade till minnesblock och kringgå MemTag-skyddet. Forskare har visat att TikTag-attacken kan genomföras genom att utnyttja sårbarheter i Linux-kärnan och webbläsaren Chrome med hjälp av befintliga sekvenser av instruktioner (gadgets) i dessa produkter som leder till spekulativ exekvering av kod. Lika gadgets, när de körs i spekulativt läge med kod som arbetar med pekare, orsakar läsning av MemTag-metadata beroende på externa förhållanden som kan påverkas av angriparen. Efter att en felaktig prognos har fastställts kasseras resultatet av den spekulativa exekveringen, men de erhållna data förblir i cachen och kan sedan extraheras genom analys via sidokanaler. Sannolikheten för att framgångsrikt kringgå MemTag-skyddet i genomförda tester bedömdes till 95% under en attack som pågick i cirka 4 sekunder.
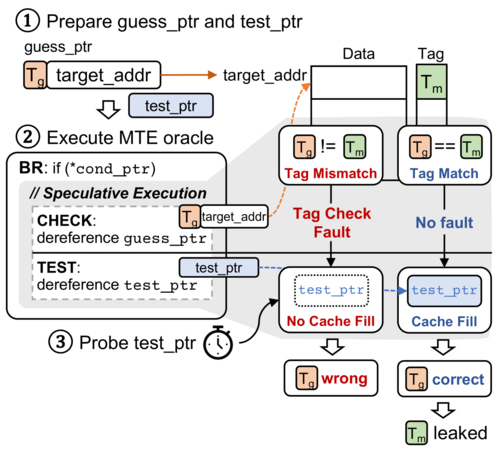
Två typer av gadgets som kan leda till läckage av information om MemTag-taggar har identifierats. I det första fallet uppstår spekulativ exekvering vid felaktig övergångsförutsägelse, och förutsättningar för gadgetens exekvering kan skapas genom manipulation av systemanrop. I det andra fallet
uppstår spekulativ exekvering på grund av ett fel i förutsägelsen av relationen mellan läs- och skrivoperationer vid användning av STLF-optimering (Store-To-Load-Forwarding), vilket gör att taggen kan väljas genom att utvärdera cachetillståndet (om taggen matchar, kommer värdet att omdirigeras direkt från den tidigare 'store'-kommandot till 'load'-operationen och ändra cachetillståndet). Den första typen av gadgets är lämplig för attacker mot Linux-kärnan, och den andra mot JavaScript-motorn V8 som används i Chromium-baserade webbläsare. Prototypen av verktygen för att genomföra attacken publicerades på GitHub.
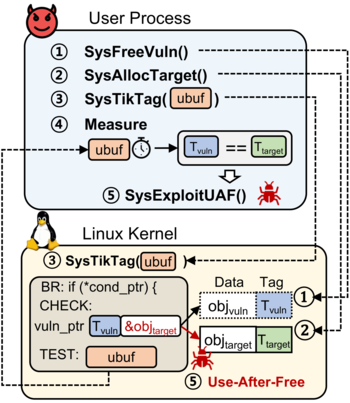
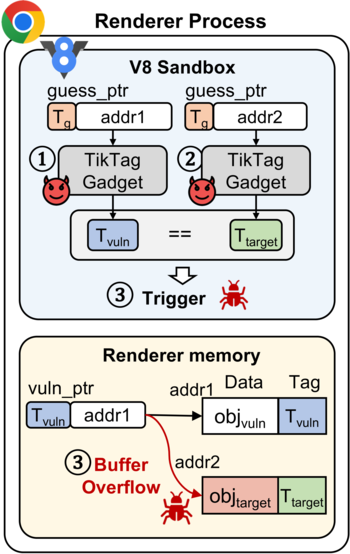
Företaget ARM bekräftade möjligheten till attacker på system med processorer Cortex-X2, Cortex-X3, Cortex-A510, Cortex-A520, Cortex-A710, Cortex-A715 och Cortex-A720, men har inga planer på att göra ändringar i CPU:erna för att blockera problemet, eftersom MemTag-arkitekturen implicerar att taggarna inte är hemliga data för applikationer. Det finns fortfarande ingen lösning på problemet i Chromium-koden, eftersom skyddet baserat på MemTag för närvarande inte tillämpas som standard i webbläsaren Chrome. Teamet som ansvarar för säkerheten på plattformen Android erkände möjligheten till attacker på Pixel 8-enheter som använder MemTag-skyddet, har lagt till fixar för att blockera läckor och uttryckt viljan att betala belöningar för upptäckta sårbarheter.
Som en omväg för att blockera attacken föreslår forskarna att använda instruktioner sb eller isb för att förbjuda spekulativ exekvering under kritiska minnesoperationer eller inkludera fyllning från andra instruktioner mellan greninstruktioner och minnesåtkomstinstruktioner.
Källa: opennet.ru
