

En grupp forskare från Vrije Universiteit Amsterdam har identifierat flera nya sårbarheter av typen Spectre-v2, publicerade under kodnamnet Training Solo, som möjliggör kringgående av minnesisoleringsmekanismer. I kontexten av virtualiseringssystem ger sårbarheterna möjlighet att identifiera innehållet i värdmiljöns minne från gästsystem, och i serverkontext möjliggör de att fastställa innehållet i kärnminnet under körning av en exploatering i användarrummet. Exempel på exploateringar för att utföra sådana attacker har publicerats på GitHub. De presenterade exploateringar tillåter extrahering av godtyckliga data från kärnminnet med en hastighet av 17 KB/sec och från hypervisorns minne med 8.5 KB/sec.
I Spectre-v2 attacker används inmatning av värden i den branch-adressbuffert (Branch Target Buffer) eller övergångshistorikbuffert (Branch History Buffer), som används för att förutsäga nästa branchoperation, för att organisera dataläckor. Genom att manipulera med övergångshistoriken skapas förutsättningar för felaktig förutsägelse av en övergång vid spekulativ körning av instruktioner. Angriparens uppgift är att säkerställa att adressen för övergången vid körning av en spekulativ branchoperation tas från det önskade minnesområdet. Efter att den spekulativa övergången genomförts finns den lästa adressen från minnet (i form av adressen läses nödvändig information för angreppet från minnet) kvar i processorns cache. För att extrahera information från cachen kan en metod för att bestämma cacheinnehåll baserat på analys av förändringar i åtkomsttiden till cachelagrade och icke-cachelagrade data användas.
Attackmetoderna Training Solo syftar till att kringgå mekanismerna för isolering av exekveringsområden (domain isolation), såsom IBPB, eIBRS och BHI_NO, som används för att blockera Spectre-v2 attacker. Till exempel säkerställer instruktionen IBPB (Indirect Branch Prediction Barriers) att tillståndet för branchförutsägelseblocket återställs vid varje kontextbyte — när kontrollen överförs mellan användarrummet och kärnan eller mellan gästsystemet och värdmiljön. Återställning av tillståndet blockerar möjligheten att använda egen kod för att påverka beteendet hos blocket för indirekta övergångsförutsägelser.
Skillnaden med metoderna Training Solo är att för att påverka blocket för förutsägning av övergångar föreslås det att man inte kör någon kod kontrollerad av angriparen utan istället använder kod som redan finns på sidan av den privilegierade exekveringsmiljön (kärnan eller hypervisorn), vars läckor angriparen uppnår. I övrigt påminner metoderna om den klassiska Spectre-v2-attacken. Dessutom har forskarna upptäckt två hårdvaruproblem (CVE-2024-28956 och CVE-2025-24495) som helt kan kringgå isoleringen av exekveringsmiljöer och möjliggöra läckor från processer av andra användare, andra gästsystem eller värdmiljö.
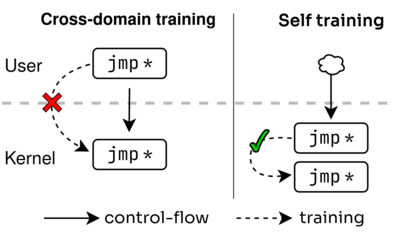
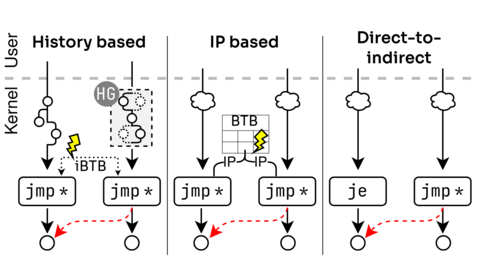
Tre typer av attacker föreslås inom Training Solo:
- Förvrängning av logiken för förutsägning av övergångar genom att anropa redan existerande sekvenser av kommandon (gadgets) i kärnan som påverkar innehållet i bufferten med historiska övergångar. Som sådana gadgets föreslås det att använda mekanismen SECCOMP för åtkomstbegränsning till systemanrop, vilket möjliggör att åstadkomma falska indirekta övergångar i spekulativt läge genom substituering av sina egna BPF-filter (filtrarna i SECCOMP anges med klassisk cBPF, som är aktiverad som standard till skillnad från eBPF). Vid tester på CPU:er från Intel Tiger Lake och Lion Cove var hastigheten på läckan med denna metod 1.7KB/s.
- Användning av IP-kollisioner (Instruction Pointer) i blocket för förutsägning av övergångar. Angriparen kan skapa förutsättningar där adressen för spekulativ övergång väljs enbart baserat på en redan existerande adress i bufferten, utan att ta hänsyn till historiken av övergångar. Idén är att en operation av indirekt övergång kan påverka en annan om det uppstår en kollision när hashar av deras adresser lagras i BTB (Branch Target Buffer).
- Användning av direktövergångars påverkan på förutsägningen av indirekta övergångar. Detta beteende orsakas av två hårdvarusårbarheter: CVE-2024-28956 — ITS (Indirect Target Selection) och CVE-2025-24495 — ett problem med Intel CPU:er med Lion Cove-kärnor. Hastigheten på dataläckan från minnet med denna metod var 17 KB/s. I den demonstrerade exploit som bestämde hash-värdet av lösenordet för användaren root, vilket sparades i minnet efter att kommandot "passwd -s" hade körts, tog det 60 sekunder.
Alla Intel-CPU med stöd för eIBRS-mekanismen, inklusive Intel Coffee Lake och Lion Cove, är utsatta för attacken som förvränger bufferten för webbläsarhistorik. För att blockera sårbarheten har Intel släppt en mikrokoduppdatering som implementerar den nya instruktionen IBHF (Indirect Branch History Fence), vilken rekommenderas att anges efter koden som påverkar historikbufferten. För äldre Intel-CPU rekommenderas en programvaru-metod för att rensa historiken. En förändring har antagits i Linux-kärnan som lägger till både programvaru- och hårdvarukontroller. skydd mot, som genomförs med hjälp av cBPF. AMD har meddelat att attackmetoden inte fungerar på deras CPU:er. ARM har rapporterat att problemet endast berör äldre ARM-processorer som är sårbara för Spectre-v2-attacker och som inte stöder utvidgningarna FEAT_CSV2_3 och FEAT_CLRBHB.
Sårbarheten Indirect Target Selection (ITS, CVE-2024-28956) påverkar Intel Core CPU:er av 9-11 generationen (Cascade Lake, Cooper Lake, Whiskey Lake V, Coffee Lake R, Comet Lake, Ice Lake, Tiger Lake och Rocket Lake) samt Intel Xeon av 2-3 generationen. Sårbarheten CVE-2025-24495 manifesteras i CPU:er baserade på mikroarkitekturerna Lunar Lake och Arrow Lake. Problemet har åtgärdats i gårdagens mikrokoduppdatering. En förändring har antagits i Linux-kärnan som blockerar problemet genom att flytta indirekta hopp till den övre delen av cachelinjen.
Källa: opennet.ru
