

Linux Foundation i samarbete med Harvard Innovation Labs har förberett en ny utgåva av studien Census III, som syftar till att identifiera de mest använda öppna projekten som behöver prioriterad säkerhetsrevision. I studien har en analys genomförts av öppet källkod som används implicit i olika företagsprojekt i form av beroenden som laddas ner från externa förråd. Totalt har över 12 miljoner öppna bibliotek studerats, som används i applikationer av 10 000 olika företag.
Baserat på den insamlade statistiken har listor med 500 av de mest använda biblioteken skapats, vars säkerhet och kvalitet på underhåll kräver särskild uppmärksamhet, eftersom sårbarheter och kompromiss av tredjepartsberoenden kan ödelägga alla ansträngningar för att förbättra skyddet av kärnprodukten. Totalt föreslås 8 listor, vars innehåll rankas beroende av olika kriterier, såsom tillgång till NPM-förråd och förekomst av versionsinformation vid fastställande av beroenden.
Några slutsatser:
- 17 % av de 50 mest populära projekten, som inte finns i NPM-förrådet, har endast en utvecklare, och 40 % har en eller två utvecklare som har gjort 80 % av commiten.
- Jämfört med den tidigare rapporten från 2022 har användningen av paket för interaktion med molntjänster ökat bland viktiga paket.
- Övergången av projekt från Python 2 till Python 3 fortsätter.
- Populariteten av Maven-paket kvarstår och användningen av paket från PIP (Python), Cargo (Rust) och NuGet (.NET) ökar.
- Behovet av att använda standardiserade namngivningsscheman för programkomponenter fortsätter att observeras.
- Betydelsen av skydd av utvecklarkonton har ökat. Många av de mest efterfrågade paketen är under specifika utvecklares konton, som är mindre skyddade än de konton skapade av organisationer för projekt.
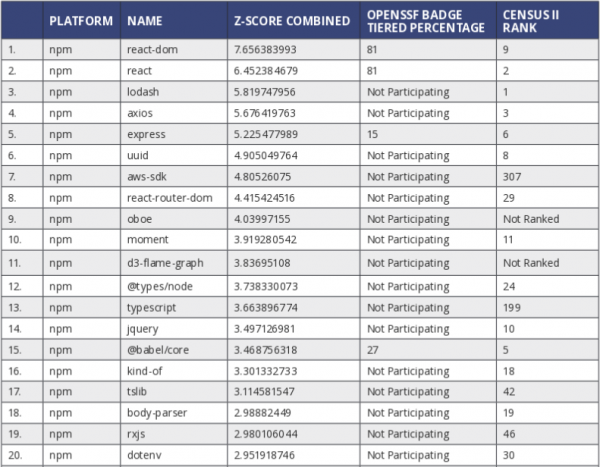
- De 20 mest använda JavaScript-paketen från NPM-förrådet, som laddas ner av applikationer utan versionsbindning:

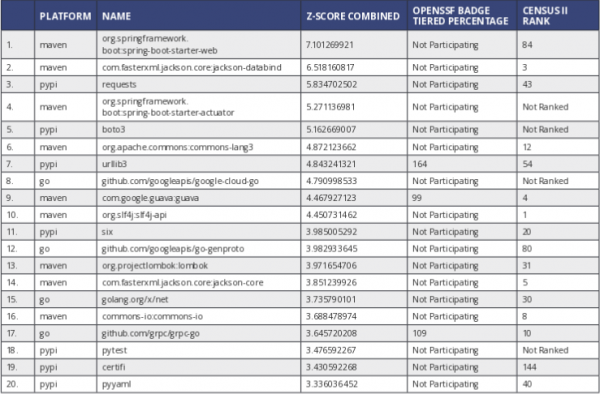
- 20 av de mest använda paketen från andra förråd än NPM, som laddas ner av appar utan versionskoppling:

Källa: opennet.ru
