

Forskare från JFrog har upptäckt en token i Docker-bilden "cabotage-app" som ger administrativ åtkomst till Python-repositorier, PyPI och Python Software Foundation på GitHub. Token hittades i binärfilen "__pycache__/build.cpython-311.pyc" med cachad kompilerad bytekod.
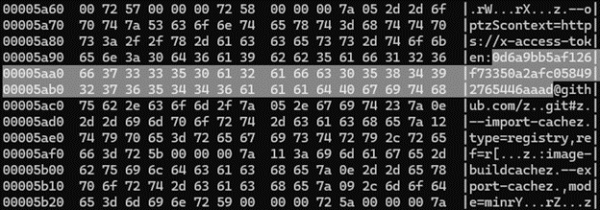
Enligt representanter från PyPI-repositoriet skapades token 2023 för utvecklaren ewdurbin (Ee Durbin), som är direktör för infrastruktur på Python Software Foundation. Token gav administrativ åtkomst till alla repositories och organisationer för projektet, inklusive alla repositories i organisationerna pypi, python, psf och pypa. Den problematiska Docker-bilden med token publicerades i Docker Hub den 3 mars 2023 och togs bort den 11 juni 2024, dvs. den var tillgänglig offentligt i 16 månader. Token återkallades den 28 juni.
Det är påfallande att i de tillgängliga källkoderna, på vilka den problematiska bytekodsfilen genererades, saknas nämningar av token. Kodens författare förklarade att han i utvecklingen av verktyget cabotage-app5 stötte på begränsningar i API-åtkomsten till GitHub när han utförde en funktion för automatiserad filuppladdning från GitHub, och för att kringgå begränsningarna för anonyma anrop till GitHub, temporärt lade till sin arbets-token i koden. Innan den skrivna koden publicerades togs token bort, men utvecklaren tog inte hänsyn till att nämningen av token cachades i den förkompilerade bytekodsfilen som sedan hamnade i docker-bilden. def _fetch_github_file( — github_repository="owner/repo", ref="main", access_token=None, filename="Dockerfile" + github_repository="owner/repo", + ref="main", + access_token="0d6a9bb5af126f73350a2afc058492765446aaad", + filename="Dockerfile", ):
Genomfört av Python-utvecklarna, visade en granskning av aktiviteten i repositories på GitHub inga externa försök till åtkomst med den avslöjade token. Med tanke på att GitHub sedan 2017 har varit den primära plattformen för utveckling av CPython, skulle en upptäckten av token av en illvillig aktör kunna leda till en fullständig kompromettering av infrastrukturen som används för utvecklingen av Python och PyPI-repositoriet, samt möjligheter till försök att integrera bakdörrar i CPython och paketförvaltaren PyPI.
Incidentet visar vikten av att analysera läckor inte bara i källkoden, konfigurationsfiler och miljövariabler, utan också i binära filer. I Python-sammanhang rekommenderas det även att användare är uppmärksamma på förekomsten av pyc-filer med kompilerad bytekod i laddade projekt, då dessa filer kan innehålla dolda modifieringar som saknas i källkoden.
Källa: opennet.ru
