

Detaljer om sårbarheten (CVE-2022-0492) i implementeringen av resursbegränsningsmekanismen cgroups v1 i Linux-kärnan har avslöjats, vilket kan användas för att ta sig ut från isolerade containrar. Problemet uppstod med Linux-kärnan 2.6.24 och har åtgärdats i kärnversionerna 5.16.12, 5.15.26, 5.10.97, 5.4.177, 4.19.229, 4.14.266 och 4.9.301. Man kan följa publiceringen av paketuppdateringar i distributionerna på dessa sidor: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux.
Sårbarheten orsakas av en logisk felsökning i hanteraren för release_agent-filer, vilket resulterar i att nödvändiga kontroller inte utfördes vid körning av hanteraren med fulla befogenheter. Filen release_agent används för att definiera programmet som körs av kärnan vid avslutning av en process i cgroup. Detta program körs med root-rättigheter och med alla 'capabilities' i root-namespacen. Det var avsett att endast administratörer skulle ha tillgång till inställningen release_agent, men i praktiken begränsades kontrollerna till att ge root-användaren åtkomst, vilket inte uteslöt möjligheten för en användare att ändra inställningen från containern eller av root-användare utan administratörsrättigheter (CAP_SYS_ADMIN).
Tidigare skulle en sådan funktionalitet inte betraktas som en sårbarhet, men situationen har förändrats med introduktionen av användarnamnrymder (user namespaces), som möjliggör skapande av separata root-användare i containrar, vilka inte överlappar med root-användaren i det huvudsakliga systemet. Därför är det tillräckligt att i en container, som har sin egen root-användare i en separat användarnamnrymd, ansluta sin egen release_agent-hanterare, som efter avslutningen av processen kommer att köras med fulla privilegier i den huvudsakliga miljön.
Som standard monteras cgroupfs i containern i skrivskyddat läge, men det finns inga problem med att återmontera denna pseudofilsystem i skrivläge om man har rättigheterna CAP_SYS_ADMIN eller genom att skapa en inre container med en separat användarnamnrymd med systemanropet unshare, där rättigheterna CAP_SYS_ADMIN är tillgängliga för den skapade containern.
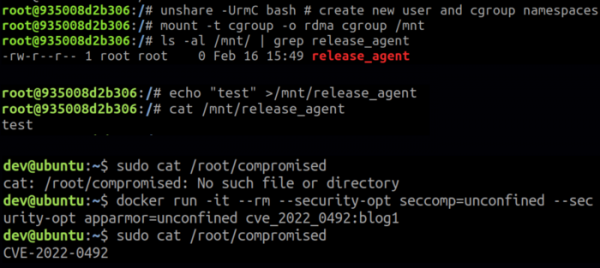
En attack kan utföras med root-behörigheter i en isolerad container eller när containern körs utan flaggan no_new_privs, som förhindrar att ytterligare privilegier erhålls. Stödet för användarnamespaces måste vara aktiverat i systemet (som standard aktiverat i Ubuntu och Fedora, men inte aktiverat i Debian och RHEL) och det måste finnas tillgång till den rotade cgroup v1 (till exempel kör Docker containrar i den rotade RDMA cgroup). En attack är också möjlig med privilegiet CAP_SYS_ADMIN, i vilket fall stödet för användarnamespaces och tillgång till den rotade cgroup v1-hierarkin inte krävs.
Förutom att bryta sig ut ur den isolerade containern tillåter sårbarheten även processer som körs av root-användaren utan "capabilities" eller vilken användare som helst med rättigheterna CAP_DAC_OVERRIDE (för attacken krävs tillgång till filen /sys/fs/cgroup/*/release_agent, som ägs av root) att få åtkomst till alla systemets "capabilities."
Det noteras att sårbarheten inte kan utnyttjas när skyddsmekanismer som Seccomp, AppArmor eller SELinux används för ytterligare isolering av containrar, eftersom Seccomp blockerar anropet till systemanropet unshare(), och AppArmor samt SELinux tillåter inte montering av cgroupfs i skrivläge.
Källa: opennet.ru
