

I verktyget sort, som ingår i GNU Coreutils-paketet, har en sårbarhet (CVE-2025-5278) identifierats som leder till åtkomst av data utanför buffergränsen vid sortering med syntaxen «+POS1[.C1][OPTS]», som används för att specificera sorteringsnycklar i de data som bearbetas. Problemet orsakas av ett heltalsöverflöd (wraparound) i funktionen begfield(), vilket möjliggör läsning av en byte data utanför bufferten. Sårbarheten kan användas för att orsaka krasch av applikationer eller för att möjliggöra informationsläckage från processen genom att skicka specially designade sorteringsparametrar till angriparen. Problemet börjar märkas från version 7.2 (2009) och har hittills åtgärdats i form av en patch.
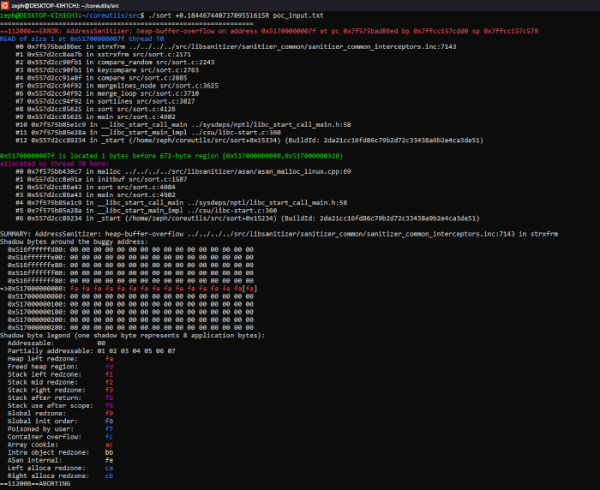
Problemet kan återskapas genom att försöka sortera en fil som innehåller raden «aa\nbb» med kommandot «./sort +0.18446744073709551615R poc_input.txt». Verktyget sort måste vara kompilerat med Address Sanitizer aktiverat (alternativet «-fsanitize=address»).
Källa: opennet.ru
