

En sårbarhet (CVE-2021-27365) har upptäckts i koden för iSCSI-subsystemet i Linux-kärnan, vilket gör det möjligt för en icke-privilegierad lokal användare att köra kod på kärnnivå och få rootbehörighet i systemet. En fungerande prototyp av exploiten är tillgänglig för testning. Sårbarheten har åtgärdats i uppdateringarna av Linux-kärnan 5.11.4, 5.10.21, 5.4.103, 4.19.179, 4.14.224, 4.9.260 och 4.4.260. Paketuppdateringar med kärnan är tillgängliga i distributioner av Debian, Ubuntu, SUSE/openSUSE, Arch Linux och Fedora. Fixa för RHEL har ännu inte släppts.
Problemet orsakas av ett fel i funktionen iscsi_host_get_param() i libiscsi-modulen, som infördes redan 2006 under utvecklingen av iSCSI-subsystemet. På grund av bristen på lämpliga storlekskontroller kan vissa strängattribut för iSCSI, såsom värdnamn eller användarnamn, överskrida värdet PAGE_SIZE (4 KB). Sårbarheten kan utnyttjas genom att en icke-privilegierad användare skickar Netlink-meddelanden som ställer in iSCSI-attribut på värden som överskrider PAGE_SIZE. När data för dessa attribut läses via sysfs eller seqfs anropas kod som skickar attributen till funktionen sprintf för att kopiera dem till en buffert vars storlek är PAGE_SIZE.
Utnyttjande av sårbarheten i distributioner beror på stödet för automatisk inläsning av kärnmodulen scsi_transport_iscsi när man försöker skapa en NETLINK_ISCSI-socket. I distributioner där denna modul laddas automatiskt, kan attacken genomföras oavsett användningen av iSCSI-funktionalitet. För att exploiten ska lyckas krävs också registrering av minst en iSCSI-transport. I sin tur kan kärnmodulen ib_iser användas för att registrera transporten, vilket laddas automatiskt när en icke-privilegierad användare försöker skapa en NETLINK_RDMA-socket.
Automatisk inladdning av nödvändiga moduler för att använda exploiten stöds i CentOS 8, RHEL 8 och Fedora när rdma-core-paketet installeras, vilket är en beroende för vissa populära paket och som standard installeras i konfigurationer för arbetsstationer, server-system med GUI och värdmiljöer för virtualisering. rdma-core installeras inte vid användning av serverversionen, som endast körs i konsol-läge, och vid installation av en minimal installationsbild. Till exempel ingår paketet i basinstallationen av Fedora 31 Workstation, men är inte inkluderat i Fedora 31 Server. Debian och Ubuntu är mindre påverkade av problemet, eftersom rdma-core-paketet endast laddar nödvändiga kärnmoduler för attacken vid närvaro av RDMA-hårdvara.
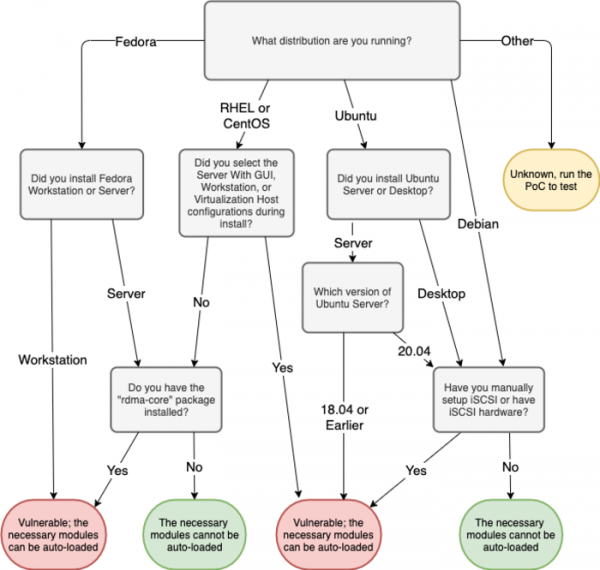
Som en tillfällig lösning kan automatiskt inladdning av libiscsi-modulen förbjudas: echo "install libiscsi /bin/true" >> /etc/modprobe.d/disable-libiscsi.conf
Dessutom har två mindre farliga sårbarheter i iSCSI-subsystemet åtgärdats, som kan leda till informationsläckor från kärnan: CVE-2021-27363 (läckage av transportdescriptorinformation för iSCSI via sysfs) och CVE-2021-27364 (läsning från området utanför buffergränserna). Dessa sårbarheter kan utnyttjas för att interagera via netlink-socket med iSCSI-subsystemet utan nödvändiga privilegier. Till exempel kan en icke-privilegerad användare koppla upp sig mot iSCSI och skicka kommandot "end a session" för att avsluta sessionen.
Källa: opennet.ru
