

En metod för att kringgå system för isolerad exekvering av kod på Python har publicerats, baserad på en välkänd sårbarhet som dök upp i Python 2.7, identifierad 2012 och fortfarande inte åtgärdad i Python 3. Sårbarheten tillåter, genom hjälp av särskilt sammanställd kod i Python, att göra anrop till redan frigjuten minne (Use-After-Free) i CPython. Inledningsvis troddes sårbarheten inte vara ett säkerhetsproblem och skulle bara i mycket sällsynta fall, som oftast är konstgjorda, kunna leda till att skriptet kraschar.
Säkerhetsforskaren med pseudonymen kn32 blev intresserad av problemet och lyckades förbereda en fungerande exploit som möjliggör anrop av vilken systemkommandon som helst, utan direkt tillgång till metoder som os.system. Exploiten är implementerad på ren Python och fungerar utan att importera externa bibliotek och utan att installera en hanterare för "code.__new__". Endast "builtin.__id__" används som hook, vilket vanligtvis inte är förbjudet. Ur praktisk synpunkt kan den föreslagna koden användas för att kringgå isoleringsmekanismer i olika tjänster och miljöer (t.ex. träningsmiljöer, online-skal, inbyggda hanterare etc.) som tillåter exekvering av kod i Python men begränsar tillgängliga anrop och inte tillåter anrop till metoder som os.system.
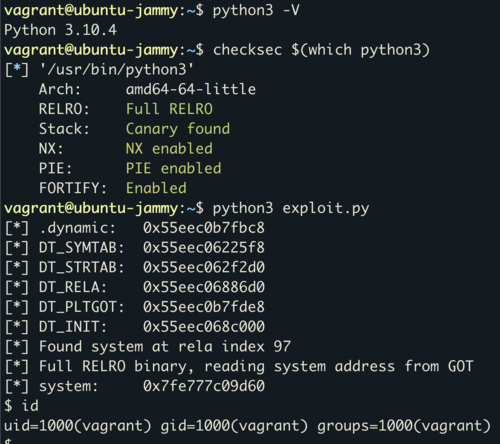
Den föreslagna koden är ett alternativ till anrop av os.system, som fungerar genom att utnyttja en sårbarhet i CPython. Exploiten fungerar med alla versioner av Python 3 på system med x86-64-arkitektur och visar stabil funktion i Ubuntu 22.04, även med aktiverade skyddslägen såsom PIE, RELRO och CET. Arbetet innebär att få information om adressen till en av funktionerna i den körande koden i CPython från Python-koden. Baserat på denna adress beräknas den grundläggande adressen för CPython i minnet och adressen för funktionen system() i den laddade instansen av libc. Avslutningsvis initieras en direkt övergång till en viss adress system med insättning av pekaren för det första argumentet som pekar på strängen "\/bin\/sh".
Källa: opennet.ru
