

I det Rust-baserade biblioteket async-tar, som erbjuder funktioner för att läsa och skriva tar-arkiv, har en sårbarhet identifierats (CVE-2025-62518, kodnamn TARmageddon) som gör det möjligt vid extrahering av ett specialutformat tar-arkiv inte bara att extrahera filerna i det, utan också filer som finns i det inbäddade tar-arkivet. Sårbarheten kan användas för att kringgå arkivverifieringssystem och extrahera filer som inte har verifierats.
Sårbarheten visar sig också i forkar av biblioteket async-tar, såsom tokio-tar, krata-tokio-tar och astral-tokio-tar, samt i verktyg baserade på dem, till exempel paketmanagern uv, som utvecklas som ett högpresterande alternativ till "pip" för projekt skrivna i Python. Bland populära projekt som använder sårbara bibliotek finns även verktyget testcontainers för att köra dockercontainrar och WebAssembly-runtime wasmCloud. I repositories på crates.is har biblioteket async-tar haft 1,3 miljoner nedladdningar de senaste 90 dagarna, tokio-tar - 2,2 miljoner, testcontainers - 2,9 miljoner.
Sårbarheten orsakas av en felaktig positionering vid tolkningen av olika storleksvärden i ustar- och PAX-huvuden. I tar-arkiv i PAX-format anges två huvuden för varje fil inuti arkivet - ett klassiskt ustar-huvud och ett utökat PAX-huvud. Problemet uppstår eftersom de sårbara biblioteken vid extrahering av filer istället för att beräkna offset baserat på storleken från det utökade PAX-huvudet, tog storleken från det föråldrade ustar-huvudet. Vid nollstorlek i ustar-huvudet, tolkades innehållet som följer som en korrekt TAR-huvudblock för nästa fil.
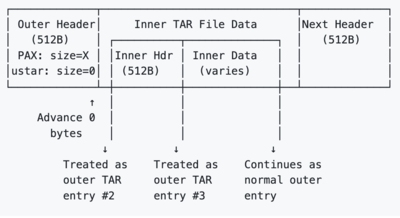
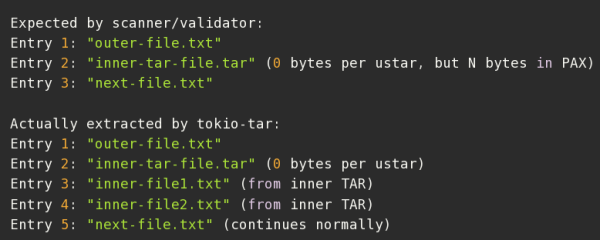
För att utföra en attack räcker det att skapa ett TAR-arkiv där nollstorleken anges i ustar-huvudet, medan det aktuella storleksvärdet anges i PAX-huvudet, vilket gör att innehållet av en fil med ett annat tar-arkiv kommer att behandlas som en del av huvudarkivet. Exempel på kod för att skapa sådana arkiv finns på GitHub. Sårbarheten har åtgärdats i versioner av tokio-tar 0.5.6 och uv 0.9.5. För de övriga biblioteken har inga patchar publicerats än, men patchar har förberetts för astral-tokio-tar, async-tar och krata-tokio-tar.
Sårbarheten i biblioteken har bedömts med en risknivå på 8,1 av 10, eftersom problemet kan användas för att skriva över extraherade filer (i sårbara implementationer kommer andra filer än de som syntes i arkivet att extraheras). Sårbarheten i paketförvaltaren uv har dock märkts som icke-farlig, eftersom om en angripare kan påverka innehållet i det ursprungliga arkivet, finns det ingen mening med att komplicera attacken och utnyttja sårbarheten genom ett inbäddat arkiv, när det istället går att utföra kod via byggscript i det huvudsakliga arkivet.
De forskare som upptäckte sårbarheten föreslog flera hypotetiska attackscenarier, som gör det möjligt att kringgå säkerhetskontroller och uppnå kodexekvering genom att byta ut konfigurationsfiler eller påverka byggprocessen. Det förutsätts att det mottagna arkivet kommer att klara automatiserade kontroller av säkerhetsscannern och en manuell granskning, där granskaren inte uppmärksammar ett konstigt inbäddat arkiv med andra filer, efter vilket annat innehåll än väntat kommer att extraheras med Rust-bibliotek vid uppackning.
Till exempel kan en angripare ladda upp ett modifierat arkiv till PyPI-repositoriet, vilket kommer att klara av granskningen baserat på innehållet i det huvudsakliga arkivet, som innehåller en legitim fil pyproject.toml. Vid bearbetning av detta paket med verktyget uv kommer den legitima pyproject.toml att ersättas med en skadlig version från det inbäddade arkivet, som innehåller kommandon som kommer att utföras vid byggandet på utvecklarens dator eller i CI-systemet. På samma sätt kan man organiserar överskrivning av behållarfiler vid extrahering av en containerbild med hjälp av verktyget testcontainers.
Källa: opennet.ru
